سه ویژگی در گوگل کروم که معمولا دیده نمی شود!
۱_ Other Devices
یکی از قدرتمند ترین قابلیت های کروم، توانایی همگام سازی خوب آن است و –نه تنها بوکمارک ها و گذرواژه ها را شامل می شود بلکه- امکان سینک تب های باز را نیز داراست { از Setting => Advanced sync Settings می توانید این قابلیت را اضافه نمائید}.
برای مثال اگر مرورگر کروم بر روی رایانه ها، اسمارت فون ها و یا تبلت های دیگر نصب شده باشد می توانید از یک یک آن ها برای دسترسی به تب های باز روی رایانه مبدا استفاده نمائید؛ ابتدا یک تب جدید را باز و سپس بر روی منوی Other devices موجود در گوشه پائینی آن تب کلیک کنید. اکنون لیستی دسته بندی شده از تب های باز را از تمامی موارد موجود در مروگر کروم را خواهید دید. بسیار دسترس اما غیر قابل تصور!
Google-Chrome

۲_ Recently Closed
همانطور که شاید بدانید، اگر به صورت تصادفی صفحه ای را ببندید، اگر مایل باشید می توانید سریعاً آن را با فشردن کلید های Ctrl-Shift-T پیدا نموده و اجرا کنید. با این حال، اگر موردی را بخواهید که به تازگی در آن نبوده اید یا حتی از مواردی باشد که در این لیست به دست آمده با استفاده از فشردن این کلید ها موجود نباشد چگونه عمل می کنید؟
چیزی که شما به آن نیاز دارید، لیستی از تمامی تب های بسته شده است که کروم آن را کاملا تحت پوشش خود دارد؛ هنگامی که در گوشه پائینی هستید به گزینه بعدی Other Devices دقت بیشتری کنید، منوی The Recently Closed همانجا قرار دارد. با کلیک بر روی آن ۱۰ تب پایانی بسته شده را مشاهده خواهید کرد.
۳_ Web Store
افرادی که جدیدا به مجموعه کروم می پیوندند، شاید از قابلیتی که گوگل از کتابخانه از برنامه ها به راحتی از وب استور در اختیارشان قرار می دهد آگاه نباشند.
اگر شما هم از دسته افرادی هستید که با آن برخورد نداشته اید، می توانید از همان گوشه درست در گزینه کنار آخرین تب ها بسته شده آن را مشاهده نمائید. سپس اگر بر روی Web Store کلیک کنید، مسیر اپ ها در تبی جدید بازخواهد شد. اکنون می توانید به جستجوی مواردی که برای نصب شدن نیاز دارید بپردازید.

چه ایمیل هایی رو هرگز باز نکنیم ؟

روزانه میلیون ها ایمیل خطرناک و ویروسی در شبکه جهانی رد و بدل می شود و هدف همه آنها یک چیز است. به دردسر انداختن کاربران و بالا کشیدن پول آنها و خالی کردن حساب بانکی‌شان، بخش کوچی از اهداف این نامه‌‌های الکترونیکی هستند.

البته اکثر ایمیل‌های خطرناک و ویروسی غیر منتظره هستند و معمولا کاربران را در تشخیص دچار سردرگمی می‌کنند. اما چگونه می توان ایمیل های ویروسی و آلوده را از ایمیل های درست و واقعی تشخیص داد؛

email

ایمیل‌هایی با نام های اشتباهی

در دنیای واقعی آدرس اشخاص با ذکر پلاک منزل و شماره خیابان مشخص می شود. در فضای اینترنت نیز هر کامپیوتری با اعداد منحصر به فردی که بهIPمعروف است معین می‌‌شود که به وسیله آن راحت تر می توان کاربر را پیدا کرد.

همانند دفتر تلفن که نام هر شخص با شماره مخصوصی تعیین شده و معین است. اما برای سهولت در کار این شماره هایIPبا یک نام مشخص می‌شود که با وارد کردن آن در مرورگر می‌توان به سایت موردنظر دسترسی پیدا کرد. مسلما بدون اینIPکامپیوتر نمی تواند آدرس را بیابد.در ایمیل های شخصی نیز افراد همزمان از اعداد و حروف استفاده می کنند.

اما گیرنده ایمیل تنها قادر به خواندن آدرس ایمیل هاست و نه خواندن شمارهIPآنها اما هکرها می توانند برنامه ایمیل های شما را طوری تغییر دهند که آدرس ایمیل شما با آدرس ایمیل فرد دیگر یا شرکتی مشهور یکسان شود. فرد گیرنده نیز به محض دریافت این ایمیل گمان می کند که از این فرد یا شرکت مذکور پیغامی دارد. لذا همواره مراقب باشید که حتی ایمیل های افرادی را که می شناسید را نیز با احتیاط باز کنید و قبل از آن از ارسال چنین ایمیلی از طرف آن فرد اطمینان حاصل کنید.

تجارت کثیف با ایجاد وحشت، طمع و جلب اعتماد

در بسیاری از مواقع جنایتکاران با ارسال ایمیل‌هایی با نام مقامات سیاسی و عنوان «احضاریه پلیس»‌ و نامه‌ای که در آن اتهاماتی در خصوص کالاهای تقلبی مطرح شده از دریافت کننده ایمیل درخواست می کنند که با کلیک بر روی لینک ذکر شده از جزئیات اتهام آگاه شوند.کاربری که روی لینک معرفی شده کلیک کند کامپیوتر خود را با بدافزارها آلوده کرده است.همچنین ایمیل های با عناوینی چون «شما برنده شده اید»‌ یا «حساب بانکی تان مسدود شده است»‌ و یا «اخطاریه» نیز حاوی لینک هائی با کدهای اشتباهی و پیوست های آلوده هستند.

برای خوشبینی بیش از اندازه باید بهای سنگینی بپردازید

کاربران هیچگاه نباید به سرعت روی لینک خاصی کلیک کنند و یا پیوست های آن را باز کنند. هر قدر هم عنوان ایمیل وسوسه کننده و وحشت برانگیز باشد زیرا بانک ها،‌ مراجع دولتی و رسمی و شرکت های مطرح هیچگاه از طریق ایمیل اطلاعات حساس همانند رمز کارت اعتباری و یا اطلاعاتی در خصوص حساب بانکی و یا رمز عبور شما را درخواست نمیکنند.


از ترفند عجیب ویندوز ۱۰ جا نمانید + آموزش

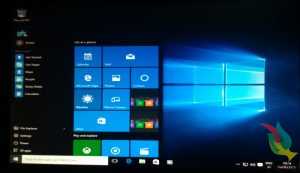
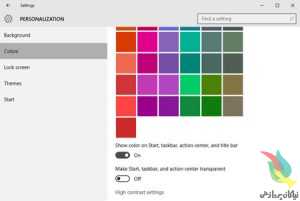
یکی از قابلیت‌های ویندوز ۱۰ امکان تغییر رنگ محیط ویندوز به رنگ‌های دلخواه کاربر است، اما اگر دوست داشته باشید رنگ Start Menu بدون توجه به رنگ بخش‌های دیگر همواره تیره باشد، می توانید با راه‌حلی که برای شما داریم این کار را انجام دهید.

win-10

مایکروسافت نام تم‌های رنگی ویندوز را Accent گذاشته است تا رنگ قسمت‌های مختلف به انتخاب کاربر تغییر کند، اما اگر نخواهید این رنگ‌‌ها را در نوار وظیفه و استارت منو ببینید چه راهی وجود دارد؟ متاسفانه در این صورت نمی‌توانید از هیچ رنگی استفاده کنید ، اما نگران نباشید زیرا با کمی دستکاری در رجیستری ویندوز ۱۰ می‌توانید از تم رنگی به همراه استارت منو تیره بهره ببرید.

برای بهره بردن از چنین روشی، مراحل زیر را به ترتیب انجام دهید:
۱. بخش Settings را باز کنید و سپس وارد قسمت Personalization شوید. در پایین‌ترین قسمت از تب Colors، گزینه «Automatically pick an accent color from my background» را در حالت Off قرار دهید.

۱۴۵۸۴۲۱۰۲۵-۲۳۰۰۶۰-۲

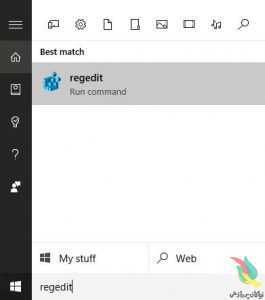
۲. با تایپ «regedit» در نوار جستجو/کورتانا، رجیستری ویندوز را اجرا کنید.

۱۴۵۸۴۲۱۰۲۵-۲۳۰۰۶۰-۳

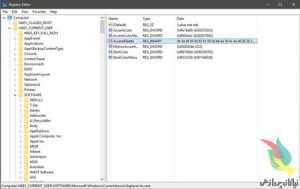
۳.  پس از باز شدن رجیستری به مسیر

HKEY_CURRENT_USER>SOFTWARE>Microsoft>Windows> CurrentVersion>Explorer>Accent

بروید.

۱۴۵۸۴۲۱۰۲۵-۲۳۰۰۶۰-۴

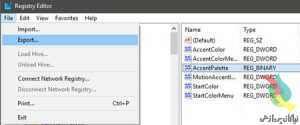
۴. از بخش سمت راست، کلید «AccentPalette» را انتخاب کنید و سپس با استفاده از مسیر File>Export از کلید مربوط به پلت رنگ بک‌آپ بگیرید.

۱۴۵۸۴۲۱۰۲۵-۲۳۰۰۶۰-۵

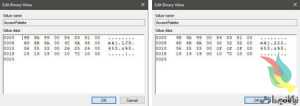
۵. حالا تنظیمات کلید «AccentPalette» را باز کنید و مقدار داخل ستون‌های ۵، ۶ و ۷ از سطر دوم را به ۳۲ و مقدار داخل ستون‌های مشابه از سطر سوم را به ۰F تغییر دهید.

۱۴۵۸۴۲۱۰۲۵-۲۳۰۰۶۰-۶

۶. حالا روی گزینه OK کلیک کنید، سپس کامپیوتر خود را ریست کنید. پس از ریست نوارهای عنوان رنگی و سایر بخش‌ها مانند استارت منو، نوار وظیفه و action center تیره خواهند شد.

پس از انجام مراحل بالا، در صورتی که از نتیجه راضی نبودید با قرار دادن گزینه مرحله شماره ۱ را در حالت On قرار دهید.


پس از هک شدن حساب های شخصی چه باید کرد؟

بسیاری تصور می کنند هک سیستم های رایانه ای و سرقت اطلاعات تنها به شرکت ها و سرویس های بزرگ محدود می شود و اشخاص حقیقی نیاز مبرمی برای حفاظت از رایانه یا دستگاه های دیجتالی خود در مقابله با نفوذ هکرها احساس نمی کنند اما باید گفت در مواردی اشخاص حقیقی نسبت به شرکت های بزرگ، از هک سیستم های رایانه ای و حساب های خود آسیب بیشتری می بینند.

phishing

وجود یک حفره امنیتی در نرم افزارهای نصب شده روی رایانه یا تلفن همراه، وجود برنامه های Keylogger و انواع و اقسام روش های دیگر می تواند به نفوذ هکرها به حریم خصوصی کاربران و به خطر افتادن تمامی حساب های شخصی از جمله حساب های بانکی منتهی شود.


با رعایت تمام اصول امنیتی، احتمال نفوذ هکرها کمتر خواهد شد اما هرگز از بین نمی رود. از سوی دیگر، پروسه حفاظت از حساب های شخصی تنها به کاربران محدود نمی شود و تا به امروز بارها خبرهایی از افشا شدن اطلاعات و کلمه های عبور کاربران سرویس های بزرگ با هک شدن سرورهای آنها شنیده ایم. با این وجود در صورت هک شدن حساب های شخصی چه باید کرد و راه های جلوگیری از تبعات آن چیست؟

واکنش سریع با استفاده از پست الکترونیکی
اگر برخی از حساب های اینترنتی شما هک شده و با تغییر کلمه عبور توسط هکر، امکان ورود به آنها وجود ندارد، امید خود را از دست ندهید؛ زیرا در صورت واکنش سریع احتمال بازگرداندن حساب های از دست رفته همچنان وجود دارد.


در هنگام ثبت نام در سرویس های اینترنتی، آدرس پست الکترونیکی خود را ثبت کرده اید و در صورتی که این آدرس از دسترس هکرها در آمان مانده باشد، می توان از آن برای بازگرداندن کلمه عبور استفاده کرد.

این اقدام نخستین گام در مقابله با نفوذ هکرها و بازیابی حساب های از دست رفته محسوب شده و توصیه می شود هر چه زودتر به استفاده از آن اقدام کنید.


در زمان ثبت نام سرویس های ایمیل نیز از شما درخواست می شود به شکل دلخواه آدرس دیگری را به عنوان پست الکترونیکی پشتیبانی معرفی کنید. همواره از این پیشنهاد برای مقابله با هک شدن ایمیل خود و بازیابی کلمه عبور در آینده، بهره بگیرید.

۱۴۴۷۸۷۸۲۴۵-۱۷۹۵۲۵-۲

اسکن کامل رایانه
دومین گام، جلوگیری از دسترسی های بعدی و نفوذ مجدد هکرها به اطلاعات شخصی خواهد بود که برای انجام این کار ابتدا باید حرفه امنیتی یا راه نفوذ هکرها را پیدا کنید. برای انجام این کار باید از یک نرم افزار آنتی ویروس و ضد بدافزار برای اسکن کامل رایانه یا تلفن همراه استفاده کنید.


در این مرحله باید از ضد بدافزار و آنتی ویروس هایی کمک بگیرید که مورد تایید کارشناسان بوده و از اعتبار و قدرت کافی در زمینه کاری خود برخوردار باشند. ورود یک تروجان یا نصب Keylogger روی رایانه می تواند به ثبت اطلاعات ورودی و ارسال آنها به هکرها منجر شود و آنتی ویروس های قدرتمند قادر به تشخیص بدافزارها و حذف آنها خواهند بود.


اطلاع از مسیر بدافزارها و ویروس های پیدا شده می تواند به یافتن ریشه آلودگی و رفع آن نیز کمک کند. یک فایل دانلود شده، داده های آپلود شده توسط سایت یا نرم افزارهای بی نام و نشان، همه به نوبه خود می توانند منشأ آلودگی و راه نفوذ هکرها باشند.

۱۴۴۷۸۷۸۲۴۵-۱۷۹۵۲۵-۳

نفوذ هکرها به منبع اطلاعات
همان طور که گفته شد، نفوذ هکرها به حساب های شخصی افراد تنها به بی احتیاطی اشخاص حقیقی و کاربران اینترنت مربوط نمی شود. در مواردی هکرها به سرورهای سرویس های بزرگ نظیر یاهو یا جی میل نفوذ می کنند و حجم انبوهی از اطلاعات محرمانه و شخصی افراد را به سرقت می برند.


حتی اگر تمام نکات امنیتی را رعایت کنید، ممکن است سرویس مورد استفاده شما در ابعاد بزرگ مورد دستبرد هکرها قرار بگیرد و در این حالت هیچ کاری از دست کاربران معمولی برنخواهد آمد. برای اطلاع از این گونه اتفاقات باید روی اینترنت نام سرویس خود را با عبارت Password Leak جستجو کنید و با پیگیری اخبار مرتبط مطلع شوید آیا واقعا سرویس مورد استفاده شما با سرقت اطلاعات محرمانه توسط هکرها مواجه شده است یا خیر.


برای نمونه در جولای سال ۲۰۱۲ سرویس پست الکترونیکی یاهو، هک و میلیون ها کلمه عبور کاربران این سرویس جهانی در فضای اینترنت پخش شد. با این اتفاق سایر حساب های افراد مانند حساب فیس بوک یا توییتر آنها نیز با خطر مواجه شد و مقابله با این مشکل کاملا خارج از قدرت کاربران بود.


اوضاع زمانی بدتر می شود که از یک کلمه عبور یکسان برای تمامی حساب های خود استفاده کرده باشید و با فاش شدن آن، تمامی حساب های تان به راحتی در دسترس هکرها قرار بگیرند.
برای مقابله با این مشکل توصیه می شود از کلمه های عبور مختلف برای حساب های اینترنتی متفاوت خود بهره بگیرید و به منظور مقابله با فراموش کردن آنها از برنامه های مدیریت کلمه عبور استفاده کنید.
منبع: هفته نامه عصر ارتباط


آموزش غیر فعال کردن جلوه های تصویری در ویندوز ۱۰(برای افزایش سرعت ویندوز)

ویندوز ۱۰ دارای جلوه های انیمیشنی است تا محیط کاربری زیباتری را برای کاربران ایجاد کند. اما این جلوه های گرافیکی و انیمیشنی ها ممکن است باعث ناراحتی بعضی کاربران حرفه ای شود که نیاز به سرعت عملکرد بالا در ویندوز دارند. چون این جلوه های تصویری بخشی از منابع سیستم را اشغال کرده و سرعت سیستم را کاهش میدهند.

در ادامه مطلب روش غیر فعال کردن جلوه های تصویری ویندوز ۱۰ را آموزش خواهیم داد.

windows-10-logo-768x576

ابتدا Settings ویندوز ۱۰ را از طریق منوی استارت باز کنید.

سپس قسمت Ease of Access را انتخاب کنید.

از بخش Other Options اهرم گزینه Play animations in Windows را به سمت چپ هدایت کنید تا وضعیت آن Off شود.

اکنون حالت انیمیشن برای کل ویندوز غیرفعال شده و تمامی پنجره ها و صفحه استارت به صورت ساده و بدون انیمیشن باز خواهد شد.


مایکروسافت نصب ویندوز ۱۰ و حذف نرم افزارهای پیش فرض را آسان می کند

مایکروسافت در حال تست یک ابزار تازه برای نصب آسان تر ویندوز ۱۰ روی رایانه های رومیزی است. در شرایطی که نسخه جدید ویندوز امکان “reset” یک رایانه و بازگرداندن آن به تنظیمات اولیه را در اختیار کاربران قرار می دهد، ابزار جدید می تواند تمام نرم افزارهای اضافه ای که تولیدکننده کامپیوتر روی آن نصب کرده را حذف و یک نسخه تمیز از ویندوز ۱۰ را دوباره نصب نماید.

۹۸٫۹۷۰

بیشترین کاربرد ابزار جدید برای رایانه های تازه خریداری شده است که شما می توانید با استفاده از آن از دست تمام نرم افزارهای پیش فرض کارخانه ای خلاص شوید.

این ابزار فعلاً تنها در اختیار کاربران عضو ویندوز اینسایدر قرار دارد، اما گمان می رود که فاصله زیادی تا عرضه عمومی آن نداشته باشیم. به طور قطع کاربران بسیاری از این امکان جدید استقبال می کنند، به خصوص که فاصله چندانی با عرضه آپدیت بزرگ سالیانه ویندوز ۱۰ در تابستان نداریم.

علاوه بر ابزار مذکور، مایکروسافت در حال ایجاد تغییراتی در ویندوز ۱۰ موبایل است؛ قابلیت Kids Corner به دلیل عدم استقبال کاربران حذف خواهد شد، اما در عوض ویژگی Apps Corner حفظ می گردد تا کاربران همچنان بتوانند پروفایل های محدود شده ای را برای دسترسی از پیش تعیین شده به برخی نرم افزارها ایجاد نمایند. لازم است اضافه نماییم که این شخصی سازی شامل «صفحه استارت» نیز خواهد شد.

منبع:رایان صبا


تفاوت بین روش‌های رمزنگاری WEP ،WPA و WPA2 در شبکه‌های بی سیم

امروزه با گسترش استفاده از اینترنت برای انجام فعالیت‌های خانگی و اداری و همچنین گسترش نفوذ تلفن‌های هوشمند در میان کاربران، مودم‌های بی سیم جز جدایی ناپذیر بسیاری از منازل و دفاتر در کشور شده‌اند. یکی از اولین مواردی که باید پس از نصب مودم‌های بی سیم به آنها توجه کرد، رمزگذاری روی آنها به منظور جلوگیری از سوء استفاده از سرویس اینترنت توسط کاربران ناخواسته است؛ اما حتی اگر شما به اهمیت استفاده از رمز روی مودم هم واقف باشید باز هم ممکن است بررسی تفاوت بین روش‌های مختلف رمزنگاری برایتان پیچیده بوده و خارج از حوصله شما باشد. در هر صورت به احتمال بسیار زیاد حتی اگر این تفاوت‌ها را هم ندانید با اسامی مخفی نظیر WEP، WPA و WPA2 آشنا هستید؛ اما هر کدام از این موارد به چه معنی هستند و کدام یک امنیت بیشتری را برای شبکه شما فراهم می‌کنند؟

۴۵b59bd4d1ededc7bfb058712ebe60b2_XL

تفاوت‌های واقعی یا ظاهری؟

اگر دستگاه مودم را از فروشنده ای با حوصله خریداری کرده باشید یا اینکه در مراحل نصب آن از افراد با تجربه کمک گرفته باشید حتما از آنها شنیده‌اید که اولین کار پس از روشن کردن مودم و در حال راه اندازی آن، در نظر گرفتن یک رمز عبور است. برای دانستن اهمیت رمزگذاری کافی است شرایطی را در نظر بگیرید که شخصی به صورت غیر قانونی به شبکه شما دسترسی پیدا کرده و به وسیله آن، فعالیت مجرمانه ای را انجام می‌دهد. اگر بتوان این جرم را رهگیری کرد، پلیس مستقیما به منزل یا محل کار شما راهنمایی خواهد شد؛ در حالی که روح شما از اتفاقاتی که افتاده بی اطلاع است. فرضا که تصمیم بگیرید روی شبکه رمز هم بگذارید؛ اما واقعا یک اسم مخفف در کنار این رمز عبور چه تفاوتی می‌تواند ایجاد کند؟ باید بدانید روش‌های مختلف رمزنگاری در واقع سطوح و کارکردهای بسیار متفاوتی با یکدیگر دارند. در درجه اول، با گسترش دسترسی افراد مختلف به شبکه اینترنت، استانداردهای قدیمی به تدریج کاربری خود را از دست داده و در معرض خطر بیشتری قرار می‌گیرند. دانستن تفاوت بین پروتکل‌های مختلف و به کار گیری کاربردی‌ترین و پیشرفته‌ترین آنها بدون شک فرآیندی کلیدی در حفظ اطلاعات شخصی و پشتیبانی از شبکه شما به حساب می‌آید. از اواخر دهه ۹۰ میلادی، الگوریتم‌های امنیتی WiFi شاهد پیشرفت‌های چشمگیر و به روز رسانی‌های گسترده ای بوده‌اند که تقریبا تمامی آنها در ارتباط با کنار گذاشتن الگوریتم‌های قدیمی و بازنگری در راهبردهای امنیتی برای دسترسی به الگوریتم‌های پیشرفته تر و جدیدتر بوده‌اند. به همین دلیل بهترین راه برای شناخت روش‌های رمزنگاری گوناگون، بررسی تاریخچه آنهاست.

Wired Equivalent Privacy – WEP

WEP یا «امنیت مشابه با شبکه‌های با سیم» پر استفاده ترین الگوریتم امنیتی در جهان به شمار می‌رود. دلیل چنین اتفاقی قابلیت Backward Compatibility (سازگاری با شرایط قدیمی تر) و البته این نکته است که WEP اولین گزینه در فهرست روبه روی کاربران برای برقراری یک رمز است. اولین بار در سپتامبر سال ۱۹۹۹ بود که WEP به عنوان یک استاندارد امنیتی WiFi شناخته شد. اولین نسخه‌های WEP حتی در دهه ۹۰ هم آنقدرها قدرتمند نبودند، زیرا محدودیت‌های ایالات متحده روی صادرات تکنولوژی‌های مختلف رمزنگاری باعث شده بود تولید کنندگان محصولات خود را تنها به رمزگذاری‌های ۶۴ بیتی محدود کنند. پس از کنار گذاشتن این محدودیت‌ها، رمزگذاری به ۱۲۸ بیتی ارتقا پیدا کرد و در حال حاضر هم با وجود معرفی رمزگذاری WEP به صورت ۲۵۶ بیتی، باز هم مدل ۱۲۸ بیتی است که بیشترین استفاده را در بین کاربران دارد. رمزی که در حالت ۶۴ بیتی انتخاب می‌کنید، می‌تواند ۵ کاراکتر ASCII (کد استاندارد آمریکا برای تبادل اطلاعات یا آن طور که در زبان فارسی گفته می‌شود؛ اَسکی) یا ۱۰ کاراکتر هگزادسیمال (hex یا دستگاه اعداد پایه ۱۶) باشد، همچنین رمز ۱۲۸ بیتی نیز ۱۳ کاراکتر ASCII یا ۲۶ کاراکتر هگزادسیمال است. با اینکه WEP یک روش رمزگذاری به حساب می‌آید، اما شکستن آن به اندازه ای راحت است که در واقع یک شبکه با رمز WEP تفاوت خاصی با یک شبکه باز ندارد. باوجود باز نگری در این الگوریتم و معرفی حالت ۲۵۶ بیتی، نقص‌ها و ایرادات متعددی در استاندارد WEP کشف شد و بعد تر نیز با افزایش قدرت محاسباتی رایانه‌ها، عبور کردن از WEP آسان تر از قبل شد. در سال ۲۰۰۵ بود که FBI برای آگاه سازی کاربران از ضعف‌های WEP نمایشی عمومی برگزار کرد که در آن به کمک نرم افزارهای رایگان، تنها در عرض کمتر از یک دقیقه رمزهای WEP شکسته می‌شد. در حال حاضر نیز با وجود بهبودهای صورت گرفته، باز هم WEP به شدت آسیب پذیر بوده و به همین دلیل در سال ۲۰۰۴ این روش بازنشسته اعلام شد.

WiFi Protected Access – WPA

دسترسی حفاظت شده به WiFi یا همان WPA یک سال پیش از بازنشستگی WEP و برای جایگزینی آن ارائه شد. پر کاربردترین ساختار استفاده از WPA را می توان WPA-PSK نامید که توسط آن می توان بین ۸ تا ۶۳ کاراکتر ASCII را به عنوان رمز در نظر گرفت. کلیدهای استفاده شده توسط WPA به صورت ۲۵۶ بیتی بوده که پیشرفت چشمگیری نسبت به حالت‌های ۶۴ و ۱۲۸ بیتی WEP به حساب می‌آیند. برخی از مهم‌ترین تغییرات صورت گرفته توسط WPA عبارتند از بررسی یکپارچگی پیام   برای مشخص کردن اینکه آیا مهاجمی توانسته بسته‌های اطلاعاتی رد و بدل شده بین access point و client را تصاحب کند یا خیر   و پروتکل یکپارچگی کلیدهای موقت (TKIP). البته بعدتر TKIP با استاندارد رمزنگاری پیشرفته یا AES جایگزین شد. با وجود اینکه WPA برای راحت کردن خیال کاربران و خلاص شدن از WEP طراحی شده بود، اما به دلیل اینکه به وسیله به‌روزرسانی‌های firmware روی دستگاه‌های دارای WEP ارائه می‌شد، باید عناصر مشخصی از آن را تغییر می‌داد که همین موارد در نهایت باعث آسیب پذیری آن می‌شدند. پس از مدتی WPA هم به سرنوشت WEP دچار شد و نمایشی عمومی برای اثبات آسیب پذیری آن اجرا شد.

WiFi Protected Access II – WPA2

در سال ۲۰۰۶ بود که WPA با WPA2 جایگزین شد. یکی از بزرگ ترین تغییرات صورت گرفته در این جایگزینی، استفاده اجباری از الگوریتم‌های AES و همچنین معرفی CCMP (حالت ضد رمز به همراه پروتکل کد اعتبارسنجی پیام تغییر بلوک) به عنوان جایگزینی برای TKIP بود. در حال حاضر استفاده از WPA2 برای کاربران خانگی تقریبا بدون نقطه ضعف بزرگ بوده و عمده نگرانی‌های پیرامون آن به امنیت بخش‌های تجاری مربوط می‌شود. متاسفانه بزرگ ترین نگرانی‌های موجود در WPA همچنان در WPA2 هم حاضرند و با وجود اینکه شکستن دیوار ایجاد شده توسط WPA2 به زمانی بین ۲ تا ۱۲ ساعت کار مداوم در یک رایانه حرفه ای نیاز دارد، اما باز هم ضرورت بازنگری و برطرف کردن حفره‌های امنیتی در آن احساس می‌شود.

کدام را انتخاب کنیم؟

حالا که با اسامی مختلف این روش‌های رمزگذاری آشنا شدیم باید به این پرسش پاسخ دهیم که در یک شبکه خانگی باید از کدام یک از آنها استفاده کرد؟ اگر بخواهیم خیلی ساده به این سوال پاسخ دهیم، می توان روش‌های رمزگذاری را بر حسب میزان نفوذناپذیری آنها به این صورت در نظر گرفت: قوی‌ترین و امن‌ترین حالت در شبکه‌های خانگی توسط WPA2+AES حاصل خواهد شد. پس از آن به ترتیب می توان WPA+AES، سپس WPA+TKIP/AES، بعد از آن WPA+TKIP، پس از آن WEP و در نهایت شبکه باز و بدون رمزگذاری را نام برد. البته برای استفاده از این روش‌ها باید یک نکته را در نظر داشت و آن، پشتیبانی تجهیزات شبکه شما از روش‌های مختلف رمزگذاری است. برای مثال اگر از یک مودم قدیمی استفاده می‌کنید ممکن است شرایط به کار گرفتن روش‌های WPA یا WPA2 در آن موجود نباشد و به همین دلیل مجبور شوید از تنظیمات نا امن WEP استفاده کنید. به همین دلیل اگر از این نوع مودم‌ها استفاده می‌کنید حتما به‌روزرسانی‌های امنیتی آن را در وب سایت تولید کننده دنبال کنید و همچنین پیش از خرید یک مودم جدید مطمئن شوید دستگاهی که انتخاب می‌کنید قابلیت به کار گیری روش‌های رمزگذاری جدید را دارد.

منبع:سخت افزار مگ


کمپانی اینتل اجازه استفاده از وب سایت رسمی خود را از ایرانیان گرفت!

همانطور که می دانید،وب سایت های برخی از کمپانی های تولید کننده سخت افزار در ایالات متحده،برای ایران غیر قابل دسترس است.کاربران نیز در این سالها مجبور به استفاده از سامانه هایی بودند که در راستای تغییر IP،آنها را قادر به گذر از این محدودیت می کرد.اما به تازگی اتفاقی بسیار عجیب و غیر منتظره روی داده است که متاسفانه موجب ناراحتی کاربران ایرانی و صد البته،ما شده است.

در حالی که برای سرچ مشخصات فنی یک پردازنده جدید مشغول بودم،متوجه عدم ارتباط با صفحه شده و متوجه شدم که وب سایت رسمی اینتل به نشانی www.intel.com به طور کامل برای کاربران ایرانی مسدود گشته است!

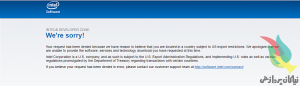
در ابتدا اینگونه تصور می رفت که این اقدام موقتی بوده و حتی می تواند یک اشتباه باشد.اما متاسفانه کمی بعد،پیام “اینتل” بر روی صفحه اصلی وب سایت منتشر شد که خبر از عدم اجازه به منظور دسترسی IP های ایرانی را اعلام می کرد.پس از باز کردن صفحه اصلی این وب سایت،یک متن کوتاه با شروع واژه We’re sorry! مشاهده می گردد.

۱۱۳_۹۷۰

درخواست شما رد شده است،زیرا ما بر این باور هستیم که شما در کشوری زندگی می کنید که محدودیت های صادراتی ایالات متحده برای آن اجرا شده است.ما از شما معذرت خواهی می کنیم،چرا که هم اینک قادر به ارائه درخواست شما به منظور دستیابی به بخش های نرم افزار،خدمات،دانلودها و تکنولوژی نیستیم.کمپانی اینتل،یک شرکت واقع در آمریکا بوده و تابع قوانین مدیریت صادرات است؛همچنین از قوانین اعلام شده توسط سازمان خزانه داری به منظور تجارت با برخی از کشورها،پیروی می کند.

لازم به ذکر است که کمپانی هایی مانند اینتل و انویدیا که دسترسی وب سایت های رسمی خود را برای کاربران ایرانی مسدود می کنند،علی رغم میل باطنی و اهداف کمپانی،تحت شرایط و قوانین سازمان خزانه داری ایالات متحده دست به این کار می زنند.در نهایت اینتل در پایان این توضیح کوتاه،یادآور شده است که در صورت داشتن اعتراض می توان از آدرس software.intel.com/contact به منظور ارائه شکایت استفاده کرد.شما عزیزان نیز می توانید در مکاتبه خود و در چند خط کوتاه،اعتراض خود به این اقدام خزانه داری ایالات متحده را متذکر شوید.شاید حداقل بهتر از سکوت کامل باشد!

منبع : سخت افزار مگ


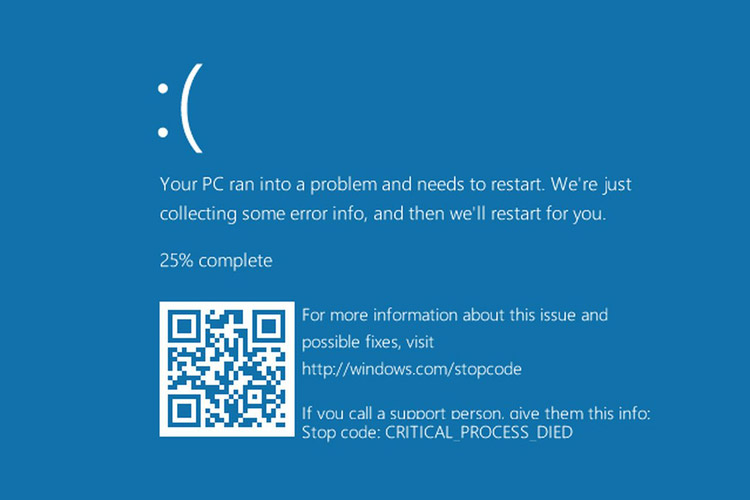
مایکروسافت QR کد را به صفحه آبی مرگ ویندوز ۱۰ اضافه می‌کند


به نظر می‌رسد مایکروسافت قصد دارد با ارائه‌ی بروزرسانی سالانه‌ی خود، تغییرات زیادی را در جهت بهتر شدن ویندوز ۱۰ اعمال کند. به همین منظور قرار است کدهای QR به صفحه‌ی آبی مرگ ویندوز ۱۰ اضافه شود.

acd7d020-2b2b-4b95-a2dd-3db80608aebe

مایکروسافت روی ویندوز ۱۰ سرمایه‌گذاری زیادی کرده تا بتواند خاطره‌ی تلخ ویندوز ویستا و ۸ را از ذهن کاربران پاک کند. ویندوز ۱۰ شاید آخرین سیستم‌عامل اصلی مایکروسافت باشد و بعد از این تنها بروزرسانی‌های مختلف برای ویندوز ۱۰ منتشر شود. یکی از بروزرسانی‌های مهم تحت عنوان بروزرسانی سالیانه، در فصل تابستان منتشر خواهد شد.

گفته می‌شود یکی از امکانات ویژه‌ی این بروزرسانی، اضافه شدن کیوآر کد به صفحه‌ی آبی مرگ ویندوز ۱۰ است. ردموندی‌ها پیش‌تر جزئیات زیادی از کرش‌کردن ویندوز ۱۰ را حذف کرده و با چهره‌ی یک شخص اخمو جایگزین کرده بودند. حالا قرار است در بروزرسانی سالیانه، امکان استفاده از QR کد فراهم شود.

مایکروسافت با استفاده از کیوآر کد می‌تواند در تشخیص خطاها و کدهای مشکل‌دار صفحه‌ی آبی مرگ، به متخصصان کمک کند. کاربران ویندوز ۱۰ خیلی سریع می‌توانند کدها را اسکن کرده و مقالات و راه‌حل‌های مناسب را پیدا کنند. معمولا تشخیص علل نمایش صفحه‌ی آبی مرگ ساده نیست و نحوه‌ی شناسایی و برطرف کردن مشکل پیچیده‌تر از تصور شما است. اما با استفاده از ابزار جدید مایکروسافت، کاربران ویندوز ۱۰ می‌توانند هر کدام از مشکلات سیستم را خودشان عیب‌یابی کنند.

منبع:زومیت


چگونه فایل‌های Word را به صورت PDF ذخیره کنیم؟!

word-to-pdf

با آموزش دیگری از مجموعه آموزش های استوار آی تی در خدمت شما هستیم. هرگاه بخواهیم فایلی را ذخیره کنیم که بعدا بتوانیم به راحتی آن را مشاهده کرده و یا اینکه در اینترنت به اشتراک بگذاریم، فایل‌های PDF، مناسب‌ترین گزینه برای ما هستند. این پسوند، به کاربران اجازه می‌دهد تا اسناد خود را بدون دست‌خوردگی و قالبی دل خواه ذخیره کنند و به سایر کاربران نیز امکان می‌دهد تا این فایل را به راحتی در هر سیستمی اجرا کرده و مشاهده نمایند. به همین دلیل، ذخیره نسخه‌های نهایی فایل‌های ورد شما به صورت PDF می‌تواند یکی از بهترین ایده‌های موجود باشد.

در اینجا، نشان می‌دهیم که چه گونه می‌توان در نرم‌افزار Word ورژن‌های ۲۰۱۰ و ۲۰۱۳، اسناد را به صورت PDF ذخیره کرد.

ذخیره فایل Word با پسوند PDF در نرم‌افزار Word2010

۱- مطلب و یا سند خود را تهیه کنید.

۲- بر روی گزینه File کلیک کرده و سپس گزینه Save As را انتخاب کنید.

۳- نامی برای فایل خود انتخاب نمایید. دقت کنید نامی که انتخاب می‌کنید آسان و قابل‌ فهم باشد، انتخاب نامی با استفاده از اعداد و یا حروف نامشخص، شانس شما را برای باز کردن این فایل در آینده کم می‌کند یا حتی ممکن است، هنگام ارسال آن از طریق ایمیل شما را به زحمت بیندازد.

۴- گزینه Save as a Type را انتخاب کرده و سپس گزینه PDF را انتخاب نمایید.

۵- همچنین از گزینه Standard می‌توانید برای پرینت و یا نشر در اینترنت و یا از گزینه Minimum فقط جهت نشر در اینترنت استفاده کنید.

۶- بر روی گزینه Save کلیک کنید.

ذخیره فایل Word به صورت PDF در نرم‌افزار Word 2013

۱- مطلب و یا سندی که بخواهید در آینده از آن پرینت بگیرید، تهیه کنید.

۲- گزینه File و سپس Export را انتخاب کنید.

۳- از منوی بازشده، گزینه  Create PDF/XPS را برگزینید.

۴- گزینه Publish را انتخاب کنید.

نرم افزار ورد، یک فایل PDF را از فایل اصلی شما ایجاد کرده و به طور پیش‌فرض با همان اسم قبلی، در فولدر فعلی ذخیره می‌کند.

مواردی که به در هنگام ایجاد فایل PDF باید به خاطر بسپارید:

۱- عدم قابلیت ویرایش فایل

فایل ایجادشده، قابلیت ویرایش و ادیت مجدد را نخواهد داشت. آن هم به این دلیل که فایل ایجادشده، در واقع نوعی طرح و عکس از فایل اصلی شماست. پس معمولا زمانی فایل PDF را ذخیره کنید که ویرایش نسخه نهایی آن به پایان رسیده است. به این ترتیب ویرایش مجدد این فایل بسیار سخت خواهد بود. پس بهتر است، قبل از تبدیل فایل اصلی خود به فرمت PDF، دقیقا آن چیزی را که می‌خواهید ایجاد کرده و تمام ایرادات را بر طرف کنید.

۲- ساده‌ترین راه ویرایش

 ساده‌ترین راه ویرایش یک فایل PDF، ویرایش و ادیت فایل اصلی ورد و سپس ذخیره مجدد آن با پسوند PDF است. شما می‌توانید از یک اسم شبیه استفاده کرده و هنگام ذخیره، تنها فایل جدید را با فایل قدیمی جایگزین کنید. اگر فایل قدیمی را در فضای اینترنت آپلود کردید، می‌توانید به راحتی فایل جدید را با آن جایگزین کنید.

۳- باز کردن فایل PDF و تبدیل آن به فایل Word

برای انجام این کار در مایکروسافت ورد ۲۰۱۳، ابتدا گزینه File و سپس گزینه open را انتخاب نمایید و فایل PDF مورد نظر را باز کنید. در اینجا فایل مورد نظر باید به پسوند ورد تبدیل‌شده و تمامی متون و عکس‌های موجود در فایل به راحتی باز شود. البته احتمال دارد که برخی ویژگی‌های این نوع فرمت غیرفعال باشد که باید برای فعال شدن و درست کار کردن آن، برخی تنظیمات اعمال شود.

۴- اطمینان از فرمت صحیح فایل PDF قبل از ارسال

دقت کنید که تمامی موارد مربوط به قالب‌بندی فایل و یا مشکلات موجود در خصوص فضاهای خالی بین کلمات و… رفع شده باشد. فایل نهایی باید کاملا شبیه فایل اصلی شما باشد.

منبع:http://www.ostovarit.com/single/article/795/چگونه%۲۰فایل‌های%۲۰Word%20را%۲۰به%۲۰صورت%۲۰PDF%20ذخیره%۲۰کنیم؟!