کارت شبکه (NIC) چیست؟

کارت شبکه  (NIC) :

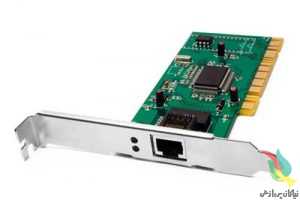
به مجموعه رایانه های متصل به یکدیکر که می توانند سخت افزار، نرم افزار یا داده ها را به اشتراک با هم بگذارند شبکه گفته می شود. برای ایجاد شبکه بین دو یا چند رایانه هر رایانه باید لااقل به یک کارت شبکه مجهز باشد. کارت شبکه در واقع یک ترمینال یا پایانه برای هر رایانه است که از طریق اتصال این ترمینال با ترمینال سایر رایانه ها شبکه تشکیل می یابد.

network_card

وظایف کارت شبکه عبارتند از:
‏• برقراری ارتباط لازم بین کامپیوتر و محیط انتقال .
‏• تبدیل داده: داده ها بر روی گذرگاه (bus) کامپیوتر به صورت موازی حرکت می نمایند. نحوه حرکت داده ها بر روی محیط انتقال شبکه به صورت سریال است. ترانسیور کارت شبکه (یک ارسال کننده و یا دریافت کننده)، داده ها را از حالت موازی به سریال و بالعکس تبدیل می نماید.

‏• اراثه یک آدرس منحصر بفرد سخت افزاری: آدرس سخت افزاری (MAC‏) درون تراشه ROM موجود بر روی کارت شبکه نوشته می شود. آدرس سخت افزاری موجود بر روی کارت شبکه، یک آدرس منحصربفرد را برای هر یک از کامپیوترهای موجود در شبکه ، مشخص می نماید. پروتکل هایی نظیرTCP/IP ‏ از یک سیستم آدرس دهی منطقی (آدرس IP)، استفاده می نمایند.

۲۲۲

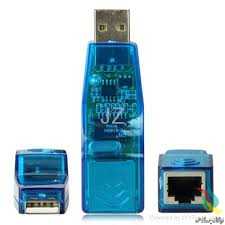
در شکل بالا یک نمونه کارت شبکه خارجی (اکسترنال) را مشاهده می کنید که با اتصال آن به یکی از پورت های یو اس بی فعال می شود.


آموزش جلوگیری از هک شده مودم با تعیین MAC Filter برای مودم TP Link

آموزش تعیین MAC Filter برای مودم TP Link:

ابتدا اطمینان حاصل کنید که کامپیوترتان با سیم به مودم متصل گشته باشد.
سپس کامپیوتر را روشن کرده و مرورگر را باز کنید.
در نوار آدرس مرورگرتان آدرس ۱۹۲٫۱۶۸٫۱٫۱ را تایپ کرده و در صفحه نمایان شده برای رمز عبور و پسورد از کلمه admin استفاده کنید.
اکنون تمام دستگاه هایی که مجاز به استفاده از مودم اند را به مودم متصل نمایید.
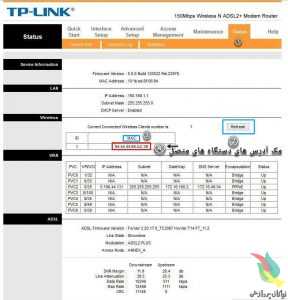
سپس مانند عکس زیر گزینه Refresh را بزنید.
حالا تمام آدرس هایی که زیر ستون MAC نوشته شده اند را یکی یکی و جدا جدا کپی کنید و نگه دارید.

photo_2016-09-13_19-54-34

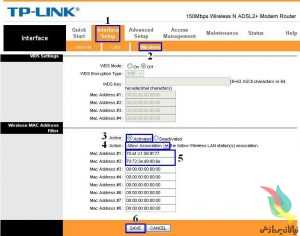
سپس مطابق شکل زیر وارد بخش Interface Setup شده،
و به بخش Wireless بروید.
بعد از آن در قسمت Wireless MAC Address Filter (قسمت Active) گزینه Activated را فعال نمایید.
سپس در قسمت Action ، گزینه Allow Association را انتخاب کنید.
بعد در قسمت Mac Address ها ، مک آدرس دستگاه هایی را که ذخیره کرده بودید وارد کنید. فقط دستگاه های دارای این مک آدرس ها مجاز به استفاده از شبکه وای فای مودم تان هستند.
اکنون تنظیمات را Save نمایید.

در این صورت فقط دستگاه هایی که مک آدرسشان وارد شده می توانند از شبکه وای فای استفاده کنند و دستگاه های دیگر حتی اگر رمز مودم تان را هم هک نمایند نمی توانند از شبکه وای فای شما استفاده کنند.

photo_2016-09-13_19-54-50


افزایش کیفیت و محدوده شبکه بی‌سیم

استفاده از شبکه بی‌سیم این روزها دیگر خیلی ساده شده است. تنها کافی است یک روتر بیسیم را خریداری کنید و سپس پورت اینترنت آن را به دستگاه مودم ADSL خود وصل کنید. حال می توانید از تمامی دستگاه ها و سیستم هایی که در اختیار دارید به روتر خود وصل شوید و از اینترنت در تمامی آن سیستم ها استفاده کنید.

اما با وجود رشد استفاده از شبکه های بی سیم در خانه ها و شرکت ها بعضی از کاربران از کیفیت و محدوده‌ای که می توانند با آن به شبکه های بی سیم اتصال پیدا کنند ناراضی هستند. در این آموزش از تورتک با هم یاد می گیریم که چگونه شبکه بی‌سیم خانگی خود را تقویت کرده و با این کار کیفیت دریافت سیگنال و محدوده قابل دسترس بودن سیگنال ها را افزایش دهیم.

%d8%b4%d8%a8%da%a9%d9%87-%d8%a8%db%8c-%d8%b3%db%8c%d9%85-23

چگونگی تقویت قدرت سیگنال های WiFi شبکه بی‌سیم

قبل از اینکه با انجام ترفند‌هایی قدرت و محدوده سیگنال های شبکه بی‌سیم خود را افزایش دهیم بهتر از با نکته‌ای آشنا شوید که در هنگام خرید روتر‌های خانگی به آن نیاز دارید. در هنگام خرید دستگاه روتر توجه داشته باشید که دستگاه مورد نظر از ارتباط بر مبنای استاندارد ۸۰۲.۱۱n پشتیبانی کند. در اینگونه ارتباط برخلاف نسخه قدیمی تر خود یعنی ۸۰۲.۱۱g که در بازار ایران نیز به راحتی پیدا می شود قدرت سیگنال و همچنین سرعت تبادل اطلاعات تغییر چشمگیری کرده است و شما با در اختیار داشتن یک روتر بر پایه ۸۰۲.۱۱n کمتر به مشکلاتی مانند قطعی در هنگام تبادل فایل های حجیم و ویدئو ها در بین دستگاه های متصل به شبکه بر می‌خورید.

اما در هر صورت ترفندهایی نیز برای افزایش کیفیت و محدوده سیگنال دهی شبکه های بی‌سیم خانگی وجود دارد که با آن ها در زیر آشنا می شویم.

  1. استفاده از DD-WRT : در صورتی که نام مودم و یا دستگاه روتر شما در لیست دستگاه های سازگار با DD-WRT firmware وجود داشته باشد ( مشاهده لیست ) می توانید با دانلود این firmware ( لینک دانلود DD-WRT ) و نصب آن از طریق پنل مدیریتی روتر خود حداقل چند متری را به محدوده شبکه بیسیم خود اضافه کنید و با این کار همچنین کیفیت سیگنال های شما هیچ تغییر خاصی نیز نمی کنند. در صورتی که دستگاه شما با این firmware سازگاری نداشت پیشنهاد می کنم از Tomato firmware استفاده کنید.
  2. استفاده از ورق های آلمینیومی : اکثر روترها بر روی خود یک آنتن دارند که اطلاعات و سیگنال ها را به تمامی جهت های ممکنه ارسال می کنند مانند یک لامپ معمولی که نور را پخش می کند. در صورتی که از دستگاه روتر خود در مرکز محدوده و یا خانه خود استفاده می کنید این ویژگی می تواند خیای مفید باشد اما اگر روتر شما در گوشه ای از خانه شما قرار دارد می توانید با استفاده از یک ورق آلمینیومی و حتی یک قوطی نوشابه آهنی باز شده بین دیوار و دستگاه روتر خود از هدر رفتن سگنال‌ها جلوگیری کنید و آن ها را دوباره به سمت محدوده کاری خود برگردانید. البته اگر می خواهید بهترین نتیجه ممکنه را از این ترفند بگیرید بهتر است کمی بر روی حالت ورق آلمینیومی در پشت روتر خود کار کنید و با انتخاب شکل های مختلف به بهترین حالت ممکن دست یابید.
  3. استفاده از نرم افزار InSSIDer : این نرم افزار کاملاً رایگان می تواند وجود و قدرت سیگنال های شبکه بی‌سیم خانگی شما را نمایش دهد. بهتر است این نرم افزار را بر روی لپ تاپ خود نصب بکنید و سپس در نقاط مختلف خانه از دسترسی و کیفیت سیگنال های شبکه با خبر شوید. با کنار هم گذاشتن اطلاعات به دست آمده خود می توانید بهترین مکان قرار گیری دستگاه روتر را تشخیص دهید. برای دانلود این نرم افزار از لینک InSSIDer استفاده کنید.
  4. انتخاب بهترین مکان برای روتر : یکی دیگر از مواردی که می‌تواند در بهبود کیفیت و محدوده شبکه های بیسیم تاثیر بگذارد انتخاب یک مکان صحیح برای دستگاه روتر شبکه شما است. توجه داشته باشید که در کنار روتر بی سیم خود نباید دستگاه بی‌سیم دیگری وجود داشته باشد و سعی کنید از اجسام آهنی که ممکن است سیگنال ها را در جهت بی استفاده ای بازتاب کنند دستگاه روتر شما دور باشد. همچنین سعی کنید در وسط محل استفاده از شبکه بی سیم و همچنین در نقطه بالایی نسبت به دیگر دستگاه ها روتر شما قرار بگیرد.
  5. استفاده از آنتن‌های uni-directional : معمولاً دستگاه های روتر با یک آنتن از نوع omni-directional که کیفیت معمولی نیز دارد فروخته می شوند ، پس اگر می خواهید محدوده و جهات پخش شدن سیگنال های شبکه بی‌سیم خود را افزایش دهید می توانید با خرید یک آنتن uni-directional قوی‌تر و نصب آن بر روی دستگاه روتر خود این کار را انجام دهید. اگر آنتن بهتری را در بازار برای خرید پیدا نکردید حداقل می توانید از آنتن های بهتر از مدل فعلی آنتن روتر خود که از تکنولوژی omni-directional در آن ها استفاده می شود را به راحتی پیدا کنید.


افزایش محدوده شبکه های بی‌سیم با استفاده از سخت افزارهای جانبی

یکی دیگر از مواردی که کاربران شبکه های بی سیم خانگی به آن نیاز پیدا می کنند این است که محدوده قابل دسترس بودن شبکه خود را افزایش دهند که برای اینکار بهترین روش ممکن استفاده از سخت افزارهای جانبی است که کمپانی های معروف ارائه می دهند. در زیر با تاثیر گذار ترین روش های ممکن برای افزایش محدوده شبکه های بیسیم WiFi آشنا می شویم.

    1. استفاده از دستگاه WiFi Repeater : این دستگاه همانطور که از اسم آن پیدا است قابلیت این را دارد که سیگنال های ارسالی دستگاه روتر بی سیم شما را دریافت کند و آن ها را با کیفیت و قدرت اولیه در محدوده ای که قرار دارد دوباره در تمامی جهات بحش کند. بهترین حالت استفاده از این دستگاه در زمانی است که آن را در نقاطی قرار دهیم که بعد از آن ها دیگر سیگنال های دستگاه روتر ما در دسترس نیست تا بتوانیم محدوده شبکه خود را بدون نیاز به هیچ سیمی افزایش دهیم.
    2. استفاده از یک روتر دیگر : یکی دیگر روش هایی که برای افزایش محدوده های شبکه بی سیم به شما پیشنهاد می کنیم خرید و استفاده از یک روتر دیگر در کنار روتر فعلی شما است. تنها کافی است روتر اصلی خود را به اینترنت متصل کنید اگر می خواهید در شبکه اینترنت قابل دسترس باشد و سپس با یک کابل به شیوه LAN دستگاه روتر دوم را به روتر اصلی وصل کنید. جالب است بدانید در این روش می توانید تا ۱۰۰ پا دورتر دستگاه روتر دوم را قرار دهید چون برای دریافت اطلاعات از شبکه شما از یک سیم استفاده می شود.
    3. استفاده از یک Access Point : با استفاده از یک دستگاه Access Point نیز می توانید به محدوده شبکه بی سیم خود وسعت بیشتری را بدهید مانند استفاده از WiFi Repeater که در بالا با آن آشنا شدیم. از مزایای این روش می توان به قابلیت اتصال سیستم های بیشتر به شبکه و از معایب آن می توان به قیمت بالای این دستگاه نسبت به یک روتر اشاره کرد.


Dropbox 2.6.12 Final فضای رایگان برای ذخیره اطلاعات

Dropbox 2.6.12 Final یک سیستم‌هاست فایل‌ها تحت وب است که با استفاده از سیستم Cloud Computing  و دسترسی به اینترنت به شما اجازه می‌دهد تا فایل‌هایتان را به راحتی share ‌ کنید( البته در مورد طریقه ی شیر کردن فایل‌ها توضیح داده خواهد شد)

DropBox چگونه کار می‌کند؟

Dropbox

به طور مختصر شما از طریق Browser ‌خود می‌توانید فایل‌هایتان را آپلود کنید و هر وقت و هرجا که خواستید آنها را دانلود کنید.

ابتدا شما باید  برنامه Drop Box را از سایتش دانلود کنید. که حجم آن حدود ۱۲ مگابایت است.

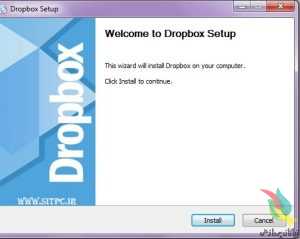
سپس برنامه را نصب کنید هنگام نصب برنامه می‌توانید اکانت لازمه را برای خود ثبت کنید.
۱

هنگام نصب می‌توانید محل فولدری که Drop Box ‌ می‌سازد تعیین کنید.

همچنین یک آیکون رو دسکتاپتان ظاهر خواهد شد. که  با بازکردن آن به فولدر مربوطه می‌روید.

کار با Drop Box ساده تر از آن چیزیست که تصور می‌کنید.

درون فولدر اولیه ۳ فایل راهنما وجود دارد که مراحل کار را توضیح داده. که در اینجا به مراحل کلی کار اشاره می‌کنیم.

قدم اول:  هر فایل یا فولدری را که می‌خواهید با انداختن (drag & drop) آن بر روی فولدر drop Box منتقل کنید.

قدم دوم: بعد از انجام مرحله ی اول Drop box ‌ شروع به آپلود و منتقل کردن آن به سرور‌ها می‌کند. شما کافیست صبر کنید تا تیک سبز در پایین فولدر ظاهر شود.

قدم سوم:Drop Box را بر روی هر سیستمی‌که می‌خواهید نصب کنید. و با ورود به اکانت خود می‌توانید فولدر Drop Box ‌حاوی فایلهای خود را در کامپیوتر دیگر ببینید و از آنها استفاده کنید.

هر تغییری که بر روی فولدر ایجاد کنید فورا بر روی فولدرها در کامپیوتر‌های دیگر اعمال می‌شود.

چگونه فولدر خاصی را در اختیار افراد دیگر بگذاریم؟

برای این کار شما دو راه دارید.

اول:استفاده از برنامه تحت ویندوز.

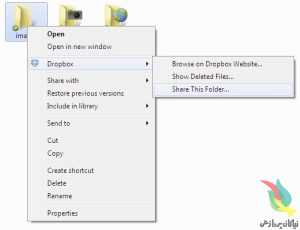
برای اینکه فقط یک فولدر مخصوص را در اختیار فرد مورد نظر قرار دهید کافیست یک فولدر جدید درون فولدر اصلی ایجاد کنید سپس بر روی آن راست کلیک کنید بر روی Drop Box > Share This folder بروید.که شما به سایت منتقل خواهید شد.

در آخر ایمیل فرد مورد نظرتان را وارد کنید و می‌توانید یک متن کوتاه هم بنویسید سپس آن را ارسال کنید.
۲

دوم:از طریق سایت

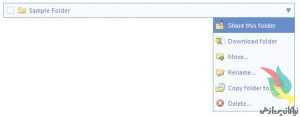
وارد اکانت خود شوید . محل فولدری را که می‌خواهید مشخص کنید و با زدن Share This Folder ‌ آن را به ایمیل مورد نظر به همراه یک پیام دلخواه بفرستید.
۳ (۱)

پس از ارسال سریعا یک امیل به فرد مقابل به همراه یک دعوت نامه ارسال خواهد شد.

نکاتی هم در این مورد لازم است بدانید.

*شما نمی‌توانید فولدری را که درون Public Folder است share کنید.

*شما هیچ فولدری که درون یک فولدر Share شده باشد را نمی‌توانید Share کنید.

*هر کسی که شما به فولدر دعوت کنید می‌توانید فایل اضافه یا حذف کند.

*هرکسی که شما دعوت کرده باشید می‌تواند افراد دیگر را دعوت کند.

*فقط کسی که فولدر را ساخته می‌تواند افراد را از اشتراک حذف کند.

*اگر دو نفر همزمان باهم در فولدر تغییری ایجاد کنند هر دو تغییر انجام می‌شود.برای اطلاع بیشتر از چگونگی این تغییر اینجا را بخوانید.

ویژگی‌هایی که  خیلی توجه من را جلب کرد اول از همه سادگی کار و لذت بخش بودن آن بود.

همچنین اینکه فایلهای پاک شده قابل بازگرداندن هستند. همچنین ۲ گیگابایت فضای رایگان در اختیارتان قرار می‌دهد که می‌توانید آن را با پرداخت اشتراک ماهیانه ۵۰ و حتی ۱۰۰ گیگ هم ارتقا دهید.

که البته اگر فقط برای انتقال فایل‌های کاری سبک استفاده کنید ۲ گیگ کافیست.

قابلیت دیگر هم امکان استفاده از Drop Box بر روی iPhone .و iPod Touch ‌ و کلا اکثر محصولات Apple قابل استفاده است.

همچنین وب سایت drop Box بر روی Black berry و android هم کا ر می‌کنم.

Browser ‌هایی که Drop Box ‌ بر روی آنها قابل اجراست.

  • Internet Explorer 7+
  • Safari 3+
  • Firefox 3+
  • Opera 9+

سیستم مورد نیاز:

  • At least 512MB of RAM
  • Free space on your computer equal to your Dropbox storage quota.
  • Windows XP, Windows Vista, and Windows 7 (32 and 64-bit)
  • Mac: OS X Tiger (10.4) or later
  • Ubuntu 7.10+ and Fedora Core 9+.

برای عضویت در Drop Box اینجا کلیک کنید.


تروجان چیست؟ و چگونه در مقابل آن ایمن شویم؟

در این مطلب قصد داریم راجع به شاخه ای از بدافزارها به نام «اسب تروجان» که به اختصار «تروجان» نامیده می شوند صحبت کنیم. تروجان ها بر خلاف ویروس ها، کرم ها و … توانایی تکثیر خود را ندارند. آنها بسیار شبیه نرم افزارهای مفید و کاربردی رفتار می کنند، اما در درون خود کدهای مخفی دارند که باعث دسترسی هکر سازنده تروجان به کامپیوتر هدف (کامپیوتر آلوده شده) و به دست گرفتن کنترل آن می شوند.

trojan

علت نام گذاری
نام این بدافزارها به ماجرای تسخیر تروا توسط یونان برمی گردد، که با ساختن یک اسب چوبی و مخفی شدن درون شکم آن به شهر تروا نفوذ کرده و آن را به تصرف خود درآوردند. در این داستان اسب تروا نقش یک بدافزار را دارد و شهر تروا مانند کامپیوتر کاربری است که توسط اسب تروا آلوده می شود. به همین دلیل بعضی بکار بردن کلمه «تروجان» برای بدافزار را اشتباه و کلمه «اسب تروجان» را صحیح می دانند.

مقدمه
تروجان ها بر خلاف ویروس ها، کرم ها و … توانایی تکثیر خود را ندارند. آنها بسیار شبیه نرم افزارهای مفید و کاربردی رفتار می کنند، اما در درون خود کدهای مخفی دارند که باعث دسترسی هکر سازنده تروجان به کامپیوتر هدف (کامپیوتر آلوده شده) و به دست گرفتن کنترل آن می شوند. البته در مواردی که چند کاربر از یک کامپیوتر استفاده می کنند سطح دسترسی هکر بسته به سطح دسترسی کاربر آلوده و نوع تروجان تفاوت می کند.

اهداف و عملکرد
زمانی که هکر به کامپیوتر هدف نفوذ می کند، احتمالاً قصد انجام این اعمال را در کامپیوتر هدف داشته باشد:
استفاده از کامپیوتر به عنوان یک ابزار برای نفوذ به دیگر سیستم‌ها و شبکه ها
دزدیدن اطلاعات (مثل رمزهای عبور)
نصب نرم افزارها (مثلا یک بدافزار)
دانلود و آپلود فایل‌ها و استفاده از پهنای باند
تغییر یا حذف فایل ها
Key Logging (ثبت فعالیت هایی که کاربر انجام می دهد. برای مثال یک Key Logger می تواند تمام دکمه های صفحه کلید را که فشار می دهید به ترتیب ثبت کند و آنها را به هکر سازنده اش ارسال کند.)
دیدن صفحه نمایش کامپیوتر هدف
پر کردن فضای خالی کامپیوتر هدف

تروجان برای انجام اهداف خود نیاز به ارتباط با هکر سازنده اش دارد. البته این گونه نیست که هکر برای هر کدام از تروجان های خود دستور خاصی بدهد، بلکه می‌تواند در اینترنت جستجو کرده و کامپیوترهای آلوده را پیدا کند. سپس کنترل هر کدام را که بخواهد به دست می گیرد.

انتقال و نصب
تروجان به روش‌های زیر کامپیوتر را آلوده می کند:
۱-دانلود نرم افزارها (تروجان قسمتی از نرم افزاری است که کاربر آن را از اینترنت دانلود و نصب می کند.)
۲-سایت های دارای کدهای مخرب (مثلا زمانی که وارد یک سایت می شوید، سایت یک برنامه روی کامپیوتر اجرا می کند و تروجان را روی کامپیوتر کپی می کند.)
۳-فایل‌های ضمیمه ایمیل (Email attachments ممکن است همراه یک ایمیل فایلی باشد که اگر آن را باز کنید، تروجان منتقل شود.)
۴-استفاده از نقص های نرم افزارها ( تروجان از طریق ایرادهایی که در نرم افزارهایی مثل مرورگرهای اینترنتی، مدیا پلیرها و مسنجرها وجود دارد، به کامپیوتر کاربر نفوذ می کند.)

تروجان

در زیر راه های مقابله با موارد بالا را به ترتیب می آوریم:

۱- دانلود نرم افزارها نرم افزارهای اینترنتی به دو گروه کلی تقسیم می شوند: رایگان و پولی. زمانی که می خواهید از یک نرم افزار رایگان استفاده کنید، حتما آن را از سایت اصلی اش دانلود کنید. اگر آدرس سایت اصلی را نمی دانید، نام نرم افزار را در گوگل – یا هر موتور جستجوی دیگر – جستجو کنید و سایتی که در بالای نتایج می آید را برای دانلود برگزینید. البته معمولا آدرس آن سایت شباهت زیادی به نام نرم افزار دارد. مثلا برای دانلود آنتی ویروس «اوست» به سایت «avast.com» مراجعه کنید. ماجرا درباره نرم افزارهای پولی پیچیده تر است.

برای خرید اینترنتی این نرم افزارها به کارت اعتباری و یک حساب بانکی بین المللی نیاز است که در دسترس همگان نیست. خب برای رفع این مشکل باید نسخه کرک شده (قفل شکسته) نرم افزار را پیدا کنیم و یا به جای نرم افزار پولی از یک نرم افزار مشابه و رایگان استفاده کنیم. ما توصیه می کنیم حتی الامکان از نرم افزار جایگزین و رایگان استفاده کنید، اما برای بعضی نرم افزارها – مثل Photoshop – جایگزین مناسبی وجود ندارد و کاربران مجبور به استفاده از نسخه های کرک شده هستند.

همان طور که می دانید این کار خلاف قانون کپی رایت بوده و دقیقا از همین جا است که خطرات آغاز می شود. بسیاری از نرم افزارهای کرک شده حاوی انواع بدافزارها خصوصا تروجان هستند. این امر کاملا طبیعی است. شما خودتان را جای یک هکر بگذارید. آیا حاضرید برای رضای خدا مدت ها وقت و انرژی خود را بگذارید تا بتوانید یک نرم افزار را کرک کنید و آن را به رایگان در اختیار دیگران قرار دهید؟ مسلما نه.

هکرها در ازای نرم افزار رایگانی که در اختیار کاربران قرار می دهند، انتظار جبران دارند. بعضی از آنها فقط به نوشتن نام خود به عنوان هکرِ نرم افزار و کسب شهرت از طریق آن بسنده می کنند. اما گروهی دیگر در نسخه کرک شده یک بدافزار قرار می دهند تا اطلاعاتی را (مثلا رمزعبور حساب بانکی) از کاربران بدست بیاورند و آن را به پول تبدیل کنند.

خب پس تکلیف چیست؟ توصیه ما این است که حتی الامکان از نرم افزارهای کرک شده استفاده نکنید و اگر مجبور بودید، قبل از اینکه نرم افزار را نصب کنید، پوشه حاوی نرم افزار را با آنتی ویروس و دیگر نرم افزارهای امنیتی خود کنترل (scan) کنید. سپس نرم افزار را نصب کرده و این بار کل کامپیوتر خود را اسکن کنید. اگر در اسکن چیزی پیدا نشد که خوش به حال تان و می توانید دفعات بعد هم از همین نسخه کرک شده استفاده کنید. ولی اگر در اسکن بدافزاری پیدا شد، ضمن آنکه به آنتی ویروس می گویید که آن بدافزار را پاک کند، توصیه می شود دفعات بعد از نسخه دیگری استفاده کنید. البته اگر نرم افزارهای امنیتی شما قوی و آپدیت (به روز) باشند احتمالا خطر زیادی شما را تهدید نمی کند. یادآوری: یکی از معمول ترین فایل های آلوده به بدافزارها کی جن (Keygen) ها هستند. کی جن ها همان نرم افزارهایی هستند که برایتان رمزعبور تولید (Generate) می کنند.

۲- سایت های حاوی کدهای مخرب
خطر آلودگی از این طریق بستگی مستقیمی به عادات وبگردی تان دارد. اگر شما همیشه به یکسری سایت های شناخته شده و معتبر سر بزنید، خطر زیادی تهدیدتان نمی کند. مشکل زمانی پیش می آید که به دنبال چیزی در موتورهای جستجو می گردید. در این موارد موتور جستجو سایت هایی پیشنهاد می دهد که هیچ شناختی از آنها ندارید و ممکن است حاوی کدهای مخرب باشند.
توصیه هایی برای وبگردی امن تر:
از مرورگر فایرفاکس استفاده کنید.

اگر سرعت اینترنت خوبی دارید از حالت «گشت و گذار محرمانه» استفاده کنید. برای فعال کردن این حالت در فایرفاکس در منوی Tools روی گزینه Private Browsing Windows کلیک کنید. در پنجره بعد روی دکمه Start Private Browsing کلیک کنید. با این کار تمام Tab های فعلی فایرفاکس تان بسته می شوند و پنجره Private Browsing باز می شود. پس از گشت و گذار در اینترنت زمانی که پنجره را می بندید، تمام تاریخچه، کوکی ها و هر فایل دیگری که در زمان وبگردی محرمانه ذخیره شده است، پاک می شوند و در آخر Tab های فایرفاکس عادی تان باز می گردند.

استفاده از افزونه Noscript در فایر فاکس.

۳- ضمیمه هایی که به ایمیل ها الصاق می شوند

هیچ گاه ایمیلی که فرستنده آن را نمی شناسید باز نکنید. بلکه با خیال راحت آن را حذف کنید. اگر از جی‌میل استفاده می کنید آن ایمیل را تیک زده و روی دکمه Report Spam کلیک کنید، تا دیگر ایمیلی از این شخص برای تان نیاید.
نکته: نام فرستنده این ایمیل ها معمولا نام یک بانک معتبر است و در Subject ایمیل نوشته که شما پول فراوانی برنده شده اید و یا از یک نام زیبای زنانه استفاده شده.

۴- استفاده از نقص های نرم افزاری
برای حل این مشکل سعی کنید همیشه نرم افزارهایتان را به روز نگه دارید. خصوصا به روز رسانی های امنیتی (Security Updates) را حتما نصب کنید.

اگر به تروجان آلوده شدید
نرم افزارهای آنتی ویروس توانایی پاک کردن تروجان ها را دارند. آنها حتی می توانند قبل از نفوذ تروجان به سیستم جلوی آن را بگیرند. البته اگر از عملکرد یک تروجان آگاهی کافی داشته باشید، حتی خودتان می توانید آن را پیدا کرده و پاک کنید. البته در مورد تروجان هایی که دسترسی هکر را به سیستم فراهم می آورند، ماجرا کمی پیچیده تر است. در این موارد اگر امنیت کامپیوتر اهمیت زیادی دارد، توصیه می شود کل هارد کامپیوتر را فرمت (پاک) کنید و از ابتدا روی آن سیستم عامل و نرم افزارهای مورد نیاز را نصب کنید.

و در آخر شیوع تروجان ها

با توجه به علاقه روز افزون هکرها به مبحث کنترل کامپیوتر از راه دور، شیوع تروجان در میان بدافزارها در حال افزایش است. طبق آمار مختلف در سه ماهه آخر سال ۲۰۰۹ بین ۷۰ تا ۸۰ درصد از بدافزارهای کشف شده در سراسر دنیا تروجان بودند و این میزان در حال افزایش است. پس بهتر است آنها را جدی بگیرید.


تفاوت بین روش‌های رمزنگاری WEP ،WPA و WPA2 در شبکه‌های بی سیم

امروزه با گسترش استفاده از اینترنت برای انجام فعالیت‌های خانگی و اداری و همچنین گسترش نفوذ تلفن‌های هوشمند در میان کاربران، مودم‌های بی سیم جز جدایی ناپذیر بسیاری از منازل و دفاتر در کشور شده‌اند. یکی از اولین مواردی که باید پس از نصب مودم‌های بی سیم به آنها توجه کرد، رمزگذاری روی آنها به منظور جلوگیری از سوء استفاده از سرویس اینترنت توسط کاربران ناخواسته است؛ اما حتی اگر شما به اهمیت استفاده از رمز روی مودم هم واقف باشید باز هم ممکن است بررسی تفاوت بین روش‌های مختلف رمزنگاری برایتان پیچیده بوده و خارج از حوصله شما باشد. در هر صورت به احتمال بسیار زیاد حتی اگر این تفاوت‌ها را هم ندانید با اسامی مخفی نظیر WEP، WPA و WPA2 آشنا هستید؛ اما هر کدام از این موارد به چه معنی هستند و کدام یک امنیت بیشتری را برای شبکه شما فراهم می‌کنند؟

۴۵b59bd4d1ededc7bfb058712ebe60b2_XL

تفاوت‌های واقعی یا ظاهری؟

اگر دستگاه مودم را از فروشنده ای با حوصله خریداری کرده باشید یا اینکه در مراحل نصب آن از افراد با تجربه کمک گرفته باشید حتما از آنها شنیده‌اید که اولین کار پس از روشن کردن مودم و در حال راه اندازی آن، در نظر گرفتن یک رمز عبور است. برای دانستن اهمیت رمزگذاری کافی است شرایطی را در نظر بگیرید که شخصی به صورت غیر قانونی به شبکه شما دسترسی پیدا کرده و به وسیله آن، فعالیت مجرمانه ای را انجام می‌دهد. اگر بتوان این جرم را رهگیری کرد، پلیس مستقیما به منزل یا محل کار شما راهنمایی خواهد شد؛ در حالی که روح شما از اتفاقاتی که افتاده بی اطلاع است. فرضا که تصمیم بگیرید روی شبکه رمز هم بگذارید؛ اما واقعا یک اسم مخفف در کنار این رمز عبور چه تفاوتی می‌تواند ایجاد کند؟ باید بدانید روش‌های مختلف رمزنگاری در واقع سطوح و کارکردهای بسیار متفاوتی با یکدیگر دارند. در درجه اول، با گسترش دسترسی افراد مختلف به شبکه اینترنت، استانداردهای قدیمی به تدریج کاربری خود را از دست داده و در معرض خطر بیشتری قرار می‌گیرند. دانستن تفاوت بین پروتکل‌های مختلف و به کار گیری کاربردی‌ترین و پیشرفته‌ترین آنها بدون شک فرآیندی کلیدی در حفظ اطلاعات شخصی و پشتیبانی از شبکه شما به حساب می‌آید. از اواخر دهه ۹۰ میلادی، الگوریتم‌های امنیتی WiFi شاهد پیشرفت‌های چشمگیر و به روز رسانی‌های گسترده ای بوده‌اند که تقریبا تمامی آنها در ارتباط با کنار گذاشتن الگوریتم‌های قدیمی و بازنگری در راهبردهای امنیتی برای دسترسی به الگوریتم‌های پیشرفته تر و جدیدتر بوده‌اند. به همین دلیل بهترین راه برای شناخت روش‌های رمزنگاری گوناگون، بررسی تاریخچه آنهاست.

Wired Equivalent Privacy – WEP

WEP یا «امنیت مشابه با شبکه‌های با سیم» پر استفاده ترین الگوریتم امنیتی در جهان به شمار می‌رود. دلیل چنین اتفاقی قابلیت Backward Compatibility (سازگاری با شرایط قدیمی تر) و البته این نکته است که WEP اولین گزینه در فهرست روبه روی کاربران برای برقراری یک رمز است. اولین بار در سپتامبر سال ۱۹۹۹ بود که WEP به عنوان یک استاندارد امنیتی WiFi شناخته شد. اولین نسخه‌های WEP حتی در دهه ۹۰ هم آنقدرها قدرتمند نبودند، زیرا محدودیت‌های ایالات متحده روی صادرات تکنولوژی‌های مختلف رمزنگاری باعث شده بود تولید کنندگان محصولات خود را تنها به رمزگذاری‌های ۶۴ بیتی محدود کنند. پس از کنار گذاشتن این محدودیت‌ها، رمزگذاری به ۱۲۸ بیتی ارتقا پیدا کرد و در حال حاضر هم با وجود معرفی رمزگذاری WEP به صورت ۲۵۶ بیتی، باز هم مدل ۱۲۸ بیتی است که بیشترین استفاده را در بین کاربران دارد. رمزی که در حالت ۶۴ بیتی انتخاب می‌کنید، می‌تواند ۵ کاراکتر ASCII (کد استاندارد آمریکا برای تبادل اطلاعات یا آن طور که در زبان فارسی گفته می‌شود؛ اَسکی) یا ۱۰ کاراکتر هگزادسیمال (hex یا دستگاه اعداد پایه ۱۶) باشد، همچنین رمز ۱۲۸ بیتی نیز ۱۳ کاراکتر ASCII یا ۲۶ کاراکتر هگزادسیمال است. با اینکه WEP یک روش رمزگذاری به حساب می‌آید، اما شکستن آن به اندازه ای راحت است که در واقع یک شبکه با رمز WEP تفاوت خاصی با یک شبکه باز ندارد. باوجود باز نگری در این الگوریتم و معرفی حالت ۲۵۶ بیتی، نقص‌ها و ایرادات متعددی در استاندارد WEP کشف شد و بعد تر نیز با افزایش قدرت محاسباتی رایانه‌ها، عبور کردن از WEP آسان تر از قبل شد. در سال ۲۰۰۵ بود که FBI برای آگاه سازی کاربران از ضعف‌های WEP نمایشی عمومی برگزار کرد که در آن به کمک نرم افزارهای رایگان، تنها در عرض کمتر از یک دقیقه رمزهای WEP شکسته می‌شد. در حال حاضر نیز با وجود بهبودهای صورت گرفته، باز هم WEP به شدت آسیب پذیر بوده و به همین دلیل در سال ۲۰۰۴ این روش بازنشسته اعلام شد.

WiFi Protected Access – WPA

دسترسی حفاظت شده به WiFi یا همان WPA یک سال پیش از بازنشستگی WEP و برای جایگزینی آن ارائه شد. پر کاربردترین ساختار استفاده از WPA را می توان WPA-PSK نامید که توسط آن می توان بین ۸ تا ۶۳ کاراکتر ASCII را به عنوان رمز در نظر گرفت. کلیدهای استفاده شده توسط WPA به صورت ۲۵۶ بیتی بوده که پیشرفت چشمگیری نسبت به حالت‌های ۶۴ و ۱۲۸ بیتی WEP به حساب می‌آیند. برخی از مهم‌ترین تغییرات صورت گرفته توسط WPA عبارتند از بررسی یکپارچگی پیام   برای مشخص کردن اینکه آیا مهاجمی توانسته بسته‌های اطلاعاتی رد و بدل شده بین access point و client را تصاحب کند یا خیر   و پروتکل یکپارچگی کلیدهای موقت (TKIP). البته بعدتر TKIP با استاندارد رمزنگاری پیشرفته یا AES جایگزین شد. با وجود اینکه WPA برای راحت کردن خیال کاربران و خلاص شدن از WEP طراحی شده بود، اما به دلیل اینکه به وسیله به‌روزرسانی‌های firmware روی دستگاه‌های دارای WEP ارائه می‌شد، باید عناصر مشخصی از آن را تغییر می‌داد که همین موارد در نهایت باعث آسیب پذیری آن می‌شدند. پس از مدتی WPA هم به سرنوشت WEP دچار شد و نمایشی عمومی برای اثبات آسیب پذیری آن اجرا شد.

WiFi Protected Access II – WPA2

در سال ۲۰۰۶ بود که WPA با WPA2 جایگزین شد. یکی از بزرگ ترین تغییرات صورت گرفته در این جایگزینی، استفاده اجباری از الگوریتم‌های AES و همچنین معرفی CCMP (حالت ضد رمز به همراه پروتکل کد اعتبارسنجی پیام تغییر بلوک) به عنوان جایگزینی برای TKIP بود. در حال حاضر استفاده از WPA2 برای کاربران خانگی تقریبا بدون نقطه ضعف بزرگ بوده و عمده نگرانی‌های پیرامون آن به امنیت بخش‌های تجاری مربوط می‌شود. متاسفانه بزرگ ترین نگرانی‌های موجود در WPA همچنان در WPA2 هم حاضرند و با وجود اینکه شکستن دیوار ایجاد شده توسط WPA2 به زمانی بین ۲ تا ۱۲ ساعت کار مداوم در یک رایانه حرفه ای نیاز دارد، اما باز هم ضرورت بازنگری و برطرف کردن حفره‌های امنیتی در آن احساس می‌شود.

کدام را انتخاب کنیم؟

حالا که با اسامی مختلف این روش‌های رمزگذاری آشنا شدیم باید به این پرسش پاسخ دهیم که در یک شبکه خانگی باید از کدام یک از آنها استفاده کرد؟ اگر بخواهیم خیلی ساده به این سوال پاسخ دهیم، می توان روش‌های رمزگذاری را بر حسب میزان نفوذناپذیری آنها به این صورت در نظر گرفت: قوی‌ترین و امن‌ترین حالت در شبکه‌های خانگی توسط WPA2+AES حاصل خواهد شد. پس از آن به ترتیب می توان WPA+AES، سپس WPA+TKIP/AES، بعد از آن WPA+TKIP، پس از آن WEP و در نهایت شبکه باز و بدون رمزگذاری را نام برد. البته برای استفاده از این روش‌ها باید یک نکته را در نظر داشت و آن، پشتیبانی تجهیزات شبکه شما از روش‌های مختلف رمزگذاری است. برای مثال اگر از یک مودم قدیمی استفاده می‌کنید ممکن است شرایط به کار گرفتن روش‌های WPA یا WPA2 در آن موجود نباشد و به همین دلیل مجبور شوید از تنظیمات نا امن WEP استفاده کنید. به همین دلیل اگر از این نوع مودم‌ها استفاده می‌کنید حتما به‌روزرسانی‌های امنیتی آن را در وب سایت تولید کننده دنبال کنید و همچنین پیش از خرید یک مودم جدید مطمئن شوید دستگاهی که انتخاب می‌کنید قابلیت به کار گیری روش‌های رمزگذاری جدید را دارد.

منبع:سخت افزار مگ


راه‌های تقویت قدرت آنتن در مودم‌های wifi

بسیاری از کاربران سرویس ADSL برای استفاده همزمان توسط گجت‌های دیگر،از مودم‌های وای‌ فای استفاده می‌کنند. این مودم‌ها که بعضا قوی هم نیستند، ممکن است برخی اوقات کاربران را در آنتن‌دهی و سرعت کلافه کنند. برای تقویت آنتن‌دهی وای فای مودم، به‌طور مختصر در این مطلب پنج راهکار را به شما معرفی می‌کنیم.

۱۰

۱ـ پیدا کردن بهترین مکان برای مودم:
اولین و مهم ترین مرحله، پیدا کردن بهترین جای ممکن برای مودمتان است. بهترین مکان برای قرار دادن روتر فضایی باز است که علاوه بر برخورداری از ارتفاع مناسب، قرار نگرفتن سر راه سیکنال های دیواری است. همچنین توجه داشته باشید اگر از تمام محیط خانه به اینترنت وصل می شوید، بهترین مکان برای مودم شما مرکز خانه است در غیر این صورت می توانید جای مناسب برای مودم را با آزمایش و خطا پیدا کنید.

برای یافتن قدرت سیکنال در نقاط مختلف منزل، می توانید از نرم افزارهای قدرت یاب سیکنال مانند Inssider یا نرم افزارهای مشابه استفاده کنید. بهتراست نرم افزار را روی لپ تاپ خود نصب کنید، سپس در نقاط مختلف خانه از دسترسی و کیفیت سیکنال های شبکه با خبر شوید. با کنار هم گذاشتن اطلاعات به دست آمده می توانید بهترین مکان قرارگیری دستگاه روتر را تشخیص دهید. توجه داشته باشید بهتر است آنتن یا آنتن های مودمتان را به صورت عمودی تنظیم کنید.

۲- از شر سیکنال های مزاحم خلاص شوید:
روترهای دیگر فقط دستگاه هایی نیستند که روی سیکنال وای فای خانگی شما تاثیر می گذارند؛ وسایلی مانند تلفن های بی سیم، مایکرو ویوها و دیگر دستگاه های بی سیم یا موج دار تأثیرات منفی بر سرعت و کیفیت سیکنال دریافتی شما می گذارد. بنابر این بهتر است مودم خود را نزدیک این وسایل قرار ندهید. همچنین مطمئن شوید مودمتان نزدیک وسیله ای فلزی یا آینه بین مودم (روتر) و رایانه، لپ تاپ یا کنسول بازی نباشد. اجسام فلزی، آینه و هر وسیله الکترونیکی دیگر که در محدوده فرکانسی ۲٫۴ گیگاهرتز کار کند، باعث کاهش قدرت سیکنال و اختلال در ارتباط و کاهش کیفیت ارتباط می شود.

۳ـ تعویض آنتن:
معمولا دستگاه های روتر با یک آنتن از نوع omni-directional که کیفیت معمولی نیز دارد فروخته می شوند، بنابراین اگر می خواهید محدوده و جهات پخش شدن سیکنال های شبکه بی سیم خود را افزایش دهید، می توانید با خرید یک آنتن uni-directional قوی تر و نصب آن روی دستگاه روتر خود، این کار را انجام دهید. اگر آنتن بهتری را در بازار برای خرید پیدا نکردید، دست کم می توانید از آنتن های بهتر از مدل فعلی، آنتن روتر خود را که به فناوری omni-directional مجهز است، استفاده کنید.

۴ـ استفاده از ورق های آلومینیومی
بیشتر روترها روی خود یک آنتن دارند که اطلاعات و سیکنال ها را به همه جهت ها ارسال می کنند، درست همانند یک لامپ معمولی که نور را پخش می کند. در صورتی که از دستگاه روتر خود در مرکز خانه خود استفاده می کنید، این ویژگی می تواند خیلی مفید باشد، اما اگر روتر شما در گوشه ای از خانه قرار دارد، می توانید با استفاده از یک ورق آلومینیومی و حتی یک قوطی نوشابه باز شده به صورت ورقه بین دیوار و دستگاه روتر خود از هدر رفتن سیکنال ها جلوگیری کنید و آنها را دوباره به سمت محدوده کاری خود برگردانید. البته اگر می خواهید بهترین نتیجه را از این ترفند بگیرید، بهتر است کمی روی حالت ورق آلومینیومی در پشت روتر کار کنید و با انتخاب شکل های مختلف به بهترین حالت ممکن دست یابید.

۵ ـ استفاده از سخت افزارهای جانبی
افزایش محدوده قابل دسترسی بودن شبکه، یکی دیگر از مواردی است که کاربران شبکه های بی سیم خانگی به آن نیاز دارند. برای این کار بهترین روش ممکن استفاده از سخت افزارهای جانبی است که به چند مورد آن می پردازیم:

استفاده از دستگاه WiFi Repeater: این دستگاه همان طور که از اسم آن پیداست، قابلیت دارد که سیکنال های ارسالی دستگاه روتر بی سیم شما را دریافت کند. سپس آن را با کیفیت و قدرت اولیه در تمامی جهات پخش کند. بهترین حالت استفاده از این دستگاه در نقاطی است که مرز دریافت سیکنال های دستگاه روتر ماست. با این کار می توانیم محدوده شبکه خود را بدون نیاز به هیچ سیمی افزایش دهیم.

استفاده از یک روتر دیگر: یکی دیگر از روش هایی که برای افزایش محدوده های شبکه بی سیم به شما پیشنهاد می کنیم، خرید و استفاده از یک روتر دیگر در کنار روتر فعلی شماست. می توان روتر دوم را با یک کابل به شیوه LAN را به روتر اصلی وصل کرد.

استفاده از یک Access Point: با استفاده از یک دستگاه Access Point نیز می توانید به محدوده شبکه بی سیم خود وسعت بیشتری بدهید مانند استفاده از WiFi Repeater که در بالا با آن آشنا شدیم. از مزایای این روش می توان به قابلیت اتصال سیستم های بیشتر به شبکه و از معایب آن می توان به قیمت بالای این دستگاه نسبت به یک روتر اشاره کرد.همچنین دستگاه هایی برای افزایش کیفیت و برد سیکنال روتر شما به نام Range Extender در بازار موجود است که می توانید آن را در فواصل دور هم قرار دهید.

منبع:http://www.ostovarit.com/single/article/1677/راه‌های%۲۰تقویت%۲۰قدرت%۲۰آنتن%۲۰در%۲۰مودم‌های%۲۰wifi