تروجان چیست؟ و چگونه در مقابل آن ایمن شویم؟
در این مطلب قصد داریم راجع به شاخه ای از بدافزارها به نام «اسب تروجان» که به اختصار «تروجان» نامیده می شوند صحبت کنیم. تروجان ها بر خلاف ویروس ها، کرم ها و … توانایی تکثیر خود را ندارند. آنها بسیار شبیه نرم افزارهای مفید و کاربردی رفتار می کنند، اما در درون خود کدهای مخفی دارند که باعث دسترسی هکر سازنده تروجان به کامپیوتر هدف (کامپیوتر آلوده شده) و به دست گرفتن کنترل آن می شوند.
trojan

علت نام گذاری
نام این بدافزارها به ماجرای تسخیر تروا توسط یونان برمی گردد، که با ساختن یک اسب چوبی و مخفی شدن درون شکم آن به شهر تروا نفوذ کرده و آن را به تصرف خود درآوردند. در این داستان اسب تروا نقش یک بدافزار را دارد و شهر تروا مانند کامپیوتر کاربری است که توسط اسب تروا آلوده می شود. به همین دلیل بعضی بکار بردن کلمه «تروجان» برای بدافزار را اشتباه و کلمه «اسب تروجان» را صحیح می دانند.

مقدمه
تروجان ها بر خلاف ویروس ها، کرم ها و … توانایی تکثیر خود را ندارند. آنها بسیار شبیه نرم افزارهای مفید و کاربردی رفتار می کنند، اما در درون خود کدهای مخفی دارند که باعث دسترسی هکر سازنده تروجان به کامپیوتر هدف (کامپیوتر آلوده شده) و به دست گرفتن کنترل آن می شوند. البته در مواردی که چند کاربر از یک کامپیوتر استفاده می کنند سطح دسترسی هکر بسته به سطح دسترسی کاربر آلوده و نوع تروجان تفاوت می کند.

اهداف و عملکرد
زمانی که هکر به کامپیوتر هدف نفوذ می کند، احتمالاً قصد انجام این اعمال را در کامپیوتر هدف داشته باشد:
استفاده از کامپیوتر به عنوان یک ابزار برای نفوذ به دیگر سیستم‌ها و شبکه ها
دزدیدن اطلاعات (مثل رمزهای عبور)
نصب نرم افزارها (مثلا یک بدافزار)
دانلود و آپلود فایل‌ها و استفاده از پهنای باند
تغییر یا حذف فایل ها
Key Logging (ثبت فعالیت هایی که کاربر انجام می دهد. برای مثال یک Key Logger می تواند تمام دکمه های صفحه کلید را که فشار می دهید به ترتیب ثبت کند و آنها را به هکر سازنده اش ارسال کند.)
دیدن صفحه نمایش کامپیوتر هدف
پر کردن فضای خالی کامپیوتر هدف

تروجان برای انجام اهداف خود نیاز به ارتباط با هکر سازنده اش دارد. البته این گونه نیست که هکر برای هر کدام از تروجان های خود دستور خاصی بدهد، بلکه می‌تواند در اینترنت جستجو کرده و کامپیوترهای آلوده را پیدا کند. سپس کنترل هر کدام را که بخواهد به دست می گیرد.

انتقال و نصب
تروجان به روش‌های زیر کامپیوتر را آلوده می کند:
۱-دانلود نرم افزارها (تروجان قسمتی از نرم افزاری است که کاربر آن را از اینترنت دانلود و نصب می کند.)
۲-سایت های دارای کدهای مخرب (مثلا زمانی که وارد یک سایت می شوید، سایت یک برنامه روی کامپیوتر اجرا می کند و تروجان را روی کامپیوتر کپی می کند.)
۳-فایل‌های ضمیمه ایمیل (Email attachments ممکن است همراه یک ایمیل فایلی باشد که اگر آن را باز کنید، تروجان منتقل شود.)
۴-استفاده از نقص های نرم افزارها ( تروجان از طریق ایرادهایی که در نرم افزارهایی مثل مرورگرهای اینترنتی، مدیا پلیرها و مسنجرها وجود دارد، به کامپیوتر کاربر نفوذ می کند.)
تروجان

در زیر راه های مقابله با موارد بالا را به ترتیب می آوریم:

۱- دانلود نرم افزارها نرم افزارهای اینترنتی به دو گروه کلی تقسیم می شوند: رایگان و پولی. زمانی که می خواهید از یک نرم افزار رایگان استفاده کنید، حتما آن را از سایت اصلی اش دانلود کنید. اگر آدرس سایت اصلی را نمی دانید، نام نرم افزار را در گوگل – یا هر موتور جستجوی دیگر – جستجو کنید و سایتی که در بالای نتایج می آید را برای دانلود برگزینید. البته معمولا آدرس آن سایت شباهت زیادی به نام نرم افزار دارد. مثلا برای دانلود آنتی ویروس «اوست» به سایت «avast.com» مراجعه کنید. ماجرا درباره نرم افزارهای پولی پیچیده تر است.

برای خرید اینترنتی این نرم افزارها به کارت اعتباری و یک حساب بانکی بین المللی نیاز است که در دسترس همگان نیست. خب برای رفع این مشکل باید نسخه کرک شده (قفل شکسته) نرم افزار را پیدا کنیم و یا به جای نرم افزار پولی از یک نرم افزار مشابه و رایگان استفاده کنیم. ما توصیه می کنیم حتی الامکان از نرم افزار جایگزین و رایگان استفاده کنید، اما برای بعضی نرم افزارها – مثل Photoshop – جایگزین مناسبی وجود ندارد و کاربران مجبور به استفاده از نسخه های کرک شده هستند.

همان طور که می دانید این کار خلاف قانون کپی رایت بوده و دقیقا از همین جا است که خطرات آغاز می شود. بسیاری از نرم افزارهای کرک شده حاوی انواع بدافزارها خصوصا تروجان هستند. این امر کاملا طبیعی است. شما خودتان را جای یک هکر بگذارید. آیا حاضرید برای رضای خدا مدت ها وقت و انرژی خود را بگذارید تا بتوانید یک نرم افزار را کرک کنید و آن را به رایگان در اختیار دیگران قرار دهید؟ مسلما نه.

هکرها در ازای نرم افزار رایگانی که در اختیار کاربران قرار می دهند، انتظار جبران دارند. بعضی از آنها فقط به نوشتن نام خود به عنوان هکرِ نرم افزار و کسب شهرت از طریق آن بسنده می کنند. اما گروهی دیگر در نسخه کرک شده یک بدافزار قرار می دهند تا اطلاعاتی را (مثلا رمزعبور حساب بانکی) از کاربران بدست بیاورند و آن را به پول تبدیل کنند.

خب پس تکلیف چیست؟ توصیه ما این است که حتی الامکان از نرم افزارهای کرک شده استفاده نکنید و اگر مجبور بودید، قبل از اینکه نرم افزار را نصب کنید، پوشه حاوی نرم افزار را با آنتی ویروس و دیگر نرم افزارهای امنیتی خود کنترل (scan) کنید. سپس نرم افزار را نصب کرده و این بار کل کامپیوتر خود را اسکن کنید. اگر در اسکن چیزی پیدا نشد که خوش به حال تان و می توانید دفعات بعد هم از همین نسخه کرک شده استفاده کنید. ولی اگر در اسکن بدافزاری پیدا شد، ضمن آنکه به آنتی ویروس می گویید که آن بدافزار را پاک کند، توصیه می شود دفعات بعد از نسخه دیگری استفاده کنید. البته اگر نرم افزارهای امنیتی شما قوی و آپدیت (به روز) باشند احتمالا خطر زیادی شما را تهدید نمی کند. یادآوری: یکی از معمول ترین فایل های آلوده به بدافزارها کی جن (Keygen) ها هستند. کی جن ها همان نرم افزارهایی هستند که برایتان رمزعبور تولید (Generate) می کنند.

۲- سایت های حاوی کدهای مخرب
خطر آلودگی از این طریق بستگی مستقیمی به عادات وبگردی تان دارد. اگر شما همیشه به یکسری سایت های شناخته شده و معتبر سر بزنید، خطر زیادی تهدیدتان نمی کند. مشکل زمانی پیش می آید که به دنبال چیزی در موتورهای جستجو می گردید. در این موارد موتور جستجو سایت هایی پیشنهاد می دهد که هیچ شناختی از آنها ندارید و ممکن است حاوی کدهای مخرب باشند.
توصیه هایی برای وبگردی امن تر:
از مرورگر فایرفاکس استفاده کنید.

اگر سرعت اینترنت خوبی دارید از حالت «گشت و گذار محرمانه» استفاده کنید. برای فعال کردن این حالت در فایرفاکس در منوی Tools روی گزینه Private Browsing Windows کلیک کنید. در پنجره بعد روی دکمه Start Private Browsing کلیک کنید. با این کار تمام Tab های فعلی فایرفاکس تان بسته می شوند و پنجره Private Browsing باز می شود. پس از گشت و گذار در اینترنت زمانی که پنجره را می بندید، تمام تاریخچه، کوکی ها و هر فایل دیگری که در زمان وبگردی محرمانه ذخیره شده است، پاک می شوند و در آخر Tab های فایرفاکس عادی تان باز می گردند.

استفاده از افزونه Noscript در فایر فاکس.

۳- ضمیمه هایی که به ایمیل ها الصاق می شوند

هیچ گاه ایمیلی که فرستنده آن را نمی شناسید باز نکنید. بلکه با خیال راحت آن را حذف کنید. اگر از جی‌میل استفاده می کنید آن ایمیل را تیک زده و روی دکمه Report Spam کلیک کنید، تا دیگر ایمیلی از این شخص برای تان نیاید.
نکته: نام فرستنده این ایمیل ها معمولا نام یک بانک معتبر است و در Subject ایمیل نوشته که شما پول فراوانی برنده شده اید و یا از یک نام زیبای زنانه استفاده شده.

۴- استفاده از نقص های نرم افزاری
برای حل این مشکل سعی کنید همیشه نرم افزارهایتان را به روز نگه دارید. خصوصا به روز رسانی های امنیتی (Security Updates) را حتما نصب کنید.

اگر به تروجان آلوده شدید
نرم افزارهای آنتی ویروس توانایی پاک کردن تروجان ها را دارند. آنها حتی می توانند قبل از نفوذ تروجان به سیستم جلوی آن را بگیرند. البته اگر از عملکرد یک تروجان آگاهی کافی داشته باشید، حتی خودتان می توانید آن را پیدا کرده و پاک کنید. البته در مورد تروجان هایی که دسترسی هکر را به سیستم فراهم می آورند، ماجرا کمی پیچیده تر است. در این موارد اگر امنیت کامپیوتر اهمیت زیادی دارد، توصیه می شود کل هارد کامپیوتر را فرمت (پاک) کنید و از ابتدا روی آن سیستم عامل و نرم افزارهای مورد نیاز را نصب کنید.

و در آخر شیوع تروجان ها

با توجه به علاقه روز افزون هکرها به مبحث کنترل کامپیوتر از راه دور، شیوع تروجان در میان بدافزارها در حال افزایش است. طبق آمار مختلف در سه ماهه آخر سال ۲۰۰۹ بین ۷۰ تا ۸۰ درصد از بدافزارهای کشف شده در سراسر دنیا تروجان بودند و این میزان در حال افزایش است. پس بهتر است آنها را جدی بگیرید.

سه ویژگی در گوگل کروم که معمولا دیده نمی شود!

۱_ Other Devices
یکی از قدرتمند ترین قابلیت های کروم، توانایی همگام سازی خوب آن است و –نه تنها بوکمارک ها و گذرواژه ها را شامل می شود بلکه- امکان سینک تب های باز را نیز داراست { از Setting => Advanced sync Settings می توانید این قابلیت را اضافه نمائید}.
برای مثال اگر مرورگر کروم بر روی رایانه ها، اسمارت فون ها و یا تبلت های دیگر نصب شده باشد می توانید از یک یک آن ها برای دسترسی به تب های باز روی رایانه مبدا استفاده نمائید؛ ابتدا یک تب جدید را باز و سپس بر روی منوی Other devices موجود در گوشه پائینی آن تب کلیک کنید. اکنون لیستی دسته بندی شده از تب های باز را از تمامی موارد موجود در مروگر کروم را خواهید دید. بسیار دسترس اما غیر قابل تصور!

Google-Chrome

۲_ Recently Closed
همانطور که شاید بدانید، اگر به صورت تصادفی صفحه ای را ببندید، اگر مایل باشید می توانید سریعاً آن را با فشردن کلید های Ctrl-Shift-T پیدا نموده و اجرا کنید. با این حال، اگر موردی را بخواهید که به تازگی در آن نبوده اید یا حتی از مواردی باشد که در این لیست به دست آمده با استفاده از فشردن این کلید ها موجود نباشد چگونه عمل می کنید؟
چیزی که شما به آن نیاز دارید، لیستی از تمامی تب های بسته شده است که کروم آن را کاملا تحت پوشش خود دارد؛ هنگامی که در گوشه پائینی هستید به گزینه بعدی Other Devices دقت بیشتری کنید، منوی The Recently Closed همانجا قرار دارد. با کلیک بر روی آن ۱۰ تب پایانی بسته شده را مشاهده خواهید کرد.
۳_ Web Store
افرادی که جدیدا به مجموعه کروم می پیوندند، شاید از قابلیتی که گوگل از کتابخانه از برنامه ها به راحتی از وب استور در اختیارشان قرار می دهد آگاه نباشند.
اگر شما هم از دسته افرادی هستید که با آن برخورد نداشته اید، می توانید از همان گوشه درست در گزینه کنار آخرین تب ها بسته شده آن را مشاهده نمائید. سپس اگر بر روی Web Store کلیک کنید، مسیر اپ ها در تبی جدید بازخواهد شد. اکنون می توانید به جستجوی مواردی که برای نصب شدن نیاز دارید بپردازید.


چه ایمیل هایی رو هرگز باز نکنیم ؟

روزانه میلیون ها ایمیل خطرناک و ویروسی در شبکه جهانی رد و بدل می شود و هدف همه آنها یک چیز است. به دردسر انداختن کاربران و بالا کشیدن پول آنها و خالی کردن حساب بانکی‌شان، بخش کوچی از اهداف این نامه‌‌های الکترونیکی هستند.

البته اکثر ایمیل‌های خطرناک و ویروسی غیر منتظره هستند و معمولا کاربران را در تشخیص دچار سردرگمی می‌کنند. اما چگونه می توان ایمیل های ویروسی و آلوده را از ایمیل های درست و واقعی تشخیص داد؛

email

ایمیل‌هایی با نام های اشتباهی

در دنیای واقعی آدرس اشخاص با ذکر پلاک منزل و شماره خیابان مشخص می شود. در فضای اینترنت نیز هر کامپیوتری با اعداد منحصر به فردی که بهIPمعروف است معین می‌‌شود که به وسیله آن راحت تر می توان کاربر را پیدا کرد.

همانند دفتر تلفن که نام هر شخص با شماره مخصوصی تعیین شده و معین است. اما برای سهولت در کار این شماره هایIPبا یک نام مشخص می‌شود که با وارد کردن آن در مرورگر می‌توان به سایت موردنظر دسترسی پیدا کرد. مسلما بدون اینIPکامپیوتر نمی تواند آدرس را بیابد.در ایمیل های شخصی نیز افراد همزمان از اعداد و حروف استفاده می کنند.

اما گیرنده ایمیل تنها قادر به خواندن آدرس ایمیل هاست و نه خواندن شمارهIPآنها اما هکرها می توانند برنامه ایمیل های شما را طوری تغییر دهند که آدرس ایمیل شما با آدرس ایمیل فرد دیگر یا شرکتی مشهور یکسان شود. فرد گیرنده نیز به محض دریافت این ایمیل گمان می کند که از این فرد یا شرکت مذکور پیغامی دارد. لذا همواره مراقب باشید که حتی ایمیل های افرادی را که می شناسید را نیز با احتیاط باز کنید و قبل از آن از ارسال چنین ایمیلی از طرف آن فرد اطمینان حاصل کنید.

تجارت کثیف با ایجاد وحشت، طمع و جلب اعتماد

در بسیاری از مواقع جنایتکاران با ارسال ایمیل‌هایی با نام مقامات سیاسی و عنوان «احضاریه پلیس»‌ و نامه‌ای که در آن اتهاماتی در خصوص کالاهای تقلبی مطرح شده از دریافت کننده ایمیل درخواست می کنند که با کلیک بر روی لینک ذکر شده از جزئیات اتهام آگاه شوند.کاربری که روی لینک معرفی شده کلیک کند کامپیوتر خود را با بدافزارها آلوده کرده است.همچنین ایمیل های با عناوینی چون «شما برنده شده اید»‌ یا «حساب بانکی تان مسدود شده است»‌ و یا «اخطاریه» نیز حاوی لینک هائی با کدهای اشتباهی و پیوست های آلوده هستند.

برای خوشبینی بیش از اندازه باید بهای سنگینی بپردازید

کاربران هیچگاه نباید به سرعت روی لینک خاصی کلیک کنند و یا پیوست های آن را باز کنند. هر قدر هم عنوان ایمیل وسوسه کننده و وحشت برانگیز باشد زیرا بانک ها،‌ مراجع دولتی و رسمی و شرکت های مطرح هیچگاه از طریق ایمیل اطلاعات حساس همانند رمز کارت اعتباری و یا اطلاعاتی در خصوص حساب بانکی و یا رمز عبور شما را درخواست نمیکنند.


پس از هک شدن حساب های شخصی چه باید کرد؟

بسیاری تصور می کنند هک سیستم های رایانه ای و سرقت اطلاعات تنها به شرکت ها و سرویس های بزرگ محدود می شود و اشخاص حقیقی نیاز مبرمی برای حفاظت از رایانه یا دستگاه های دیجتالی خود در مقابله با نفوذ هکرها احساس نمی کنند اما باید گفت در مواردی اشخاص حقیقی نسبت به شرکت های بزرگ، از هک سیستم های رایانه ای و حساب های خود آسیب بیشتری می بینند.

phishing

وجود یک حفره امنیتی در نرم افزارهای نصب شده روی رایانه یا تلفن همراه، وجود برنامه های Keylogger و انواع و اقسام روش های دیگر می تواند به نفوذ هکرها به حریم خصوصی کاربران و به خطر افتادن تمامی حساب های شخصی از جمله حساب های بانکی منتهی شود.


با رعایت تمام اصول امنیتی، احتمال نفوذ هکرها کمتر خواهد شد اما هرگز از بین نمی رود. از سوی دیگر، پروسه حفاظت از حساب های شخصی تنها به کاربران محدود نمی شود و تا به امروز بارها خبرهایی از افشا شدن اطلاعات و کلمه های عبور کاربران سرویس های بزرگ با هک شدن سرورهای آنها شنیده ایم. با این وجود در صورت هک شدن حساب های شخصی چه باید کرد و راه های جلوگیری از تبعات آن چیست؟

واکنش سریع با استفاده از پست الکترونیکی
اگر برخی از حساب های اینترنتی شما هک شده و با تغییر کلمه عبور توسط هکر، امکان ورود به آنها وجود ندارد، امید خود را از دست ندهید؛ زیرا در صورت واکنش سریع احتمال بازگرداندن حساب های از دست رفته همچنان وجود دارد.


در هنگام ثبت نام در سرویس های اینترنتی، آدرس پست الکترونیکی خود را ثبت کرده اید و در صورتی که این آدرس از دسترس هکرها در آمان مانده باشد، می توان از آن برای بازگرداندن کلمه عبور استفاده کرد.

این اقدام نخستین گام در مقابله با نفوذ هکرها و بازیابی حساب های از دست رفته محسوب شده و توصیه می شود هر چه زودتر به استفاده از آن اقدام کنید.


در زمان ثبت نام سرویس های ایمیل نیز از شما درخواست می شود به شکل دلخواه آدرس دیگری را به عنوان پست الکترونیکی پشتیبانی معرفی کنید. همواره از این پیشنهاد برای مقابله با هک شدن ایمیل خود و بازیابی کلمه عبور در آینده، بهره بگیرید.

۱۴۴۷۸۷۸۲۴۵-۱۷۹۵۲۵-۲

اسکن کامل رایانه
دومین گام، جلوگیری از دسترسی های بعدی و نفوذ مجدد هکرها به اطلاعات شخصی خواهد بود که برای انجام این کار ابتدا باید حرفه امنیتی یا راه نفوذ هکرها را پیدا کنید. برای انجام این کار باید از یک نرم افزار آنتی ویروس و ضد بدافزار برای اسکن کامل رایانه یا تلفن همراه استفاده کنید.


در این مرحله باید از ضد بدافزار و آنتی ویروس هایی کمک بگیرید که مورد تایید کارشناسان بوده و از اعتبار و قدرت کافی در زمینه کاری خود برخوردار باشند. ورود یک تروجان یا نصب Keylogger روی رایانه می تواند به ثبت اطلاعات ورودی و ارسال آنها به هکرها منجر شود و آنتی ویروس های قدرتمند قادر به تشخیص بدافزارها و حذف آنها خواهند بود.


اطلاع از مسیر بدافزارها و ویروس های پیدا شده می تواند به یافتن ریشه آلودگی و رفع آن نیز کمک کند. یک فایل دانلود شده، داده های آپلود شده توسط سایت یا نرم افزارهای بی نام و نشان، همه به نوبه خود می توانند منشأ آلودگی و راه نفوذ هکرها باشند.

۱۴۴۷۸۷۸۲۴۵-۱۷۹۵۲۵-۳

نفوذ هکرها به منبع اطلاعات
همان طور که گفته شد، نفوذ هکرها به حساب های شخصی افراد تنها به بی احتیاطی اشخاص حقیقی و کاربران اینترنت مربوط نمی شود. در مواردی هکرها به سرورهای سرویس های بزرگ نظیر یاهو یا جی میل نفوذ می کنند و حجم انبوهی از اطلاعات محرمانه و شخصی افراد را به سرقت می برند.


حتی اگر تمام نکات امنیتی را رعایت کنید، ممکن است سرویس مورد استفاده شما در ابعاد بزرگ مورد دستبرد هکرها قرار بگیرد و در این حالت هیچ کاری از دست کاربران معمولی برنخواهد آمد. برای اطلاع از این گونه اتفاقات باید روی اینترنت نام سرویس خود را با عبارت Password Leak جستجو کنید و با پیگیری اخبار مرتبط مطلع شوید آیا واقعا سرویس مورد استفاده شما با سرقت اطلاعات محرمانه توسط هکرها مواجه شده است یا خیر.


برای نمونه در جولای سال ۲۰۱۲ سرویس پست الکترونیکی یاهو، هک و میلیون ها کلمه عبور کاربران این سرویس جهانی در فضای اینترنت پخش شد. با این اتفاق سایر حساب های افراد مانند حساب فیس بوک یا توییتر آنها نیز با خطر مواجه شد و مقابله با این مشکل کاملا خارج از قدرت کاربران بود.


اوضاع زمانی بدتر می شود که از یک کلمه عبور یکسان برای تمامی حساب های خود استفاده کرده باشید و با فاش شدن آن، تمامی حساب های تان به راحتی در دسترس هکرها قرار بگیرند.
برای مقابله با این مشکل توصیه می شود از کلمه های عبور مختلف برای حساب های اینترنتی متفاوت خود بهره بگیرید و به منظور مقابله با فراموش کردن آنها از برنامه های مدیریت کلمه عبور استفاده کنید.
منبع: هفته نامه عصر ارتباط


تفاوت بین روش‌های رمزنگاری WEP ،WPA و WPA2 در شبکه‌های بی سیم

امروزه با گسترش استفاده از اینترنت برای انجام فعالیت‌های خانگی و اداری و همچنین گسترش نفوذ تلفن‌های هوشمند در میان کاربران، مودم‌های بی سیم جز جدایی ناپذیر بسیاری از منازل و دفاتر در کشور شده‌اند. یکی از اولین مواردی که باید پس از نصب مودم‌های بی سیم به آنها توجه کرد، رمزگذاری روی آنها به منظور جلوگیری از سوء استفاده از سرویس اینترنت توسط کاربران ناخواسته است؛ اما حتی اگر شما به اهمیت استفاده از رمز روی مودم هم واقف باشید باز هم ممکن است بررسی تفاوت بین روش‌های مختلف رمزنگاری برایتان پیچیده بوده و خارج از حوصله شما باشد. در هر صورت به احتمال بسیار زیاد حتی اگر این تفاوت‌ها را هم ندانید با اسامی مخفی نظیر WEP، WPA و WPA2 آشنا هستید؛ اما هر کدام از این موارد به چه معنی هستند و کدام یک امنیت بیشتری را برای شبکه شما فراهم می‌کنند؟

۴۵b59bd4d1ededc7bfb058712ebe60b2_XL

تفاوت‌های واقعی یا ظاهری؟

اگر دستگاه مودم را از فروشنده ای با حوصله خریداری کرده باشید یا اینکه در مراحل نصب آن از افراد با تجربه کمک گرفته باشید حتما از آنها شنیده‌اید که اولین کار پس از روشن کردن مودم و در حال راه اندازی آن، در نظر گرفتن یک رمز عبور است. برای دانستن اهمیت رمزگذاری کافی است شرایطی را در نظر بگیرید که شخصی به صورت غیر قانونی به شبکه شما دسترسی پیدا کرده و به وسیله آن، فعالیت مجرمانه ای را انجام می‌دهد. اگر بتوان این جرم را رهگیری کرد، پلیس مستقیما به منزل یا محل کار شما راهنمایی خواهد شد؛ در حالی که روح شما از اتفاقاتی که افتاده بی اطلاع است. فرضا که تصمیم بگیرید روی شبکه رمز هم بگذارید؛ اما واقعا یک اسم مخفف در کنار این رمز عبور چه تفاوتی می‌تواند ایجاد کند؟ باید بدانید روش‌های مختلف رمزنگاری در واقع سطوح و کارکردهای بسیار متفاوتی با یکدیگر دارند. در درجه اول، با گسترش دسترسی افراد مختلف به شبکه اینترنت، استانداردهای قدیمی به تدریج کاربری خود را از دست داده و در معرض خطر بیشتری قرار می‌گیرند. دانستن تفاوت بین پروتکل‌های مختلف و به کار گیری کاربردی‌ترین و پیشرفته‌ترین آنها بدون شک فرآیندی کلیدی در حفظ اطلاعات شخصی و پشتیبانی از شبکه شما به حساب می‌آید. از اواخر دهه ۹۰ میلادی، الگوریتم‌های امنیتی WiFi شاهد پیشرفت‌های چشمگیر و به روز رسانی‌های گسترده ای بوده‌اند که تقریبا تمامی آنها در ارتباط با کنار گذاشتن الگوریتم‌های قدیمی و بازنگری در راهبردهای امنیتی برای دسترسی به الگوریتم‌های پیشرفته تر و جدیدتر بوده‌اند. به همین دلیل بهترین راه برای شناخت روش‌های رمزنگاری گوناگون، بررسی تاریخچه آنهاست.

Wired Equivalent Privacy – WEP

WEP یا «امنیت مشابه با شبکه‌های با سیم» پر استفاده ترین الگوریتم امنیتی در جهان به شمار می‌رود. دلیل چنین اتفاقی قابلیت Backward Compatibility (سازگاری با شرایط قدیمی تر) و البته این نکته است که WEP اولین گزینه در فهرست روبه روی کاربران برای برقراری یک رمز است. اولین بار در سپتامبر سال ۱۹۹۹ بود که WEP به عنوان یک استاندارد امنیتی WiFi شناخته شد. اولین نسخه‌های WEP حتی در دهه ۹۰ هم آنقدرها قدرتمند نبودند، زیرا محدودیت‌های ایالات متحده روی صادرات تکنولوژی‌های مختلف رمزنگاری باعث شده بود تولید کنندگان محصولات خود را تنها به رمزگذاری‌های ۶۴ بیتی محدود کنند. پس از کنار گذاشتن این محدودیت‌ها، رمزگذاری به ۱۲۸ بیتی ارتقا پیدا کرد و در حال حاضر هم با وجود معرفی رمزگذاری WEP به صورت ۲۵۶ بیتی، باز هم مدل ۱۲۸ بیتی است که بیشترین استفاده را در بین کاربران دارد. رمزی که در حالت ۶۴ بیتی انتخاب می‌کنید، می‌تواند ۵ کاراکتر ASCII (کد استاندارد آمریکا برای تبادل اطلاعات یا آن طور که در زبان فارسی گفته می‌شود؛ اَسکی) یا ۱۰ کاراکتر هگزادسیمال (hex یا دستگاه اعداد پایه ۱۶) باشد، همچنین رمز ۱۲۸ بیتی نیز ۱۳ کاراکتر ASCII یا ۲۶ کاراکتر هگزادسیمال است. با اینکه WEP یک روش رمزگذاری به حساب می‌آید، اما شکستن آن به اندازه ای راحت است که در واقع یک شبکه با رمز WEP تفاوت خاصی با یک شبکه باز ندارد. باوجود باز نگری در این الگوریتم و معرفی حالت ۲۵۶ بیتی، نقص‌ها و ایرادات متعددی در استاندارد WEP کشف شد و بعد تر نیز با افزایش قدرت محاسباتی رایانه‌ها، عبور کردن از WEP آسان تر از قبل شد. در سال ۲۰۰۵ بود که FBI برای آگاه سازی کاربران از ضعف‌های WEP نمایشی عمومی برگزار کرد که در آن به کمک نرم افزارهای رایگان، تنها در عرض کمتر از یک دقیقه رمزهای WEP شکسته می‌شد. در حال حاضر نیز با وجود بهبودهای صورت گرفته، باز هم WEP به شدت آسیب پذیر بوده و به همین دلیل در سال ۲۰۰۴ این روش بازنشسته اعلام شد.

WiFi Protected Access – WPA

دسترسی حفاظت شده به WiFi یا همان WPA یک سال پیش از بازنشستگی WEP و برای جایگزینی آن ارائه شد. پر کاربردترین ساختار استفاده از WPA را می توان WPA-PSK نامید که توسط آن می توان بین ۸ تا ۶۳ کاراکتر ASCII را به عنوان رمز در نظر گرفت. کلیدهای استفاده شده توسط WPA به صورت ۲۵۶ بیتی بوده که پیشرفت چشمگیری نسبت به حالت‌های ۶۴ و ۱۲۸ بیتی WEP به حساب می‌آیند. برخی از مهم‌ترین تغییرات صورت گرفته توسط WPA عبارتند از بررسی یکپارچگی پیام   برای مشخص کردن اینکه آیا مهاجمی توانسته بسته‌های اطلاعاتی رد و بدل شده بین access point و client را تصاحب کند یا خیر   و پروتکل یکپارچگی کلیدهای موقت (TKIP). البته بعدتر TKIP با استاندارد رمزنگاری پیشرفته یا AES جایگزین شد. با وجود اینکه WPA برای راحت کردن خیال کاربران و خلاص شدن از WEP طراحی شده بود، اما به دلیل اینکه به وسیله به‌روزرسانی‌های firmware روی دستگاه‌های دارای WEP ارائه می‌شد، باید عناصر مشخصی از آن را تغییر می‌داد که همین موارد در نهایت باعث آسیب پذیری آن می‌شدند. پس از مدتی WPA هم به سرنوشت WEP دچار شد و نمایشی عمومی برای اثبات آسیب پذیری آن اجرا شد.

WiFi Protected Access II – WPA2

در سال ۲۰۰۶ بود که WPA با WPA2 جایگزین شد. یکی از بزرگ ترین تغییرات صورت گرفته در این جایگزینی، استفاده اجباری از الگوریتم‌های AES و همچنین معرفی CCMP (حالت ضد رمز به همراه پروتکل کد اعتبارسنجی پیام تغییر بلوک) به عنوان جایگزینی برای TKIP بود. در حال حاضر استفاده از WPA2 برای کاربران خانگی تقریبا بدون نقطه ضعف بزرگ بوده و عمده نگرانی‌های پیرامون آن به امنیت بخش‌های تجاری مربوط می‌شود. متاسفانه بزرگ ترین نگرانی‌های موجود در WPA همچنان در WPA2 هم حاضرند و با وجود اینکه شکستن دیوار ایجاد شده توسط WPA2 به زمانی بین ۲ تا ۱۲ ساعت کار مداوم در یک رایانه حرفه ای نیاز دارد، اما باز هم ضرورت بازنگری و برطرف کردن حفره‌های امنیتی در آن احساس می‌شود.

کدام را انتخاب کنیم؟

حالا که با اسامی مختلف این روش‌های رمزگذاری آشنا شدیم باید به این پرسش پاسخ دهیم که در یک شبکه خانگی باید از کدام یک از آنها استفاده کرد؟ اگر بخواهیم خیلی ساده به این سوال پاسخ دهیم، می توان روش‌های رمزگذاری را بر حسب میزان نفوذناپذیری آنها به این صورت در نظر گرفت: قوی‌ترین و امن‌ترین حالت در شبکه‌های خانگی توسط WPA2+AES حاصل خواهد شد. پس از آن به ترتیب می توان WPA+AES، سپس WPA+TKIP/AES، بعد از آن WPA+TKIP، پس از آن WEP و در نهایت شبکه باز و بدون رمزگذاری را نام برد. البته برای استفاده از این روش‌ها باید یک نکته را در نظر داشت و آن، پشتیبانی تجهیزات شبکه شما از روش‌های مختلف رمزگذاری است. برای مثال اگر از یک مودم قدیمی استفاده می‌کنید ممکن است شرایط به کار گرفتن روش‌های WPA یا WPA2 در آن موجود نباشد و به همین دلیل مجبور شوید از تنظیمات نا امن WEP استفاده کنید. به همین دلیل اگر از این نوع مودم‌ها استفاده می‌کنید حتما به‌روزرسانی‌های امنیتی آن را در وب سایت تولید کننده دنبال کنید و همچنین پیش از خرید یک مودم جدید مطمئن شوید دستگاهی که انتخاب می‌کنید قابلیت به کار گیری روش‌های رمزگذاری جدید را دارد.

منبع:سخت افزار مگ


خرید اینترنتی: چرا، کجا، کی و چگونه؟

بسیاری از دارندگان وب سایت های فروشگاهی برای توجیه شروع فعالیت اقتصادی خود، یک یا حداکثر دو دلیل موجه دارند. برخی تعداد زیاد درخواست یک محصول را دلیل راه اندازی می دانند، برخی اطلاعات خوبی از سن و جنسیت مشتریان بالقوه خود دارند و تصور می کنند می توانند بر اساس آن اطلاعات پیشنهادهای خوبی به مشتری بدهند و … ولی هیچکدام اطلاعات و آمار دقیق برای راه اندازی فروشگاه اینترنتی ندارند.

به گزارش پایگاه خبری فناوری اطلاعات استوار به نقل از برسام، یک فروشگاه اینترنتی باید بتواند اطلاعات درست و کاملی داشته باشد. باید بداند یک خریدار دوست دارد چرا، کجا، کی و چگونه خرید کند. اگر حتی یکی از این موارد را برای خود به طور کامل و دقیق نتوانید جواب دهید پیشنهاد می کنیم اصلا منتظر نتیجه نباشید!

image002

مانند گذشته ها نیست که به راحتی محصول خوش قیمتی پیدا کنید و با هزینه کم،  فروشگاهی راه اندازی کنید و در نهایت هم رقیب جدی نداشته باشید. امروزه هر کس اراده ای برای خرید می کند، بلافاصله روش های مختلف برای خرید پیش روی خود می بیند. در محل کار، در حال پیاده روی، در فروشگاه های بزرگ، در اینترنت و بوسیله موبایل، کامپیوتر، ایکس باکس و … بدون کمترین دغدغه بهترین مکان برای خرید محصول خود را انتخاب می کند. رقابت در این تجارت هر روز بیشتر و پیچیده تر می شود و البته در صورت برداشتن قدم های درست، جذابیت و نتایج بسیار مطلوب تری نسبت به گذشته دارد.

یک از اشتباه هایی که فروشنده ها می کنند این است که هیچوقت خود را جای خریدار نمی گذارند. اصلا نمی دانند مشتری چه مراحلی را برای خرید از فروشگاه اینترنتی طی می کند تا به نتیجه نهایی برسد. باید به عنوان مدیر یک فروشگاه اینترنتی در هر لحظه از فعالیت و بروز رسانی سایت، بداند که مشتری نسبت به آن تغییرات چه واکنشی خواهد داشت. باید بدانید که مشتری در هنگام خرید در کدام بخش ها فرود می آید، به چه موانع و انتخاب هایی می رسد و شما اگر جای او بودید در هر کدام از این مراحل چه تصمیمی می گرفتید.


مشتری شما کیست؟

حتما این اطلاعات را از مشتری خود با ترفند های مناسب بدست آورید:

  • سن
  • جنسیت
  • وضعیت تاهل
  • میزان یا درجه درآمد
  • میزان تحصیلات
  • محل زندگی
  • شغل

بسیاری از این اطلاعات در مراحل اولیه خرید می تواند بدست آید. برای تکمیل پروفایل مشتری خود می توانید با او تماس بگیرید و به سادگی از وی کسب اطلاع کنید.

image004

زمانی که با وی تماس گرفته می شود اگر افراد آموزش دیده ای داشته باشید، مشتری با رضایت کامل این اطلاعات را نیز در اختیار شما می گذارد:

  • فعالیت فعلی
  • علاقمندی ها


مشتری چه چیزی نیاز دارد از محصول بداند؟

مشتری ها یک سری اطلاعات پایه از محصول باید بدانند. اتفاقا اگر به دنبال خرید اینترنتی است، شاید اطلاعات جزئی تر و دقیقتری نیاز دارد. در حقیقت او به دنبال آن است که کمبود مشاهده مستقیم محصول را با موارد دیگر تا حد امکان پر نماید. این موارد حتما به بهترین وجه ممکن به او باید داده شود:

  • ظاهر آن چگونه است
  • چگونه کار می کند
  • ابعاد آن چیست
  • چه رنگ هایی دارد
  • امکانات آن چیست
  • قیمت آن چقدر است
  • آیا گارانتی دارد
  • مدت زمان مصرف آن چقدر است
  • مشخصات آن چیست

البته این سوالات برای محصولات مختلف تغییراتی نیز دارد. به هر حال شما باید سعی کنید تمام پرسش های ممکن مشتری در مورد محصول را حدس زده و جواب آنها را بدهید.


چرا باید از شما خرید کند؟

این شاید اصلی ترین سوالی باشد که باید حتما از خودتان سوال کنید. خیلی از مواقع انتظار داریم مشتری با دیدن بنر و اسلایدر زیبای شما در سایت، با خود فکر کند که چقدر این محصول خوب است و چرا من آنرا ندارم و اتفاقا چقدر پولدار هستم که بدون فکر و مکث، خیلی سریع روی آن کلیک کرده و سریع پرداخت می کنم!

image006

تا زمانی که نتوانید به جای مشتری نشسته و دلیل خرید محصول را بیابید نمی توانید موفق شوید. اتفاقا جای تعجب دارد که چرا مدیران وب سایت های اینترنتی بدون بررسی هیچکدام از این موارد، نظریات خود را کاملا حرفه ای دانسته و شکی نمی کند که شاید مشتری نظری متفاوت با او داشته باشد و در نهایت شکست می خورد و باز هم همان روند را تکرار می کنند!


چرا باید مشتری محصول شما را بخرد:

  • نیاز آنی و فوری مشتری را برآورده می کنید
  • نیاز دائمی و متناوب مشتری را برآورده می کنید
  • نماینده انحصار محصول یا برند خاصی هستید
  • محصولی است کاملا جذاب و جالب
  • کمترین قیمتی است که مشتری جستجو کرده است
  • هزینه های اضافی مانند پست و مالیات ندارد
  • ویژگی های برگشت محصول منحصر به فردی دارد
  • کیفیت محصولات در بالاترین سطح قرار دارد

و چیزهایی از این قبیل… یک مدیر فروش حتما باید وجه تمایز خود با دیگر فروشگاه ها را حداقل در یکی از موارد ذکر شده بیابد تا مطمئن شود، محصول او برای قشری خاص حداقل فروش را خواهد داشت.


در مورد محصول چطور تحقیق می کند؟

تا ۱۵ سال پیش برای بررسی چیزی که قصد خرید داشتید حتما باید به فروشگاه می رفتید و یا از روی مجله ها یا روزنامه ها آنها را دیده و در مورد آنها می خواندید. امروزه روش های بررسی و تحقیق در مورد یک محصول بسیار متنوع تر شده است. می توانید در اتوبوس، روی تخت خواب یا داخل وب سایت ها همه کارها را انجام دهید.

با شنیدن اولین کلمه، سریعا به سراغ گوگل می روید یا برای خرید بدون دردسر به آمازون سر می زنید.

خیلی ها از طریق ایمیل خود با یک محصول آشنا می شوند و پس از خواندن در مورد آن محصول، باز به سراغ اینترنت رفته و گوگل و آمازون را باز می کند.

image008

بسیاری دوست دارند از زبان دیگران بشنوند. به سراغ فروم ها رفته و نظر دیگران را در مورد آن محصول می شنوند. البته همیشه نمی توان این کار را انجام داد. اگر وسط خیابان هستید و باید بین دو مارک از یک محصول سریعا یک مورد را انتخاب کنید، نمی توانید وارد فروم شده و با خیال راحت به صحبت های ضد و نقیض دیگران گوش کنید!

همه اینها را به این خاطر گفتیم که بدانید هر قشری، در هر مکان و شرایطی روش های خود را برای مطالعه و بررسی محصول مورد نظر خود بر می گزیند. شما به عنوان فروشنده باید اینها را بدانید.

  • جستجو بر اساس تصویر محصول یا نگاه کردن به مشخصات و امکانات آن
  • مطالعه وبلاگ ها، سایت های مقایسه محصول و شبکه های اجتماعی
  • مطالعه بررسی ها یا سوال کرد از دوستان و اطرافیان
  • جستجو در برند ها و محصولات مشابه
  • جستجو در مورد قیمت آن در وب سایت ها، منابع مختلف و حراجی ها

باید سعی کنید در همه این مکان ها یافت شوید! باید بر طبق اولویت های خود و هزینه ها، سعی کنید به مرور در تمامی این بخش ها فعالیت داشته و تلاش کنید با حضور در این بخش ها با فضاهای تجاری، مراجعه کنند گان و فروشندگان آشنا شده و در آنها نفوذ پیدا کنید.

image009

این موارد نیاز اصلی دارندگان وب سایت های فروشگاهی یا افرادی که قصد راه اندازی چنین فعالیتی هستند، می باشد. اینکه فروشنده بداند یک خریدار دوست دارد چرا، کجا، کی و چگونه خرید کند، بسیار مهم بوده و مطمئنا اثرات بسیار زیادی در موفقیت یا عدم موفقیت یک فروشگاه اینترنتی داشته باشد. پس پیشنهاد می کنیم اگر شما هم از مخاطبین اصلی ما در این مقاله هستید، یک فرم طراحی کرده و برای هر محصول تمام پرسش هایی که مطرح کردیم را پر کنید و این فرم را برای هر محصول جدیدی که قصد فروش آن در وب سایت خود دارید نیز پر کنید.

منبع:http://www.ostovarit.com/single/article/874/خرید%۲۰اینترنتی:%۲۰چرا،%۲۰کجا،%۲۰کی%۲۰و%۲۰چگونه


در گوگل به صورت حرفه ای جستجو کنید

وقتی منبع عظیمی مثل گوگل در اختیار آدمیزاد باشد، ترجیح می دهد حتی برای پیدا کردن «آدرس زیره فروشی در خیابان سهروردی» هم به آن مراجعه کند. اگر بلد باشید خوب و حرفه ای جستجو کنید، همه چیز بدون تلاش خاصی زیر یوغ شماست!

Google-search

۱- از سرویس های سریع و ساده استفاده کنید

می توانید بدون باز کردن یک سایت جانبی، خیلی از اطلاعات آب و هوا، فرموال های ریاضی و … را از گوگل بپرسید. مثلا برای پیدا کردن ساعت در کابل بزنید: time Kabul، پیش بینی آب و هوای کابل: weather Kabul، طلوع آفتاب در کابل: sunrise Kabul؛ یا برای به دست آوردن نتیجه یک محاسبه ریاضی، کافی است رابطه اش را در گوگل بنویسید و Enter را بزنید.

۲- کلماتی را که نمی خواهید، از جستجو حذف کنید

اگر دنبال موضوعی درباره وب دیزاین هستید، ولی نتیجه هایی را که در مورد تبلیغات است نمی خواهید، کافی است از کاراکتر خط تیره «-» استفاده کنید: web design – advertising.

۳- فقط محتویات یک سایت خاص را جستجو کنید

گاهی می خواهید در سایتی موضوعی را جستجو کنید تا سریع تر پیدایش کنید ولی آن سایت قابلیت جستجو ندارد یا طبق معمول اکثر سایت های ایرانی، قسمت جستجویش کار نمی کند. به راحتی می توانید تمام محتویات آن سایت را طبق این نمونه در گوگل جستجو کنید.

web design site yoursitedomain.com

۴- از کلمات مشابه و هم خانواده استفاده کنید

اگر از معنای دقیق کلمه ای خبر ندارید، می توانید از کلمات مشابه آن یا هم معنی هایش استفاده کنید تا جستجوی دقیق تری داشته باشید. برای این کار فقط در آخر سرچ، از علامت «~» بین کلمات مشابه یا هم معنی استفاده کنید:

web Design ~ web development

۵- فرمت فایل خود را مشخص کنید

اگر دنبال نتایجی هستید که به صورت PDF یا Word یا فرمتی خاص باشد، می توانید کلمه کلیدی، “Filetype”، و بعد فرمت مورئد نظر خود را جلوی موضوع بنویسید:

web design filetype.pdf

۶- از Range استفاده کنید

فرضا می خواهید مطلبی را بین سال های ۱۹۴۰ تا ۱۹۵۰ جستجو کنید. کافی است به این صورت سرچ کنید:

president 1940-1950

۷- واضح بنویسید

اگر می خواهید گوگل دقیقا عین عبارتی که در باکس جستجو نوشته اید را پیدا کند (برای مثال «طراحی وب سایت»)، آن را داخل علامت نقل قول قرار دهید: “web design”.

۸- معنای کلمات را بدانید

برای فهمیدم تعنا، ریشه و حتی تلفظ واژه ها می توانید به گوگل پناه ببرید. کافی است به این صورت تایپ کنید:

define.apple

۹- از ستاره استفاده کنید

فرض کنید ایده ای برای جستجو دارید اما دقیقا نمی دانید از چه کلیدواژه هایی باید استفاده کرد. برای این موارد می توانید از ستاره استفاده کنید. آن وقت جای ستاره، ترکیباتی از چند کلیدواژه اولیه ای که دارید قرارت می گیرد. برای مثال cartoon * tutorials در در گوگل سرچ کنید. نتایجی که به دست می آید، چیزهایی مثل Cartoon Character IllustrationTutorials یا Cartoon Coloring Tutorial خواهد بود یعنی به جای ستاره، از ترکیبا مناسبی برای بهتر شدن نتیجه استفاده می کند.

۱۰- از صفحه Advanced Search استفاده کنید

اگر می خواهید مطلع شوید مردم ملبورن بعد از گل خداداد عزیزی به مارک بوسنیچ در آن بازی طلایی، چند بار اسم او را سرچ کرده اند، برای این کار می توانید به Advanced Search گوگل بروید و با انتخاب تنظیماتی، به راحتی این اطلاعات را به دست بیاورید، بدون اینکه نیازی به دانستن ترفندهای جستجو داشته باشید. غول گوگل، مرکب فرمانبر شماست!

منبع:http://www.ostovarit.com/single/article/885/در%۲۰گوگل%۲۰به%۲۰صورت%۲۰حرفه%۲۰ای%۲۰جستجو%۲۰کنید


راه‌های تقویت قدرت آنتن در مودم‌های wifi

بسیاری از کاربران سرویس ADSL برای استفاده همزمان توسط گجت‌های دیگر،از مودم‌های وای‌ فای استفاده می‌کنند. این مودم‌ها که بعضا قوی هم نیستند، ممکن است برخی اوقات کاربران را در آنتن‌دهی و سرعت کلافه کنند. برای تقویت آنتن‌دهی وای فای مودم، به‌طور مختصر در این مطلب پنج راهکار را به شما معرفی می‌کنیم.

۱۰

۱ـ پیدا کردن بهترین مکان برای مودم:
اولین و مهم ترین مرحله، پیدا کردن بهترین جای ممکن برای مودمتان است. بهترین مکان برای قرار دادن روتر فضایی باز است که علاوه بر برخورداری از ارتفاع مناسب، قرار نگرفتن سر راه سیکنال های دیواری است. همچنین توجه داشته باشید اگر از تمام محیط خانه به اینترنت وصل می شوید، بهترین مکان برای مودم شما مرکز خانه است در غیر این صورت می توانید جای مناسب برای مودم را با آزمایش و خطا پیدا کنید.

برای یافتن قدرت سیکنال در نقاط مختلف منزل، می توانید از نرم افزارهای قدرت یاب سیکنال مانند Inssider یا نرم افزارهای مشابه استفاده کنید. بهتراست نرم افزار را روی لپ تاپ خود نصب کنید، سپس در نقاط مختلف خانه از دسترسی و کیفیت سیکنال های شبکه با خبر شوید. با کنار هم گذاشتن اطلاعات به دست آمده می توانید بهترین مکان قرارگیری دستگاه روتر را تشخیص دهید. توجه داشته باشید بهتر است آنتن یا آنتن های مودمتان را به صورت عمودی تنظیم کنید.

۲- از شر سیکنال های مزاحم خلاص شوید:
روترهای دیگر فقط دستگاه هایی نیستند که روی سیکنال وای فای خانگی شما تاثیر می گذارند؛ وسایلی مانند تلفن های بی سیم، مایکرو ویوها و دیگر دستگاه های بی سیم یا موج دار تأثیرات منفی بر سرعت و کیفیت سیکنال دریافتی شما می گذارد. بنابر این بهتر است مودم خود را نزدیک این وسایل قرار ندهید. همچنین مطمئن شوید مودمتان نزدیک وسیله ای فلزی یا آینه بین مودم (روتر) و رایانه، لپ تاپ یا کنسول بازی نباشد. اجسام فلزی، آینه و هر وسیله الکترونیکی دیگر که در محدوده فرکانسی ۲٫۴ گیگاهرتز کار کند، باعث کاهش قدرت سیکنال و اختلال در ارتباط و کاهش کیفیت ارتباط می شود.

۳ـ تعویض آنتن:
معمولا دستگاه های روتر با یک آنتن از نوع omni-directional که کیفیت معمولی نیز دارد فروخته می شوند، بنابراین اگر می خواهید محدوده و جهات پخش شدن سیکنال های شبکه بی سیم خود را افزایش دهید، می توانید با خرید یک آنتن uni-directional قوی تر و نصب آن روی دستگاه روتر خود، این کار را انجام دهید. اگر آنتن بهتری را در بازار برای خرید پیدا نکردید، دست کم می توانید از آنتن های بهتر از مدل فعلی، آنتن روتر خود را که به فناوری omni-directional مجهز است، استفاده کنید.

۴ـ استفاده از ورق های آلومینیومی
بیشتر روترها روی خود یک آنتن دارند که اطلاعات و سیکنال ها را به همه جهت ها ارسال می کنند، درست همانند یک لامپ معمولی که نور را پخش می کند. در صورتی که از دستگاه روتر خود در مرکز خانه خود استفاده می کنید، این ویژگی می تواند خیلی مفید باشد، اما اگر روتر شما در گوشه ای از خانه قرار دارد، می توانید با استفاده از یک ورق آلومینیومی و حتی یک قوطی نوشابه باز شده به صورت ورقه بین دیوار و دستگاه روتر خود از هدر رفتن سیکنال ها جلوگیری کنید و آنها را دوباره به سمت محدوده کاری خود برگردانید. البته اگر می خواهید بهترین نتیجه را از این ترفند بگیرید، بهتر است کمی روی حالت ورق آلومینیومی در پشت روتر کار کنید و با انتخاب شکل های مختلف به بهترین حالت ممکن دست یابید.

۵ ـ استفاده از سخت افزارهای جانبی
افزایش محدوده قابل دسترسی بودن شبکه، یکی دیگر از مواردی است که کاربران شبکه های بی سیم خانگی به آن نیاز دارند. برای این کار بهترین روش ممکن استفاده از سخت افزارهای جانبی است که به چند مورد آن می پردازیم:

استفاده از دستگاه WiFi Repeater: این دستگاه همان طور که از اسم آن پیداست، قابلیت دارد که سیکنال های ارسالی دستگاه روتر بی سیم شما را دریافت کند. سپس آن را با کیفیت و قدرت اولیه در تمامی جهات پخش کند. بهترین حالت استفاده از این دستگاه در نقاطی است که مرز دریافت سیکنال های دستگاه روتر ماست. با این کار می توانیم محدوده شبکه خود را بدون نیاز به هیچ سیمی افزایش دهیم.

استفاده از یک روتر دیگر: یکی دیگر از روش هایی که برای افزایش محدوده های شبکه بی سیم به شما پیشنهاد می کنیم، خرید و استفاده از یک روتر دیگر در کنار روتر فعلی شماست. می توان روتر دوم را با یک کابل به شیوه LAN را به روتر اصلی وصل کرد.

استفاده از یک Access Point: با استفاده از یک دستگاه Access Point نیز می توانید به محدوده شبکه بی سیم خود وسعت بیشتری بدهید مانند استفاده از WiFi Repeater که در بالا با آن آشنا شدیم. از مزایای این روش می توان به قابلیت اتصال سیستم های بیشتر به شبکه و از معایب آن می توان به قیمت بالای این دستگاه نسبت به یک روتر اشاره کرد.همچنین دستگاه هایی برای افزایش کیفیت و برد سیکنال روتر شما به نام Range Extender در بازار موجود است که می توانید آن را در فواصل دور هم قرار دهید.

منبع:http://www.ostovarit.com/single/article/1677/راه‌های%۲۰تقویت%۲۰قدرت%۲۰آنتن%۲۰در%۲۰مودم‌های%۲۰wifi


۷ نکته درباره اینترنت که احتمالا نمی‌دانید!

n00031203-b

امروزه ‌عادت بر این است که معمولا ‌کاربران دیگر پرسش‌های خود را از کسی نمی‌پرسند، بلکه مستقیم‌ به سراغ گوگل و Bing رفته و از اینترنت پاسخ ‌خود را می‌خواهند؛ اما اگر از ما بپرسند‌ اطلاعات ما از اینترنت چیست، چه باید بگوییم و از اینترنت چقدر می‌دانیم؟

امروزه ‌عادت بر این است که معمولا ‌کاربران دیگر پرسش‌های خود را از کسی نمی‌پرسند، بلکه مستقیم‌ به سراغ گوگل و Bing رفته و از اینترنت پاسخ ‌خود را می‌خواهند؛ اما اگر از ما بپرسند‌ اطلاعات ما از اینترنت چیست، چه باید بگوییم و از اینترنت چقدر می‌دانیم؟ ما در اینجا شما را با هفت نکته جالب درباره اینترنت آشنا می‌سازیم که احتمالا از آنها بی‌خبرید!

برخی از کاربران گمان می‌کنند ‌با استفاده از Private Browsing امنیت حریم خصوصی خود را حفظ می‌کنند. واقعیت این است، در حالی که وب‌گردی در حالت Private در مرورگر هرچند به افزایش ضریب امنیت تا حدی کمک می‌کند، ‌به هیچ وجه شما را نامرئی نمی‌کند! در این حال هنوز شما قابل رصد و هک شدن هستید و هکرها هنوز هم‌ می‌توانند به سادگی اطلاعات شما را بدزدند.

در حالی که هر روزه از اینترنت به عنوان یکی از ابزارهای اصلی برای ارتباطات و حتی و کسب و کار خود بهره می‌بریم، ‌باید یک بار از خود ‌بپرسیم ‌چقدر از اینترنت می‌دانیم. اینکه اینترنت بواقع چیست و چگونه می‌توان از آن بهره برد؟!

شاید به اندازه‌ای در فضای وب و سایبری مشغول و غرق شده‌‌ایم که اساسا فراموش کرده‌ایم ‌در ‌چنین فضایی هستیم؛ اما لازم است‌ گاهی سری بالا کنیم و از ماهیت آنچه در آنیم و تاریخچه آن بیشتر آگاهی به دست آوریم.

البته در اینجا ما نمی‌خواهیم ‌وارد مبحث ماهیت اینترنت و وب و یا تاریخچه آن شویم، چرا که این موضوع مباحث مفصل و چالشی ‌در بر دارد و قطعا تعریف ماهیت اینترنت چیزی نیست که در یک گزارش کوتاه بتوان‌ جامع به آن پرداخت، بلکه هدف ما در اینجا این است که شما را با هفت نکته جالب در خصوص اینترنت و وب آشنا سازیم که در آن ضمن تمرکز بر جنبه سرگرم‌کننده، کمی چاشنی اطلاعات عمومی در خصوص اینترنت نیز مخلوط است.

۱ ـ انسان ها تنها ۴۹ درصد از کل ترافیک اینترنت را شکل داده‌اند. الباقی‌ ۵۱ درصد ترافیک اینترنت توسط Bot ها (ربات‌های رایانه‌ای که در واقع برنامه‌هایی برای انجام امور تعریف شده به شکل خودکار هستند) شکل داده شده است.

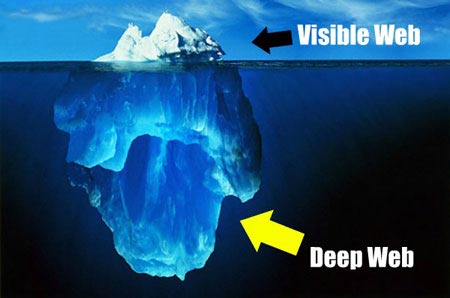
۲ ـ مجموع وب‌سایت‌های نامرئی و ثبت نشده که در موتور‌های جستجو یافته نمی‌شوند (Deep Web) پانصد برابر بزرگتر و بیشتر از وب‌سایت‌های مرئی و قابل جستجو و بازدید (Surface Web) است.

۳۱۶۴۴۷_۱۴۷

۳ ـ سرعت اینترنت در پایگاه بین‌المللی فضایی بیشتر از متوسط سرعت اینترنت در استرالیاست و متوسط سرعت اینترنت در استرالیا، بیش از سه و نیم برابر متوسط سرعت اینترنت در ایران است.

۴ ـ هنگ کنگ با متوسط سرعت اینترنت ۸۲.۶ Mbps سریع‌ترین اینترنت دنیا‌ و نیجر با ۰.۶ Mbps تنبل‌ترین اینترنت دنیا را ‌دارند. ایران با متوسط سرعت ۴.۰۲ Mbps در رتبه ۱۵۴ در بین ۱۹۲ کشور قرار گرفته است.

۳۱۶۴۴۹_۹۱۷
۵- چهار تا پنج سال طول کشید تا رقم کاربران اینترنت به پنجاه میلیون‌‌ رسید. در حالی که برای رسیدن تلویزیون به همین میزان کاربر، سیزده سال و برای رادیو، هجده سال زمان صرف شد.

۶ – نخستین وب‌سایت دنیا در سال ۱۹۹۱ ساخته شد. شما می‌توانید این وب‌سایت را در (www.info.cern.ch) ببینید.

۳۱۶۴۵۱_۴۴۹

۷ – نخستین وب‌کم در دانشگاه کمبریج و در سال ۱۹۹۳ برای رصد و دیدن یک قهوه جوش مورد استفاده قرار گرفت.

منبع:http://www.ostovarit.com/single/article/2384/7%20نکته%۲۰درباره%۲۰اینترنت%۲۰که%۲۰احتمالا%۲۰نمی‌دانید!


افزایش خیره کننده سرعت اینترنت در آمریکا،۱۰ گیگابایت !!

۳۷۸۲۶۶۹۲_m-702x336-696x333

در شرایطی که دسترسی کاربران ایرانی به اینترنت با سرعت فوق العاده پایین خود نیز اخیرا با اختلال مواجه شده است، شنیدن این خبر بی شک همچون تیری در قلب کاربران ایرانی خواهد بود، کاربرانی که بخش مهمی از زندگی خود را پای بارگذاری شدن صفحات اینترنت سپری کرده اند!

۳۷۸۲۶۶۹۲_m-702x3ت۳۶

مشکل سرعت پایین اینترنت دغدغه و چالشی اساسی برای کاربران حساب می شود، به طوری که این مشکل اخیرا به معضلی جدی برای نویسنده تبدیل شده  که صبر و حوصله وی را تمام کرده است!!!

uبrl

این در حالی است که  شهر «چاتانوگا» در ایالت تنسی امریکا، اولین شهری است که به سرعت اینترنت ۱۰ گیگابایت در ثانیه دست خواهد یافت، سرعتی مافوق تصور برای دسترسی به اینترنت، لااقل برای کاربران ایرانی!
شهر چاتانوگا Chattanooga ، چهارمین شهر بزرگ ایالت تنسی امریکا است که به سرعتی هزار برابر بیشتر از میانگین سرعت کاربران در امریکا دست خواهد یافت. شورای انرژی الکتریکی چاتانوگا EPB، شرکتی است که این سرعت را برای کاربرانش به ارمغان خواهد آورد.
Harold DePriest مدیرعامل شرکت EPB در رابطه با این پروژه گفت: « ما بسیار خوشحالیم که توانسته ایم اولین شهر در جهان باشیم که چنین سرعت اینترنتی را در اختیار کاربرانمان قرار می دهیم. سرعتی که حتی گوگل نیز از آن عقب مانده است.»
وی در ادامه اعلام کرد: « این پهنای باند وسیع شاید برای کاربران خانگی که مصارف ساده و روزانه دارند، قابل استفاده نباشد ولی می توانند از پهنای باند کمتری برخوردار شوند. اما این پهنای باند برای شرکت ها، اداره ها یا سازمان هایی که نیاز به دانلود و همینطور بارگذاری مطالب دارند بسیار مفید است.»

چندی پیش گوگل از پروژه ای با نام «گوگل فایبر» رونمایی و از آن با عنوان پروژه اینترنت فوق سریع در امریکا یاد کرده بود که از سرعتی در حدود ۱ گیگابایت بر ثانیه برخوردار بود. اما اکنون خبر جدیدی منتشر شده که نشان می دهد، سرعت اینترنت در امریکا به ۱۰ گیگابایت در ثانیه خواهد رسید.

استفاده از خدمات اینترنتی این شرکت چندان ارزان نیست و کاربران با پرداخت ۲۹۹ دلار می توانند از حق عضویت ماهانه این شرکت استفاده کنند. این مبلغی است که مطمئنا کاربران ایرانی حاضر به پرداخت ۱۰۰ برابر آن در ازای دریافت سرعتی معادل یک صدم آن خواهند بود!!
نظر شما در این باره چیست؟

منبع:http://zoomtech.ir/ten-gigabyte-internet-is-ready-in-america/