بلاک تمام ایمیل‌های مزاحم در جیمیل

یکی از مشکلاتی که همواره کاربران صندوق‌های پستی از جمله جیمیل را کلافه می‌کند ایمیل‌های مزاحم است. لزوما این ایمیل‌ها همیشه اسپم نیستند بلکه گاهی ممکن است تصمیم داشته باشید تا ایمیل‌های یکی از مخاطبان یا شرکت‌های مشهور را بلاک کنید. جیمیل برای رسیدن به‌این هدف راه‌کار بسیار ساده‌ای را در اختیار کاربران خود قرار داده است. با ماه همراه باشید.

اگر از کاربران اینترنت بخواهیم که لیستی از بدترین چیزهایی که با آن برخورد می‌کنند تهیه کنند ایمیل‌های ناخواسته در کنار پیام‌های توییتر و تبلیغات در صدر این فهرست جا دارند. 

اما، مشکل فقط ایمیل‌های اسپم نیستند که حجم صندوق پستی را پر می‌کنند. در دنیای امروز که کاربران همیشه آنلاین هستند چقدر احتمال دارد که بتوانید برای یک مدت زمان مشخص صندوق خود را خالی نگه دارید؟

خوشبختانه، جیمیل فکر این قسمت را هم کرده و روش ساده‌ای برای بلاک کردن ایمیل‌ها از آدرس‌هایی که چندان علاقه‌ای به آن‌ها ندارید ارائه کرده است.


چگونه ایمیل‌ها را در جیمیل بلاک کنیم

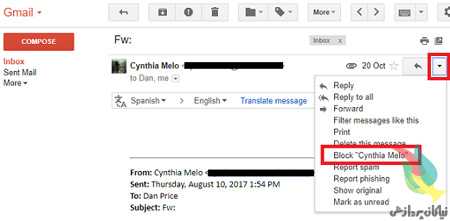
۱- در مرورگر خود به‌مسیر google.com/gmail بروید و با تایپ نام کاربری و گذرواژه وارد حساب کاربری‌تان شوید.

۲- ایمیل فرد، شرکت یا هر آدرس رندومی که قصد بلاک کردن آن‌را دارید پیدا کنید.

۳- ایمیل مربوطه را باز کنید.

۴- در همان خطی که نام و آدرس ارسال کننده وجود دارد روی فلش رو به‌پایین کلیک کنید.

۵- گزینه “[Block “[Sender’s name/address را انتخاب کنید. 

چگونه ایمیل‌ها را در جیمیل آنبلاک کنیم

اگر ایمیل یکی از مخاطبان خود را به‌طور تصادفی بلاک کرده‌اید، اصلا نگران نباشید. به‌سادگی می‌توانید خودتان را از این مخمصه نجات دهید.

۱- جیمیل را باز کنید.

۲- روی آیکون چرخ دنده در سمت راست بالای صفحه کلیک کنید. 

۳- وارد Settings شوید.

۴- روی تب Filters and Blocked Addresses در بالای صفحه کلیک کنید.

۵- به‌پایین صفحه بروید تا به‌گزینه The following email addresses are blocked. Messages from these addresses will appera in Spam برسید. 

۶- آدرسی که قصد آنبلاک کردن آن‌را دارید هایلایت کنید.

۷- روی گزینه Unblock Selected Addresses کلیک کنید.

به‌همین سادگی می‌توانید ایمیل‌های مزاحم و کلافه کننده را بلاک کنید.


نشانه هایی که حکایت از هک شدن کامپیوتر شما دارد.

همیشه راحت نیست بتوانید بفهمید چه زمانی کامپیوتر شما هک شده است و خیلی سخت می‌توان این اتفاق را تشخیص داد. اما در اینجا نشانه‌هایی وجود دارد که می‌تواند دسترسی داشتن شخصی به کامپیوتر شما را افشا کند. بنابراین به موارد زیر توجه کنید و اگر هر یک از آن‌ها برای شما نیز اتفاق افتاده است، احتمال هک شدن کامپیوتر شما بیشتر از سایر موارد است.

ناگهان سرعت عملکرد کم می‌شود

اگر اخیرا سرعت کامپیوتر شما و یا اتصال به اینترنت آن کندتر از گذشته شده است، این امکان دارد شخصی از قدرت کامپیوتر و یا پهنای باند اینترنتتان استفاده می‌کند. بسیاری از هکرها با نصب و اجرای یک اپلیکیشن در پس زمینه کامپیوتر قربانیان، منابع را در اختیار می‌گیرند و باعث کاهش سرعت همه چیز می‌شوند.

البته در اینجا به جز هک شدن کامپیوتر شما، دلایل دیگری نیز می‌تواند برای این کاهش سرعت وجود داشته باشد. کامپیوترها بعضا به خاطر قدیمی بودن نیز با کاهش سرعت مواجه می‌شوند؛ به همین دلیل ما تنها افت ناگهانی را می‌توانیم ملاک هک شدن کامپیوتر قرار دهیم. اگر در طول روز این اتفاق برای شما افتاد، بدان معناست که چیزی مشکوک در جریان است. همین قضیه در مورد سرعت اتصال به اینترنت نیز صدق می‌کند. اگر بیش از حد معمول و بدون استفاده از آن، سرعت اینترنت شما کم شد، این بدان معناست که پهنای باندتان در حال ربوده شدن است.

ظاهر شدن برنامه های جدید 

هکرها می‌توانند بر روی کامپیوتر شما به نصب برنامه بپردازند؛ بنابراین می‌توانند به راحتی کارهای خطرناکی انجام دهند. کارهایی نظیر راه اندازی بات نت ها که می‌توانند اطلاعات بانکی و کارت‌های اعتباریتان را بدزدند، کامپیوترتان را خاموش کنند و تمامی اطلاعاتی که به دردشان می‌خورد را استخراج کنند. در مواقعی که شما باید شک کنید، نوار ابزار جدیدی به چشم می‌خورد، هشدارهای آنتی ویروس ناآشنایی دیده می‌شود، پاپ آپ های عجیب و غریبی نمایان می‌شوند و همچنین مرورگرهای جدیدی با انواع هشدارها پدیدار می‌شوند.

این می‌تواند وسوسه انگیز باشد که شما برنامه‌هایی که همیشه می‌خواستید را اتفاقی در کامپیوتر خود پیدا کنید؛ به خصوص اگر آن‌ها تازه، جدید و یا گران قیمت باشند. بنابراین به خاطر داشته باشید که برنامه‌هایی را بر روی کامپیوتر خود نصب کرده‌اید و مواظب هر چیز مشکوکی که می‌بینید باشید.

غیرفعال کردن آنتی ویروس

برنامه آنتی ویروس شما باید در همه زمان فعال و در حال اجرا باشد. شما می‌توانید آیکون آن را در تسک بار کامپیوترتان نیز ببینید. اگر آن متوقف شد و یا قادر به اجرای آن نیستید، این احتمال وجود دارد که یک هکر آن را غیر فعال کرده و کنترلش می‌کند. از آنجایی که آنتی ویروس می‌تواند نشانه خوبی باشد تا شما را متوجه یک حمله کند، فکر خوبیست که شما روزانه و یا هفتگی کامپیوترتان را با آنتی ویروس اسکن کنید و البته از یک نسخه کامل آنتی ویروس قدرتمند با آپدیت‌های روزانه و هفتگی بر روی دستگاهتان استفاده کنید.

عدم توانایی در ورود

شما ممکن است هزاران بار وارد کامپیوتر خود شده باشید ولی حالا پسوردتان کار نمی‌کند. در وهله نخست، احتمال دارد شما یک کلمه را اشتباه زده باشید، پس این بار با دقت بیشتری تلاش کنید تا شاید مشکل شما حل شود. اما اگر باز هم موفق به ورود نشدید، احتمال هک شدن کامپیوتر شما زیاد است.

اگر درب ورود کامپیوترتان بر روی شما قفل شده، این بدان معناست که شخصی به آن نفوذ کرده و برای اینکه آزادی عمل بیشتری را در اختیار داشته باشد، جلوی دسترسی شما را گرفته است.

فعالیت‌های حجیم

زمانی که با کامپیوتر فعالیت می‌کنید، عواملی در حال فعالیت در پس زمینه سیستم عامل آن هستند که این امری طبیعیست. اما اگر شما کامپیوترتان را روشن کردید و دیدید چیزی بیشتر از حد معمول در حال فعالیت است، ممکن است چیزی مشکوک وجود داشته باشد.


اگر نشانگر ماوس شما، زمانی که آن را لمس نمی‌کنید حرکت می‌کند و یا اگر در هیستوری مرورگر شما آدرس‌هایی یافت می‌شود که هرگز به آنجا سر نزده‌اید، یا اینکه وقتی یک کار ساده همانند چک کردن ایمیل را انجام می‌دهید و هارد دیسک شما به شدت در حال انجام کار است، تمامی این‌ها می‌تواند نشانه‌هایی از هک شدن کامپیوتر شما باشد.

البته که در این بین استثنا نیز وجود دارد. به عنوان مثال ممکن است تکان خوردن ماوس به خاطر در حال اتمام بودن باتری آن باشد. یا اینکه فرزندان شما بدون اطلاع شما دست به کامپیوتر زده‌اند و از مرورگر اینترنت استفاده کرده‌اند. تسک منیجر ویندوز و یا اکتیویتی مانیتور مک را چک کنید، چرا که به شما کمک می‌کند برنامه های پر مصرف را شناسایی کنید.

ناتوانی در خاموش کردن

اگر شخصی کامپیوتر شما را کنترل کند، قصد دارد که همچنان کنترل را در دست داشته باشد و این بدان معناست که کامپیوتر شما نیز بایستی روشن بماند. اگر نمی‌توانید طبق روال عادی و همیشگی کامپیوترتان را خاموش کنید، این امکان وجود دارد که کسی جلوی این کار را می‌گیرد.

همچنین طول کشیدن مدت زمان بسیار زیاد برای خاموش شدن نیز می‌تواند نشانه‌ی خطرناکی باشد، چرا که هکر می‌خواهد کمی زمان بخرد تا بتواند کارهای خود را برای انجام در زمانی دیگر ذخیره کند.

دوستان شما فعالیت‌های زیادی را گزارش می‌دهند

آیا دوستانتان اخیرا به شما گفته‌اند که ایمیل‌ها و پیام‌های متنی عجیب و غریب زیادی را برای آن‌ها می‌فرستید؟ این می‌تواند یک نتیجه داشته باشد و آن هم هک شدن کامپیوتر شماست. ارسال لینک‌های مسموم، یکی از بدیهی‌ترین چیزهایی است که هکرها از این راه می‌کوشند تا اشخاص آشنا با شما را نیز هک کنند. در واقع هکرها لینک‌های خطرناکی را به ایمیل‌های شما اضافه می‌کنند.

گاهی اوقات شاید حتی ایمیل ارسالی را ببینید که هیچگاه آن را نفرستاده‌اید، اما از کامپیوتر شما فرستاده شده است. بنابراین هر کسی که به شما در این خصوص گزارش داد، فورا همه چیز را بررسی کنید.

درخواست‌های دسترسی

بسته به تنظیمات امنیتی شما، برنامه‌ها ممکن است نیازمند درخواست مجوز دسترسی باشند. گاهی اوقات این اجازه دسترسی از طریق فایروال شما ارسال می‌شود. گاهی اوقات آن‌ها اجازه می‌خواهند تا به اجرا درآیند و یا شاید آن‌ها نیاز داشته باشند تا از اطلاعات دیگر برنامه‌ها نیز استفاده کنند. هر چیزی که اجازه دسترسی بخواهد و برای شما نا آشنا باشد، یک علامت هشدار دهنده است.

این سخت نیست که شما دست رد به سینه این درخواست‌ها بزنید، بنابراین چند ثانیه وقت صرف خواندن آن پیام کردن ارزشش را دارد. مواظب برنامه‌هایی باشید که هیچگاه حتی اسم آن‌ها را نیز نشنیده‌اید.

معاملات مالی جعلی

این می‌تواند بسیار خطرناک باشد. اگر متوجه تحرکات مالی (هرچند کم) در حساب‌های بانکی خود شدید، این می‌تواند نشانه‌ای برای  دزدیده شدن اطلاعات بانکی شما باشد.

اگر این نشانه‌ها را دیدیم باید چه کار کنیم؟

این موارد همگی هشداری هستند تا همه چیز را بیشتر از گذشته جدی‌تر بگیرید. این ۹ مورد می‌توانند بسیار خطرناک باشند، اما به طبع همگی دارای راه حلی هستند.

اگر کامپیوتر و یا ارتباط اینترنتی شما سنگین و کند بود، حتما باید تمامی موارد مورد نیاز را چک کنید. تسک منیجر کامپیوترتان را چک کنید و همچنین از نسخه کامل یک آنتی ویروس استفاده کنید. و در انتها تمامی داده‌های ورودی و خروجی شبکه‌های ارتباطی را نیز بررسی کنید.

منبع:beytoote


عادات‌ نادرست کاربران کامپیوتر

۱ـ عدم نصب ابزارهای امنیتی

تصور داشتن یک زندگی مجازی آرام بدون استفاده از ابزارهای امنیتی به منظور شناسایی و حذف انواع بدافزارها عملا دور از انتظار است. امنیت تنها در اطلاع دقیق از محتویات لینک‌ها و باز نکردن ایمیل‌های ناشناس خلاصه نمی‌شود. این روزها در امان ماندن از انواع بدافزارها و تکنیک‌های پیشرفته نفوذ و دسترسی امن به اطلاعات، بدون استفاده از مجموعه‌ای حرفه‌ای از ابزارهای امنیتی عملا غیرممکن است.

بعضی از کاربران با دلایلی غیرمنطقی مثل کند شدن سرعت کامپیوتر هنگام نصب ضدویروس و کندی سرعت اینترنت در صورت فعال بودن فایروال، باورهای اشتباه خود در زمینه عدم استفاده از ابزارهای امنیتی را توجیه کرده و حتی دیگران را هم به این کار تشویق می‌کنند.

در حالی که این دسته از کاربران باید عواقب عدم استفاده از ابزارهای امنیتی را تصور کرده و بعد تصمیم به نصب یا عدم نصب آنها بگیرند. برای مثال شاید نصب یک ضدویروس موجب کندی نامحسوس و قابل تحمل کامپیوتر شود، اما بهتر است ساعات‌ مدیدی که صرف نصب مجدد ویندوز و درایورها به دلیل آسیب دیدن فایل‌های سیستم‌عامل از سوی بدافزارها می‌شود را هم در نظر داشت.

ضمنا بهتر است از نصب نسخه‌های مجانی ضدویروس یا فایروال شرکت‌های غیرمعتبر بپرهیزید؛ این گونه ابزارها به جای محافظت از اطلاعات اقدام به سرقت آنها می‌کنند!

۲ـ عدم پشتیبان‌گیری از اطلاعات

پشیمانی برای آن دسته از کاربران تنبل که از اطلاعات خود پشتیبان تهیه نمی‌کنند، سودی نخواهد داشت. این کاربران با بهانه‌های بی‌پایه و اساس، اطلاعات را در معرض خطرهای جبران‌ناپذیر قرار می‌دهند. ضمنا از کار افتادگی‌هارددیسک امری اجتناب‌ناپذیر است! بهتر است با شیوه‌های گوناگون پیشتیبان‌گیری آشنا شده و از نرم‌افزارهای حرفه‌ای این حوزه که نیازی به دخالت شما نداشته و کار را به صورت خودکار انجام می‌دهند، استفاده نمایید. همچنین بهتر است فایل‌های پشتیبان را روی ‌هارددیسک اکسترنال قرار دهید.

۳ـ عدم پشتیبان‌گیری آنلاین

یکی از بهترین و امن‌ترین روش‌های موجود برای ذخیره‌سازی کاملا امن اطلاعات، ارسال آنها به فضای ابرهاست. سرویس Live شرکت مایکروسافت ۲۵ گیگابایت فضای کاملا مجانی در اختیار کاربران قرار داده و امکان آپلود انواع فایل‌های حجیم را میسر کرده است. البته در Gmail گوگل هم تقریبا ۸ گیگابایت فضا در اختیار دارید. با استفاده از نرم‌افزارهایی مثل Gmail Drive یا SkyDrive Explorer می‌توان این فضاهای رایگان ابری را در قالب درایو به ویندوز اضافه کرد و با استفاده از قابلیت کشیدن و رها کردن (Drag & Drop) اقدام به پشتیبان‌گیری از داده‌های مهم نمود.

البته این راه حل فقط برای کاربران مرفه (از نوع بی‌درد) است که اینترنت پرسرعت دارند و می‌توانند به راحتی فایل‌ها را آپلود و دانلود کنند!

۴ـ پاسخ به هرزنامه‌های تبلیغاتی

یکی از دلایل مهمی‌که  اسپمرها را تشویق به ادامه کار می‌کند، کلیک کاربران روی لینک‌های موجود در هرزنامه‌های تبلیغاتی و حتی پاسخ به این گونه ایمیل‌هاست. بله اسپمرها کلیک روی لینک‌های Remove me یا Unsubscribe me (به منظور حذف از لیست ارسال) را پاسخی از سوی کاربران محسوب کرده، از فعال بودن آن آدرس ایمیل مطمئن شده و سیل هرزنامه‌ها را با شدتی بیشتر به سوی کاربر هدایت می‌کنند.

در صورتی که پیام تبلیغاتی از سوی یک شرکت معتبر ارسال شده باشد، کلیک روی چنین گزینه‌هایی خطرناک نیست؛ البته فراموش نکنید که این روزها با حرفه‌ای‌تر شدن خرابکاران، جعل آدرس ایمیل شرکت‌های معتبر هم کار سختی نبوده و بهتر است در این گونه موارد نیز ‌جوانب احتیاط را در نظر داشته باشید.

۵ـ حمل دستگاه‌های روشن

حمل نوت‌بوک روشن از اتاق خواب تا نشیمن ایرادی ندارد، اما جابه‌جایی آن مثلا از اداره تا منزل، پیاده‌روی طولانی، هنگام بالارفتن از پله‌ها و … بسیار خطرناک بوده و امکان وارد آمدن صدمات جدی به دستگاه وجود دارد. در چنین مواقعی که ‌هارددیسک در حال چرخش است، امکان از کار افتادگی آن در هر لحظه وجود دارد.

از این رو توصیه می‌کنیم هنگام جابه‌جایی، نوت‌بوک یا نت‌بوک، آن را خاموش کنید، مگر اینکه مدل مورد استفاده از نمونه‌های مقاوم در برابر ضربه و تکان‌های شدید باشد. ضمنا ریسک افتادن دستگاه از دست را هم نباید فراموش کرد. در این گونه مواقع بهتر است از حالت Hibernate که در آن، محیط کار ذخیره می‌شود، استفاده نمود. دقت داشته باشید در حالت Sleep هر لحظه امکان روشن شدن اتفاقی وجود دارد.

۶ـ  نوت‌بوک در رختخواب!

استفاده از نوت‌بوک در رختخواب اشکالی ندارد، اما پرز و کرک بالش و لحاف و … موجب گرفتگی پورت‌ها یا بسته شدن منافذ تهویه دستگاه و در نتیجه گرم شدن و در نهایت خرابی دستگاه خواهد شد. برای رفع این مشکل بهتر است از میز نوت‌بوک به منظور حفظ جریان هوا بین نوت‌بوک و سطوح پرزدار و همچنین خنک‌سازی دستگاه توسط فن استفاده کنید. فراموش نکنید که استفاده از نوت‌بوک در حالت درازکش یا دیگر وضعیت‌های بدنی نامطلوب، اثرات سو روی سلامت شما خواهد داشت.

۷ـ چاپ همه چیز

در صورت وجود نسخه دیجیتال یک سند چه نیازی به چاپ نسخه کاغذی وجود دارد؟ گاهی اوقات مطالب یک وب‌سایت نظرتان را جلب کرده و برای مطالعه بهتر آن را در قالب Word تنظیم و چاپ می‌کنید. بهتر نیست چنین سندی را تبدیل به فایل PDF کنید و به راحتی آن را در کامپیوتر یا حتی گوشی همراه مطالعه کنید. ضمنا چاپ کمتر، برابر با قطع کمتر درختان و ایفای نقشی هر چند جزیی در نجات کره زمین است.

g_-_-x-_-_-_24273x20110407225026_3

۸ـ اظهار نظرهای آنلاین

در آغاز یک روز کاری بعد از نشتن پشت میز در اداره، برگه اخراج را روبروی خود خواهید دید و متوجه از دست رفتن شغل محبوب تان خواهید شد. اگر چه باور این مسئله تا حدودی سخت است اما امکان چنین اتفاقی دور از ذهن نیست. شاید یکی از اظهارنظرهای (کامنت‌های) قدیمی‌شما در مورد عملکرد یکی از همکاران که هم اکنون رئیس شرکت شده، علت اخراج شدن تان باشد.

البته بعید نیست در وب سایت یا وبلاگ شخصی خود، یا در نظرات شبکه‌های اجتماعی از شرکت به خاطر بی‌کفایتی مدیران و کارکنان هم گله کرده باشید. حال یکی از مسئولان یا کارکنان بانفوذ با مشاهده چنین اظهارنظرهایی که حتی آنها را با نام مستعار منتشر کرده‌اید، موجبات بیکار شدن‌تان را فراهم کرده است؛ پس حتی نام مستعار (نام کاربری در وب سایت‌ها) خود را نزد همکاران فاش نکنید.

امروزه مسئولان با یک جستجوی ساده نام و نام خانوادگی، آدرس ایمیل یا نام مستعار، قادر به مشاهده نظرات شما در اینترنت هستند. بهتر است جوانب احتیاط را رعایت کرده و از اظهارنظرهای بی‌مورد در فضای وب خودداری نمایید.

۹ـ رها کردن نوت‌بوک در خودرو

سارقان زیادی منتظر سرک کشیدن به درون خودروهای پارک شده هستند تا در صورت وجود چیزی با ارزش، دست به کار ‌شوند. اگر نوت‌بوک خود را اغلب در خودرو به همراه دارید، باید احتیاط زیادی به خرج دهید. بهتر است هنگام پیاده شدن از خودرو نوت‌بوک را نیز با خود بردارید.

ضمنا استفاده از ابزارهایی موسوم به قفل سفر یا Travel Lock هم بد نیست. قفل سفر که نمونه‌های مختلفی دارد، به نوت‌بوک متصل شده و در صورت جدا شدن صدایی ناهنجار و بسیار بلند پخش می‌کند. ضمنا در ویندوز۷ و ویستا نیز با استفاده از ویژگی Bitlocker می‌توان کار رمزنگاری اطلاعات روی ‌هارددیسک را به منظور عدم دسترسی دیگران به آنها انجام داد.

۱۰ـ عدم داشتن آدرس ایمیل اضافه

کاربران حرفه‌ای چندین آدرس ایمیل داشته و از هر کدام برای مقاصدی خاص استفاده می‌کنند. برای مثال آدرس ایمیل شخصی، در اختیار دوستان درجه یک و افراد خانواده قرار گرفته و آدرس ایمیل کاری را برای مکاتبات کاری در نظر می‌گیرند.

بهتر است آدرس شخصی را در اختیار خبرنامه‌ها، سرویس‌های وب و … قرار ندهید، چرا که پیام‌های تبلیغاتی یا اطلاع‌رسانی‌های این گونه سایت‌ها شما را کلافه خواهند کرد. برای ثبت‌نام در بعضی سایت‌ها و استفاده از امکاناتی مثل دسترسی به لینک دانلود مجبور به وارد کردن آدرس ایمیل هستید؛ چنین سایت‌ها و سرویس‌هایی ایمیل‌ها را نگه‌داری کرده و بعضا تبلیغات خود را از این طریق به شما ارسال کرده و حتی گاهی اوقات آنها را به اسپمرها می‌فروشند.

علی‌رغم قول عدم استفاده تجاری از ایمیل‌ها از سوی این سایت‌ها، گاهی اوقات این اتفاق نیفتاده و به بازدیدکنندگان خیانت می‌شود. فراموش نکنید حتی در صورت متعهد بودن سایت، احتمال هک شدن پایگاه داده و دسترسی هکرها به ایمیل‌ها وجود دارد. یک ایمیل اضافی ساخته و در موارد ضروری آن را در اختیار وب‌سایت‌ها قرار دهید.

۱۱ـ عدم استفاده از کلیدهای میانبر

برخی از کاربران آشنایی بسیار کمی‌ با میانبرهای کیبورد داشته و حتی نمی‌دانند فشار دادن کلیدهای Ctrl+C کار کپی و Ctrl+V کار Paste را انجام می‌دهد. البته یادگیری تمامی ‌میانبرهای کیبورد و عادت به استفاده از آنها کار ساده‌ای نیست، اما هر چه میانبرهای بیشتری یاد بگیرید، سرعت شما در انجام کارها بیشتر خواهد شد. از هم‌اکنون ماوس را کنار گذاشته و استفاده از میانبرهای پرکاربرد را آغاز کنید.

۱۲ـ نصب نرم‌افزارهای غیرضروری

“چرا ویندوزم کند شده؟” این سوالی است که به شنیدن آن عادت داریم و عوامل گوناگونی در بروز آن نقش دارند: احتمالا ۳ نرم‌افزار مجزای پیام‌رسان، ۴ مرورگر اینترنتی مطرح و به همراه ۷ نوارابزار روی هر یک نصب کرده‌اید و فایل‌های زیادی روی دسکتاپ یا پوشه Documents ذخیره نموده‌اید و …

عده‌ای عادت به تست و بررسی انواع نرم‌افزارهای غیرضروری و ناشناخته مثل انواع و اقسام پخش‌کننده‌های چندرسانه‌ای، ابزارهای امنیتی، مرورگرهای مختلف، بازی، محافظ‌های صفحه نمایش و دیگر موارد مشابه دارند. صرفنظر از مسایل امنیتی، نصب انواع ابزارهای غیرضروری مشکلاتی از قبیل کند شدن یا قفل کردن سیستم را برای کاربر به ارمغان می‌آورد. بهتر است چند ابزار مطرح برای نیازهای گوناگون خود در نظر گرفته و تنها از آنها استفاده نمایید.

ضمنا بسیاری از برنامه‌های ناشناخته مثل نوارابزارها به ندرت رد پایی از خود به جا گذاشته و حذف کامل آنها گاهی اوقات غیرممکن است، به طوری که تنها راهکار موجود برای حذف آنها نصب مجدد ویندوز است.

۱۳ـ بی توجهی به خطرات اینترنت

هر روز اخبار جدیدی در مورد جرایم اینترنتی از قبیل فاش شدن اطلاعات شخصی و قرار گرفتن عکس و فیلم‌های خانوادگی روی اینترنت در رسانه‌ها پخش می‌شود. توصیه اول برای کاهش خطرات اینترنت پرهیز از دوست‌یابی اینترنتی یا حداقل عدم اعتماد به چنین افرادی است.

هیچ‌گاه از تصاویر واقعی در پروفایل خود استفاده نکرده یا آن را به عنوان آواتار انتخاب نکنید. از قرار دادن فیلم‌ها و عکس‌های خانوادگی در اینترنت اجتناب کنید؛ اگر امکان خرابی چنین داده‌هایی وجود دارد، بهتر است آنها را روی حساب ایمیل یا فضاهای ابری ذخیره نمایید.

ایمیل یا حساب بانکی خود را از کامپیوترهای عمومی چک نکنید، زیرا احتمال نصب Keylogger‌ سخت‌افزاری یا نرم‌افزاری در این سیستم‌ها و در نتیجه فاش شدن اطلاعات حیاتی، بسیار بالاست.

۱۴ـ استفاده از رمز عبور واحد در کلیه حساب‌های کاربری

بعضی افراد برای تمام حساب‌های کاربری از جمله ایمیل، حساب بانکی، شبکه‌های اجتماعی و … یک رمز عبور انتخاب می‌کنند. از این رو هکر با دستیابی به رمز عبور یکی از حساب‌های چنین شخصی امکان دسترسی به دیگر حساب‌ها را خواهد داشت.

از سوی دیگر انتخاب رمز عبورهای منحصر به فرد برای هر وب‌سایتی که در آن ثبت‌نام می‌کنید کار آسانی نیست؛ توصیه می‌کنیم از نرم‌افزارهای مدیریت رمز عبور مثل Roboform استفاده کنید.

ضمنا از قابلیت به خاطر سپاری خودکار رمز عبور در مرورگر نیز استفاده نکنید. امروزه مرورگرهای اینترنتی هدف اول خرابکاران بوده و هر لحظه احتمال نفوذ به آنها و لو رفتن رمز عبورها وجود دارد. در صورت استفاده از کامپیوتر مشترک، ریسک مشاهده رمز عبور توسط دیگران را هم باید به جان خرید.

منبع:computernews.ir


با یادگیری ۴۰ نکته لیسانس حل مشکلات رایانه بگیرید

۱- یک کاوشگر گوگل هوشمند باشید
هنگامی که با کدهای خطای خاص یا پیغام های ایراد سیستم عامل روبرو می شوید، گوگل می تواند یک دستیار بسیار خوب و عالی در کنار شما باشد. اینکه فقط در گوگل سرچ کنید “my PC is running slowly” یا «کامپیوتر من کند شده» احتمالا فایده چندانی ندارد. بلکه باید تا حد امکان جزئیات ایراد پیش آمده را در کنار یکدیگر ذکر کرده و آنها را با علامت + به هم ربط دهید. همچنین برای جستجو به دنبال عبارات خاصی که به دنبال آن هستید، آن را در میان علائم “” بنویسید.

۲- برنامه بازیابی سیستم یا System Restore
قابلیت بازگشت به عقب در ویندوز به شما امکان می دهد تغییرات اخیر درون رجیستری، سخت افزار و نرم افزار کامپیوتر را به حالت قبل برگردانید. و البته این کار هیچ تاثیری روی فایل های شخصی که طی این مدت در کامپیوتر اضافه کرده اید، نخواهد گذاشت. اگر در چند روز اخیر مشکلی پیش آمده، این نقطه شروع خوبی برای حل آن است. System Restore را در کنترل پنل خواهید یافت.

۳- Safe Mode
با فشردن دکمه F8 هنگام بالا آمدن کامپیوتر می توانید به منوی بوت کامپیوتر دست یابید. حال با انتخاب گزینه Safe Mode به نسخه ای از ویندوز وارد می شوید که به جز درایورهای ضروری و برخی ابزارهای اولیه، هیچ چیز دیگری در آن لود نشده و ظاهری همانند سیستم عامل مایکروسافت در دهه ۹۰ دارد! از حالت Safe Mode می توانید برای حذف برنامه ها یا ابزارها استفاده کنید. یا اینکه برنامه های عیب یابی (trubleshooting) را اجرا کنید. به خصوص این گزینه هنگامی کارایی خوبی دارد، که شما به صورت عادی نتوانید وارد ویندوز شوید.

۴- داغ شدن بیش از حد
اگر کامپیوترتان به طور تصادفی قفل می کند ولی در ظاهر هیچ مشکل نرم افزاری یا ایراد سخت افزاری خاصی ندارد، ممکن است دچار مشکل گرم کردن و داغ شدن بیش از حد باشد. بهتر است به فکر خرید فن یا خنک کننده جدیدی باشید، تا مشکل سیستم تهویه حرارتی لپ تاپ و کامپیوترتان حل شود.
۴۰۳۱۹۸۲۱۶۱۶۳۵۰۹۲۸۴۷۱

۵- روشن بودن قابلیت اسکن لحظه ای
بخش زیادی از ایرادات سیستم ما (از سرعت و عملکرد پایین تا ریستارت های ناخواسته) به دلیل حضور موجودات خبیثی همچون ویروس و بدافزارها به وقوع می پیوندند. ناگفته پیدا است که باید آنتی ویروس و برنامه های ضد بدافزار خود را همیشه به روز نگه دارید و علاوه بر روشن گذاردن اسکنرهای آنها، هر از گاهی به کنترل سیستم تان هم بپردازید. همچنین یک گزینه تکمیلی استفاده از دو اپلیکیشن امنیتی بسیار خوب Spybot Search & Destroy و Microsoft’s own Safety Scanner در کنار نرم افزارهای امنیتی معمول سیستم است. مزیت مهم این برنامه ها آن است که با ابزارهای امنیتی قبلی سیستم تداخلی نداشته و در کنار آنها به خوبی کار خواهند کرد.

۶- پارازیت در پس زمینه
کارایی پایین و کندی که طی گذر زمان اتفاق می افتد، می تواند به دلیل برنامه ها و نرم افزارهای فراوانی باشد که روز به روز روی کامپیوتر بیشتر می شوند و اغلب آنها هم دوست دارند در پس زمینه کامپیوتر فعال بوده و مشغول انجام کاری باشند. Task Manager را باز کنید تا میزان استفاده واقعی از رم و پردازنده کامپیوتر در حال حاضر را مشاهده کنید.
ساده ترین راه باز کردن تسک منیجر، راست کلیک روی تسک بار پایین دسک تاپ و انتخاب Task Manager است. اگر در میان سرویس ها و فرآیندهای این لیست مواردی را می یابید که با آن آشنایی ندارید یا وجود آنها در پس زمینه کامپیوتر چندان منطقی به نظر نمی رسند، برای جزئیات بیشتر یک جستجوی ساده در گوگل، بسیار راهگشا خواهد بود. پیدا کردن راهی برای حذف این برنامه ها از پس زمینه، می تواند کمک بزرگی به افزایش سرعت سیستم باشد.

۷- استارت آپ انتخابی
اگر در Task Manager مورد یا مواردی را یافتید که واقعا اضافی و به درد نخور بودند، بهتر است کنترل کنید آنها همراه با ویندوز، اجرا نشوند و بالا نیایند. برای این کار ابتدا پوشه Startup درون استارت منو را باز کرده و هر چیز به درد نخور را از درون آن حذف کنید.

برای کنترل بیشتر روی فرآیندهای استارت آپ ویندوز در ویندوز ۷، درون کادر جستجوی استارت منو عبارت msconfig را تایپ کنید. در پنجره باز شده می توانید جزئیات بیشتری در خصوص ابزارها و سرویس هایی که به طور خودکار هنگام بالا آمدن سیستم عامل همراه با آن اجرا می شوند، بیابید و آنها را کنترل کنید. برای کنترل فرآیندهای استارت آپ ویندوز ۸ هم بهتر است سری به راهنمای ساده کار با Task Manager در ویندوز ۸ بزنید.
احتمالا متعجب می شوید که چه قدر سرویس های زیادی همراه ویندوز بالا می آیند.

۸- بازیابی فایل ها
هنگامی که ویندوز فایلی را پاک می کند، واقعا آن را نابود نکرده و تبدیل به کدهای ۰ و ۱ نمی کند. بلکه به سادگی تنها ارجاع به آن را از سیستم آدرس دهی خود حذف نموده و آن بخش از دیسک را به عنوان فضای خالی علامت گذاری می کند. در صورتی که هنوز آن فضا با فایل دیگری جایگزین و رونویسی نشده باشد، ممکن است شما قادر به بازیابی فایل های تان باشید. نرم افزار Recuva یکی از بهترین و قدرتمندترین ابزارهای رایگان بازیابی فایل ها در ویندوز است.

۹- ویندوز بالا نمی آید
ویندوز از چندین گزینه بازیابی سیستم خوب (از جمله Safe Mode) بهره می برد و شما می توانید هنگام بوت نشدن سیستم از آنها استفاده کنید. هنگام بالا آمدن کامپیوتر دکمه F8 را بزنید و از منوی بوت گزینه Last Known Good Configuration را انتخاب کنید تا ویندوز سعی کند تنظیماتی را که آخرین بار به درستی طبق آنها کار می کرده ، بازیابی کرده و بالا بیاید. راه دیگر جداسازی تمامی ابزارهای جانبی غیر ضروری از سیستم است. گاهی اوقات یک ابزار که به درستی پیکربندی نشده یا تنظیمات درستی ندارد، می تواند باعث هنگ کردن ویندوز طی فرآیند بالا آمدن شوند.

۱۰- بوق های مادر بورد
اگر پس از روشن کردن کامپیوتر مدت طولانی بدون هیچ اتفاقی می گذرد، و می بینید دستگاه با صدای بوق های بیپ مانندی خاموش شده و ویندوز بالا نمی آید، مشکل مربوط به سطوحی پایین تر از سیستم عامل و نرم افزار است. مادر بوردها معمولا بر اساس تعداد بوق های شان به شما اخطار می دهند اشکال از چه قسمتی است. به دفترچه راهنمای کامپیوترتان مراجعه کنید تا ببینید بوق آن چه معنی دارد. اگر هم آن را نگه نداشته اید، حتما یک نسخه آنلاین را در سایت کارخانه سازنده خواهید یافت.

۱۱- روشن نشدن دستگاه
اگر کامپیوتر یا لپ تاپ تان اصلا روشن نمی شود، و البته مشکل از پریزهای برق هم نیست؛ بهتر است نگاهی به کابل برق دستگاه یا شارژر/ باتری آن بیاندازید. بهتر است قبل از اینکه به دنبال جایگزین کردن بخش های مهمی همچون پاور دستگاه باشید، اول با هزینه ای کم، کابل های برق و باتری های آن را کنترل و تعویض کنید.

۱۲- فروم ها
اگر به اینترنت دسترسی دارید، بهتر است قبل از اینکه سراغ گوگل بروید، سری به فروم های رسمی کارخانه سازنده یا برنامه نویسان مرتبط با محصول تان بزنید. ممکن است با راه حل ها و راهنمایی های ویژه ای برای حل مشکلی روبرو شوید که شما هم اکنون با آن روبرو هستید. استفاده از فروم های محلی مرتبط با کامپیوتر هم گاهی می تواند کارساز باشد. درباره برخی نرم افزارها، گاهی اوقات برنامه نویس ها در فروم های مرتبط با آن، به رفع باگ و ایرادهای پیش آمده می پردازد.

۱۳- از مایکروسافت بپرسید
حتما موافقید که مایکروسافت کمابیش از سیستم های تحت سیستم عامل خودش سر در آورده و می تواند به حل مشکل آنها کمک کند. بهتر است از ابزار اتوماتیک FixIt مایکروسافت کمک بگیرید. این ابزار سعی می کند به جستجوی مشکل پرداخته و پس از یافتن آن، راه حلی برای اش بیابد یا حداقل راهنمایی لازم را در اختیارتان بگذارد.
برنامه Microsoft FixIt شماری از راه حل های ساده را پیش روی تان می گذارد.

۱۴- پاکسازی رجیستری
اگر چیز اشتباهی در فایل تنظیمات پر پیچ و خم رجیستری ویندوز اتفاق بیافتد، می تواند باعث بروز برخی ایرادها، قفل کردن نرم افزارها و حتی برخی ریستارت های گاه و بیگاه شود. اگر چه به هر ابزاری نمی توان اعتماد کرد، اما برنامه های فراوانی در اینترنت می توان یافت که به طور ویژه کارشان اسکن رجیستری برای یافتن و حل این مشکلات است.
Glary Registry Repair یکی از بهترین برنامه های موجود است که می تواند ایرادات رجیستری را رفع کند. به دنبال برنامه ای حرفه ای تر با امکانات بیشتر هستید؟ مسئولیت مشکلات پیش آمده با خودتان است. لطفا قبل از هر کاری، پشتیبان گیری از فایل رجیستری فراموش نشود.

۱۵- نصب دوباره ویندوز
در واقع این سیاست زمین سوخته است. اما واقعا آنقدر که فکر می کنید، موثر نیست. بسیاری از کامپیوترها و لپ تاپ ها با دیسک ریکاوری یا یک پارتیشن ریکاوری روی هاردشان عرضه می شوند. و شما با استفاده از آن می توانید دستگاه را به وضعیت اولیه اش (درست همانند هنگامی از کارخانه بیرون آمده) برگردانید. و البته لازم به ذکر نیست، پس از این کار باید تمامی نرم افزارهای تان را دوباره نصب کنید و تمامی اطلاعات شخصی روی کامپیوتر را از دست خواهید داد. پس لازم است قبل از انجام این کار، نسخه پشتیبانی از آنها تهیه کنید.

مشکلات سخت افزاری

۱۶- روی یک کامپیوتر دیگر امتحان کنید
استفاده از یک کامپیوتر دیگر برای تست موس، دوربین یا پرینتر خراب تان (یا حتی استفاده از یک پورت USB دیگر روی همین کامپیوتر) می تواند شما را از صحت عملکرد کامپیوترتان و وجود خرابی در ابزار جانبی مطمئن کند. اگر با این آزمون ها مشکل برطرف شد، لطفا به جای سرزنش دوربین یا موس بیچاره، به دنبال حل مشکل کامپیوترتان باشید.

۱۷- درایورهای جدید
سری به سایت کارخانه سازنده زده و جدیدترین درایورها و Firmwareها را برای ابزار مورد نظرتان دانلود کرده و آنها را نصب کنید. با این کار فایل های آسیب دیده یا مشکل دار قبلی هم جایگزین خواهند شد، آخرین پچ های حل مشکلات اضافه خواهند شد و سازگاری با سخت و نرم افزارهای جدید در ابزارهای تان بهبود خواهد یافت.

۱۸- درایورهای قدیمی
گاهی اوقات ویندوز و ابزارهای جانبی بدون سوال از شما درایورهای جدید را نصب می کنند و به ندرت، این امر موجب بروز مشکل می شود. برای حل این مشکل و بازگشت به نسخه قبلی درایور، در کنترل پنل ویندوز به Device Manager رفته و در لیست موجود روی سخت افزاری که با علامت سوال زرد مشخص شده راست کلیک کنید. گزینه Properties را انتخاب کرده و در پنجره باز شده به تب Driver بروید. اکنون می توانید با کلیک روی دکمه Roll Back Driver به درایور قدیمی برگردید.

۱۹- حذف (Uninstall) درایورها
در همان صفحه Device Manager امکان حذف کامل هرگونه ردپای درایور هر کدام از سخت افزارهای موجود در لیست را دارید. آنگاه می توانید ابزار مورد نظر را جدا کرده و با اتصال دوباره آن به کامپیوتر، پنجره فرآیند نصب درایور را از ابتدا ببینید. این گونه شاید مشکل حل شود.
از پنجره Driver Manager می توانید اقدام به آپدیت، roll back یا حذف (uninstall) درایورها کنید.

۲۰- تست حافظه (رم)
واقعا نمی توان گفت چه زمانی حافظه یا رم دستگاه تان از کار خواهد افتاد و شما را تنها می گذارد. البته این اتفاق هم به ندرت می افتد و چندان متداول نیست. اما عدم ثبات دوره ای سیستم و قفل کردن های گاه و بیگاه اپلیکیشن ها می تواند نشانه هایی از این موضوع باشند. با کمک برنامه های عیب یابی رمی چون MemTest86+ می توانید به اسکن کامل ماژول های رم نصب شده بپردازید و هرگونه مشکل در آنها را پیدا کنید.

۲۱- تست هارد درایو
هارد درایو های مدرن امروزی از سیستم درونی با نام SMART بهره می برند که سرواژه عبارت Self Monitoring And Reporting Technology یا «تکنولوژی خود-مانیتوری و گزارش دهی» است. با این تکنولوژی، دیسک ها وضعیت خود و سلامت عمومی شان را به ویندوز گزارش می کنند. ابزارهای رایگان فراوانی وجود دارند که می توانند داده های SMART را خوانده و برای تان تفسیر کنند. HDD Health یکی از این نمونه ها است که از درایو های SSD هم پشتیبانی می کند و اگر درایوهای شما نیاز به تعویض و جایگزینی داشته باشند، با نشان دادن اخطار شما را آگاه می کند.

۲۲- Windows disk checking
ویندوز هم برنامه کنترل دیسک درونی خود را دارد که به دنبال مشکلات احتمالی درون هارد دیسک های متصل به کامپیوتر می گردد. برای استفاده از آن، در ویندوز اکسپلور روی هارد درایو مورد نظر راست کلیک کرده و گزینه Properties را انتخاب کنید. آنگاه در پنجره باز شده به تب Tools بروید.

۲۳- ایراد های نمایشگر
مشکلات نمایشگر معمولا به دلیل ایراد در کارت گرافیک، خود مانیتور یا (در صورت عدم استفاده از لپ تاپ) کابل رابط رخ می دهند. در صورت امکان از یک کابل جداگانه استفاده کنید. یا اینکه سراغ گرافیک آن بورد سیستم بروید. این گونه شاید دریابید دقیقا کدام یک از حلقه های این زنجیر دچار نقص هستند. اگر مشکل از مانیتور باشد، احتمالا هیچ راهی به جز مراجعه به گارانتی، تعمیرکار یا خرید یک مانیتور جدید باقی نخواهد ماند.
speed-up-your-pc
۲۴- بازش کنید
حتما لازم نیست یک متخصص سخت افزار و فروشنده کامپیوتر باشید تا بتوانید نگاهی به درون کیس کامپیوترتان بیاندازید. اما قبل از هر کاری ابتدا مطمئن شوید بدن تان به زمین متصل است و الکتریسیته ساکن ندارد. همچنین کامپیوتر را از برق کشیده اید.
پس از باز کردن آن به دنبال اتصالات و پیچ های قطع شده یا شُل باشید. همچنین هرجا میزان زیادی گرد و خاک جمع شده، بهتر است تمیز شود. احتمالا یک قوطی هوای فشرده خیلی به کارتان بیاید. باز کردن لپ تاپ ها ممکن است بسیار مشکل تر باشد. اما در برخی مدل ها دست یابی به رم و هارد دیسک بسیار آسان است. لذا می توانید چک کنید تا اتصال آنها مشکلی نداشته باشد. احتمالا در سایت کارخانه سازنده و دفاتر راهنمای آنها کمک های بیشتری را هم می توانید بیابید.

۲۵- پشتیبان گیری
متاسفانه، زمان های بسیاری پیش می آید که شما دیگر هیچ کاری نمی توانید انجام دهید. و باید بپذیرید هارد دیسک یا کل سیستم تان به کلی نابود شده است. پس حیاتی است که نسخه های بک آپی از اطلاعات و فایل های مهم تان داشته باشید و آنها را در جای مطمئنی نگه داری کنید. احتمالا این مطلب نگهبان می تواند کمک خوبی بوده و اهمیت موضوع را دوباره گوشزد کند.

مشکلات نرم افزاری

۲۶- به روز رسانی ها
آیا برنامه ای که شما با آن درگیر هستید، آپدیت تازه ای نداده است؟ شاید برای پشتیبانی از سخت افزار جدید یا قابلیت های جدید سیستم عامل یک به روز رسانی آمده باشد؟ پس ضرری ندارد وب سایت سازنده آن را کنترل کنید. یا اینکه از ابزار آپدیت درونی که اغلب برنامه ها به آن مجهز هستند، استفاده کنید. البته در بسیاری از نرم افزارهای امروزی آپدیت ها به صورت خودکار نصب می شوند.

۲۷- نصب دوباره
اگر مشکل هنوز به قوت خود باقی است، تمام ردپاهای نرم افزار را از روی سیستم پاک کنید و سپس فرآیند نصب را از ابتدا و با نسخه تازه دانلود شده ای از برنامه یا دیسک اورجینال آن آغاز کنید. چرا؟ با این کار اطمینان می یابید هیچ فایل آسیب دیده یا خرابی روی سیستم نیست و تمام آنها را جایگزین خواهید کرد و تمامی تنظیمات نرم افزار ریست خواهند شد. برای حذف کامل تمامی ردپاهای نرم افزار می توانید از برنامه هایی همچون Revo Uninstaller استفاده کنید.

۲۸- پلاگین ها
به خاطر داشته باشید برنامه شما ممکن است به خودی خود مشکلی نداشته باشد، اما یکی از افزونه ها یا پلاگین های آن دچار ایراد باشند. سعی کنید تمامی افزونه ها و اد-اون ها را غیر فعال کرده و با فعال کردن نوبتی آنها، مشکل را پیدا کنید.

پلاگین ها و اد-اون ها ریشه بسیاری از مشکلات نرم افزاری هستند.

۲۹- پاکسازی (Clean up)
بسیاری از برنامه ها فایل های موقتی و کش تولید می کنند که گاها می تواند باعث تداخل در روال کار عادی نرم افزار شود. پس بهتر است به دنبال راهی برای حذف این گونه فایل های جاگیر و مزاحم باشید. CCleaner یکی از برنامه های خوش دست رایگان برای انجام این کار است و می تواند فایل های موقتی یا تمپ اغلب نرم افزارها را به راحتی پاک کند.

۳۰- برنامه های ناسازگار
حتما شما هم اوقات پر دردسر و رنج آوری با برخی اپلیکیشن ها که سر ناسازگاری با برخی برنامه های دیگر سیستم داشته اند، گذرانده اید. این موضوع بیشتر در مورد ابزارهای امنیتی پیش می آید که سعی می کنند به طور همزمان کار یکسانی انجام دهند. سعی کنید به طور موقت دیگر برنامه هایی را که ممکن است با نرم افزار مورد استفاده تان دچار اختلال گردند، غیر فعال کنید.

مشکلات اینترنت

۳۱- نقص را پیدا کنید
قدم اول: ببینید مشکل از کجا است. ببینید آیا توسط دیگر کامپیوتر و ابزارها می توانید به اینترنت وصل شوید. بهتر است لپ تاپ را مستقیما توسط کابل به روتر وصل کنید و برنامه درونی تست روتر را اجرا کنید. شرکت خدمات دهنده اینترنت تان (ISP) هم احتمالا در زمینه این ایرادها ورزیده و خبره است. اگر تنها یک کامپیوتر است که نمی تواند به اینترنت وصل شود، پس احتمالا مشکل از تنظیمات آن و یا کارت شبکه اش است.

۳۲- مشکلات کارت شبکه
اگر شما به آداپتور و کارت شبکه کامپیوترتان مشکوک شده اید (برای مثال دانگل یو اس بی وایرلس)، ابتدا بخش «مشکلات سخت افزاری» را (در بالا گفته شد) چک کنید. سعی کنید درایور آن را آپدیت کنید، آن را حذف و دوباره نصب کنید، یا اینکه از پورت یو اس بی دیگری استفاده کنید.

۳۳- به روز رسانی firmware
شاید به روز رسانی تازه ای برای firmware روتر و مودم مورد استفاده تان آمده باشد، اما شرکت های خدمات اینترنت معمولا دوست ندارند شما کنترل زیادی روی تنظیمات داشته باشید و چیزی نگفته اند. بهتر است به بخش پشتیبانی سایت ISP تان و همچنین کارخانه روتر نگاهی بیاندازید. گاهی مشکلات به سادگی آپدیت یک firmware حل می شوند.

۳۴- همه چیز را ریبوت کنید
شاید این موضوع تبدیل به یک طنز شده باشد، اما بسیار اوقات کارایی دارد. مودم یا روتر را ۳۰ تا ۶۰ ثانیه خاموش کنید و اجازه دهید ارتباط تان با شرکت از ابتدا بازسازی شود. آنگاه دوباره آن را روشن کنید. برای نتیجه بهتر، شاید مناسب باشد کامپیوتر تان را هم ریستارت کرده و دوباره سعی کنید به اینترنت وصل شوید.

۳۵- کانال ها را عوض کنید
روترها معمولا از فرکانسی همانند دیگر ابزارها (مایکروفرها، دستگاه های کنترل کودک و…) برای ارتباط بیسیم استفاده می کنند. این می تواند باعث کندی ارتباط شما یا اخلال در آن شود. بهتر است دیگر ابزارها را از روتر دور کرده یا اینکه کانال مورد استفاده آن را تغییر دهید. برای انجام این کار به دفترچه راهنمای روتر و مودم تان مراجعه کنید.
استفاده از یک کانال دیگر روتر و مودم می تواند مشکل سرعت پایین اینترنت را حل کند.

۳۶- آیا سایت داون است؟
اگر با سایت خاصی مشکل دارید، بهتر است از طریق سرویسی مانند www.downforeveryoneorjustme.com آن را کنترل کنید، شاید مشکل از اینترنت و کامپیوتر شما نباشد. توجه داشته باشید اگر سرویس مهمی مانند S3 آمازون یا کلودفلر دچار مشکل شود، این می تواند به طور همزمان بر سایت های فراوانی تاثیر گذارده و آنها را از دسترس خارج کند.

۳۷- مدیریت شبکه
کمی در Network and Sharing Centre ویندوز به کاوش بپردازید تا مطمئن شوید چندین برنامه به طور همزمان سعی در مدیریت و اداره اتصال وایرلس شما ندارند. کارخانه های سازنده لپ تاپ معمولا برنامه مدیریت شبکه خودشان را روی دستگاه ها نصب می کنند. این برنامه ها تا زمانی سعی نکنند به صورت همزمان با ابزارهای درونی خود ویندوز به مدیریت شبکه بپردازند، کارشان را درست انجام می دهند.

۳۸- دردسرهای مرورگر
استفاده از یک مرورگر دیگر، بهترین راه است تا مطمئن شوید ایراد پیش آمده ربطی به مرورگر دوست داشتنی تان ندارد و از جایی دیگر آب می خورد. اگر لازم است مرورگر را سرزنش کنید، بهتر است بعد از ناسزا گفتن ها، نکات اشاره شده در بخش «مشکلات نرم افزاری» را هم نگاهی بیاندازید. به خصوص دقت کافی در کنترل بخش پلاگین و افزونه های مرورگرتان داشته باشید.

۳۹- تنظیمات فایروال
فایروال ها گاهی می توانند کج خُلقی کرده و برخی سایت ها، سرویس یا برنامه ها را مسدود کنند. به تنظیمات بخش ورودی و خروجی (incoming and outgoing) فایروال تان نگاهی بیاندازید و ابزارها و سایت های بیگناه بازداشت شده را نجات دهید. اگر برای اتصال ابزار شبکه یا بازی خاصی دچار مشکل شده اید، شاید لازم باشد به دستورالعمل فایروال جهت صدور اجازه لازم برای دسترسی برنامه ها به اینترنت، نگاهی داشته باشید.
برخی ابزارهای شبکه و بازی ها به مجوزهای ویژه فایروال نیاز دارند.

۴۰- کانکشن ها را بررسی کنید.
به بخش Network and Sharing Centre ویندوز بروید و اطمینان یابید کامپیوتر شما برای اتصال به اینترنت از کانکشن صحیح استفاده می کنند. برای مثال کانکشن روشن و پیش فرض باید وایرلس، یا اتصال کابلی باشد. در حالی تمام این بخش ها باید خودشان به صورت خودکار پیکربندی و تنظیم شوند، برنامه های خرابکار یا ابزارهای امنیتی ممکن است آن را تغییر داده باشند. در این بخش همچنین یک ابزار رفع ایراد یا troubleshooter دارید که بسیار مفید و کاربردی است.


برنامه ها و خصوصیات آنها

برنامه‌ها و خصوصیات آنها:

برنامه‌ها دارای version های مختلف (نسخه) هستند و همچنین طریقه نصب هر برنامه با برنامه دیگر ممکن است متفاوت یا یکسان باشد.

هر برنامه تحت یک سیستم عامل نوشته می‌شود ( برنامه‌های تحت داس ، برنامه‌های تحت ویندوز)

برنامه‌های تحت داس هنگام اجرا تمام صفحه را می‌گیرند ولی می‌شود این برنامه‌ها را تحت ویندوز اجرا کنیم اما برنامه‌های تحت ویندوز در محیط داس قابل اجرا نیستند.

برنامه‌های قدیمی که برای win3.1 نوشته شده‌اند برنامه‌های ۱۶bit اند و در محیط ویندوزهای جدید نیز اجرا می‌شوند.

برنامه‌های تحت ویندوز ۹۵ و بالاتر ۳۲bit هستند و در محیط ویندوز win3.1 اجرا نمی‌شوند و فقط در محیط win95 به بالا اجرا می‌شوند.

برنامه‌های مخصوص winNT روی ویندوزهای  NT4  ، ۲۰۰۰ و XP اجرا می‌شوند.

توجه:

اگر برنامه‌ای به محیط تحت داس واقعی نیاز داشته باشد (مثل برنامه  Instant.Artist ) این برنامه‌ها را نمی‌توان در محیط ویندوز اجرا کرد، چون گرافیک ویندوز اجازه‌ این کار را نمی‌دهد.

برنامه‌هائی که تحت داس واقعی فعال می‌شوند در محیط میلنیوم اجرا نمی‌شوند چون ویندوز میلنیوم restart به محیط داس ندارد.

آشنایی با registery :

ویندوز چهار فایل دارد که مهم‌اند و برنامه‌ها پس از نصب تنظیماتشان را در این فایلها یادداشت می‌کنند.

این چهار فایل عبارتند از :

۱ – system.ini 2 – win.ini 3 – system.dat 4 – user.dat

ـ برنامه‌های قدیمی که ۱۶bit اند تنها فایل‌های system.ini و win.ini را می‌شناسند.

ـ برنامه‌های جدیدتر که ۳۲bit اند روی هر چهار فایل فوق تغییراتی را انجام می‌دهند.

ـ هنگام اجرای برنامه ها از این چهار فایل استفاده می‌شود.

ـ مجموعه چهار فایل مذکور را بایگانی یا محضر خانه یا Registery می‌گویند.

ـ وقتی که چهار فایل مذکور تغییر می‌کنند سیستم چهار فایل قدیمی را یکی می‌کند و در یک فایل rb***.cab که می‌سازد، جا می‌دهد و آنرا در فولدر sysbackup قرار می‌دهد.

توجه: ابتدا یک فایل rb000.cab ساخته می‌شود و به مرور زمان که تغییرات انجام شده زیاد می شود سیستم کپی‌های دیگری را ایجاد می‌کند (حداکثر تا ۵ فایل : rb005.cab) و سیستم آنها را update می‌کند.

ـ به مرور زمان ویندوز به ترتیب فایلهای قدیمی را حذف می‌کند و فقط ۵ فایل آخر را نگه می‌دارد.

ـ یک نکته: برنامه‌هایی به نام tweak وجود دارد که با نصب آن میتوان در محضرخانه ویندوز تغییراتی را انجام داد:  tweakui ،  tweakme ،   tweakall  و  tweakdun.

بهتر است جهت اطمینان قبل از دستکاری  registery  ما از چهار فایل اصلی  (user.dat, system.dat, win.ini, system.ini) یک کپی بگیریم و به صورت بایگانی نگهداریم تا در صورت بوجود آمدن اشکالاتی در اثر نصب یک برنامه یا دستکاری ما که در محضرخانه ایجاد می‌شود بتوانیم فایلهای اصلی را برگردانیم.

registry ویندوز با نصب برنامه های مختلف کم کم خیلی بزرگ می‌شود و این باعث کند شدن سرعت ویندوز می‌شود که یا باید ویندوز را پاک کنیم یا با یک سری برنامه ها تا حدودی محضرخانه را تمیز کنیم. اما باید توجه کرد که کار با برنامه‌های تمیز کننده محضر خانه با احتیاط انجام شود.
index
ـ برنامه‌های اصلاح‌گر محتویات registry:

۱ – regclean

۲ – Nortun wini doctor که در داخل برنامه norton utility است.

ـ روش دیدن محتویات فایلهای system.ini و system.dat :

ok regedit تاییپ شود    run  منوی start

ـ یک روش ایجاد تغییرات در فایلهای sini.ini ، system.ini بعلاوه قسمتهای دیگری از رجیستری:                                                                              msconfig ok Start run

این برنامه قسمت run از regirstry را در اختیار می‌گذارد.

طریقه نصب یا کپی برنامه:

۱ ـ نصب با setup.exe

۲ ـ کپی بر روی هارد بدون نصب

۳ ـ برخی برنامه‌ها نه فایل exe دارند و نه کپی می‌شوند مثل tweakui که نمی‌شود آنرا از nc یا از run (در منوی start) نصب کرد مثل Tweakui

ـ طریقه نصب برنامه tweak :

instal.inf ok  کلیک راست روی My Computer CD-ROM Disc tweakui

ـ یافتن محل tweak:

ایجاد تغییرات روی رژیستری    My Computer control panel tweakui    →

ـ توسط برنامه tweak روی Registry ، روی ماوس، روی صفحه کلید می‌توان تغییراتی را انجام داد.

ـ روند بوت شدن ویندوز ( BOOT ):

به محض اینکه سیستم نوشت starting windows ، کلید F8 را کلیک می‌کنیم که منوی Boot ویندوز (startup windows ) نمایش داده می‌شود ( وقتیکه ویندوز اشکال دارد به این منو نیاز داریم )

ـ شامل چند قسمت است :

۱ ـ Normal : با انتخاب آن همان مسیر اولیه را انتخاب کرده ایم

۲ ـ logged : ویندوز مانند Normal بالا می آید اما مراحل بالا آمدن را در فایلی بنام Bootlog.txt می‌نویسد و در ریشه درایو  C قرار می‌دهد. کاربرد این قسمت برای زمانی است که ویندوز دارای اشکال است  و ما می‌خواهیم بدانیم ویندوز در کدام مرحله مشکل دارد لذا به این فایل می رویم و محتویات آنرا می‌بینیم.

۳ ـ Safe mode : هنگام اشکالات متعدد در ویندوز کابرد دارد. ما در اینجا راه انداز  CDRom را نداریم و نمی‌شود در اینجا ویندوز را نصب کرد، برنامه‌های تحت داس در این شرایط اجرا نمی‌شوند و اگر ما آنها را اجرا کردیم احتمال آسیب دیدن سیستم وجود دارد و ما در اینجا ۱۶ رنگ داریم.

در کل در safe mode  یک سری قسمتها مانند کارت گرافیک،  Modem  و CD Rom حذف می‌شوند. در واقع هنگامیکه ویندوز مشکل داشته است اما در Safe mode  بالا می‌آید احتمالاً قسمتهای مذکور دارای اشکالند و ما می‌توانیم با حذف و نصب مجدد تک تک آنها اشکالات را برطرف کنیم.

۴ ـ step-by-step confirmation : تمام مراحل بالا آمدن را از ما تأئید می‌گیرد.

در این قسمت برای اجرای دستورات داخل config ، autoexec ، و قسمتی از registery که برای بالا آوردن ویندوز به آنها نیاز است، سیستم از ما تأیید اجرای آنها را می‌خواهد.

۵ ـ commond prompt only : فقط به سیستم عامل داس می‌رود. پس از انجام کارهایمان با تایپ win در اعلان داس می‌توانیم به محیط ویندوز برویم.

۶ ـ Safe mode common prompt only : شبیه قسمت پنجم به داس نیز دسترسی داریم.

۷ ـ previous version of ms-dos : بر روی برخی از سیستم‌ها دیده می‌شود. اگر در سیستم با fat16 ، سیستم داس وجود داشته باشد و بعداً ویندوز نصب شده باشد، این قسمت وجود دارد. ولی در fat32 این قسمت دیده نمی‌شود.

خلاصه‌ای از عملکرد کلیدها (جهت ورود به منوی start up ویندوز و بخشهای آن ):

ـ  F8: آمدن منوی فوق جهت انتخاب یکی از قسمتهای مذکور.

ـ F5 : رفتن مستقیم به safemode .

ـ F5 + Shift : ورود به commond prompt .

ـ Shift + F8 : ورود به step-by-step


آموزش کامپیوتر

اطلاعات هارد ابتدا وارد RAM شده سپس جهت پردازش به CPU می‌رود و بعد از انجام اعمالی بر روی اطلاعات و پردازش آنها مجدداً به RAM فرستاده شده و یا جهت ذخیره به هارد می‌رود و یا جهت نمایش و چاپ به دستگاههای خروجی می‌رود.

ـ بعد از دستور FDISK (قبلاً توضیح داده شده) می توان با تایپ دستور FDISK/STATUS موقعیت درایوها را دید.

ـ مرحله بعد: پس از پارتیشن بندی هارد باید آنرا FORMAT (قالب بندی) کرد.

ـ این مرحله نیاز به دیسک سیستم دارد.

ـ  فرمت باعث ایجاد شیارهایی در روی هارد یا فلاپی می‌شود ..

جهت انجام عمل فرمت کردن هارد:

۱ ـ بعد از اینکه سیستم پارتیشن بندی شد،  ابتدا سیستم را مجددا خاموش و روشن می‌کنیم (بوت کردن) وسپس از روی فلاپی یا CD فرمان: FORMAT C را تایپ می‌کنیم.

۲ـ کلید ENTER را  برای تأیید می‌زنیم.

۳ ـ منتظر می‌مانیم تا درایو C:  کاملاً فرمت شود (ضمناً هنگام عمل فرمت شدن پیشرفت  فرمت  بصورت درصد در آخرین خط فرمان داس نشان داده می‌شود).

توجه: درایو:A  یا :B علامت درایو فلاپی‌اند و سایر درایوها (C:,D:,E:,…) نماینده هارد هستند و آخرین درایو موجود مربوط به CDROM خواهد بود.

جهت استفاده از درایوها تمام درایوها را به ترتیب FORMAT می‌کنیم.

پس از اتمام FORMAT  جهت انتقال سیستم به دیسک سخت باید فایلSYS.COM  درCD یا دیسکت BOOT وجود داشته باشد.

فایل: FILE

یکسری اطلاعات یا داده‌ها (DATA) هست که شامل (متن نوشتاری، تصویر، صوت، فرامین خاص برنامه نویسی و …) می‌باشد که در محیط داس دارای یک نام حد اکثر با ۸ حرف و یک پسو ند حداکثر با سه حرف می‌باشد بعلاوه یک نقطه مثال: AUTOEXEC.BAT یا ALI.TEXT .

در محیط ویندوز نام فایل می‌تواند تا ۲۵۶ حرف باشد. و پسوند۴ حرفی نیز میتواند باشد.

DIRECTORY یا FOLDER

اصطلاح DIRECTORY در محیط داس و FOLDER در محیط ویندوز استفاده می‌شود.

برای دسته بندی فایلها و دسترسی آسان به آنها  پوشه‌هایی ایجاد می‌کنیم که نام آنها در محیط داس حداکثر ۸ حرف می‌باشد ومعمولا پسوندی ندارند.

(می توان فایل‌ها را به کتابهای یک کتابخانه و دایرکتوریها را به قفسه‌های آن تشبیه کرد و یک مثال دیگر اینکه یک کمد اداری که حاوی تعدادی کشو و در هر کشو تعدادی پوشه و در هر پوشه تعدادی سند وجود دارد را در نظر بگیرد که در این صورت هر کشو معادل یک DRIVE و هر پوشه معادل یک DIRECOTY و هر سند معادل یک FILE می‌باشد.)

FOLDER بزرگتر از FILE است و می‌توان در آن تعداد زیادی فایل قرار داد.

ـ ازمشخصات FILE: هر فایل تاریخ ساخت ، ساعت ساخت و سایز خاصی دارد.

ـ شناسایی پسوندها در FILEها:

۱ ـ پسوند .BAT : یعنی فایل دستوری است و بنام  Batch  Fileخوانده می‌شود. در این فایل می‌توانیم فرامین را بصورت فایل متنی بنویسیم، فرمانی را اضافه کنیم یا حذف نمائیم.

۲ ـ پسوند .COM  یا .EXE : فایل اجرایی است و به زبان ماشین است و نمی‌توانیم به آن فرامینی اضافه کنیم.

۳ ـ  پسوند.SYS : یعنی فایلهای سیستم

۴ ـ .WRI یا .TXT یا .DOC : یعنی فایل متنی

۵ ـ       .JPG یا PCX یا .BMP یا GIF  فایل عکس است

۶ ـ       .RMI ، .WAV ، MP3 ، MID فایل صوتی است

۷ ـ DAT ، AVI، MPG  که فایل ویدیویی است.

۸ ـ DAT  = DAT مخفف DATA است که با DAT شماره ۷ فرق دارد و به معنی فایل اطلاعاتی می‌باشد.

۹ ـ       .BIN فایل مدیریت است.

فایلهای  با پسوند BAT، COM ، EXE و SYS فایلهای مهم هستند.
۴۳۹۳۶۸_zekyztmu1     نحوه ایجاد دیسک سیستم: اگر به طریقی خاص (بعداً توضیح می‌دهیم) سه فایل: IO.SYS و CAMMAND.COM و MSDOS.SYS را اول یک دیسک قراردهیم آن دیسک را دیسک سیستم یا دیسک BOOT یا BOOTABLE گویند. و این دیسک قادر به بالا آوردن سیستم است.

توجه: کنار این فایلها دردیسک مذکور یکسری فایلهایی را بنام: FDISK.EXE ، SYS.COM و FORMAT.COM  جهت استفاده‌های بعدی باید قرار دهیم.

ـ فایلهای .COM ، فایلهای کوچکی‌اند که در قسمت حافظه قرار می‌گیرند.

توجه: در دیسک BOOT به دلخواه  میتوان یکسری فایلهای دیگر جهت راه اندازی CDROM و راه اندزای ماوس (MOUSE) قرار داد که البته این فایلها نیز مورد نیاز می‌باشند.

انواع دستورات داده شده به کامپیوتر:

الف)‌ دستورات داخلی: فایلی بنام این دستورات وجود ندارد و وقتی سیستم بالا می‌آید کامپیوتر (سیستم) از قبل خودش این دستورات را می‌داند و در COMMAND.COM قرار دارند.

ـ  توجه: ویندوز و داس به COMMAND.COM نیاز دارند و درصورت نبودن آن نه ویندوز و نه داس بالا نمی‌آیند (فایل COMMAND.COM یک فایل مفسر فرمان است)

فرمانهای داخلی آن دسته از فرمانها هستند که با روشن کردن کامپیوتر و راه اندازی سیستم، از روی دیسک به حافظه RAM آورده شده و در آنجا به صورت ماندگار باقی می‌مانند. برای پیدا کردن این فرمانها نیازی به جستجو در دیسک‌ها نخواهد بود.  برخی از فرمان‌های داخلی عبارتند از: DIR، MD، RD، CD، CLS، VER، DATE، TIME، PROMPT، PATH، SET، VOL، COPY، TYPE، REN و VERIFY.

فرمانهای خارجی أن دسته از فرامین هستند که به صورت فایل بر روی دیسک قرار دارند. هنگام صدور یک فرمان خارجی، سیستم عامل فایل مورد نظر را  از روی دیسک به حافظه RAM منتقل نموده، آنرا اجرا می‌نماید، چنانچه فایل مربوط به فرمان خارجی، بر روی دیسک وجود نداشته باشد،  پیام زیر از سوی سیستم بر روی صفحه نمایش ظاهر خواهد شد.

BAD COMMAND OR FILE NAME

ب) دستور خارجی: برای اجرا شدن آن باید فایل مربوط به آن را داشته باشیم مثل دستور FORMAT یا FDISK یا دستور SYS

ـ  فایل SYS.COM برای اجرای دستورSYS  نیاز است این دستور قادر است سیستم را منتقل کند با این دستور میتوان سه فایل IO.SYS ، COMMAND.COM و MSDOS.SYS را منتقل کرد.

دستور SYS دو فایل اصلی IO.SYS و MSDOS.SYS را در سکتور صفر ، قطاع صفر قرار می‌دهد.

روش اجرای دستور SYS:

A: نام درایوی است که می‌خواهیم سیستم به آن منتقل شود.            C:/>SYS A:

گاهی اوقات دستور SYS فایل COMMAND.COM را که مخفی است منتقل نمی‌کند که باید با استفاده از دستور COPY (بعداً توضیح داده می‌شود) آن را منتقل کنیم.

دستور SYS با دستور FORMAT را می‌شود بطور همزمان انجام دهیم:

مثال: C:/>FORMAT/S A:  که بعد از انجام دستور سیستم, پیغامی مبنی بر اینکه سیستم منتقل شده است صادر می‌کند  (System  transferred)

پس از انجام این مراحل کامپیوتر از ما می‌خواهد برای درایو FORMAT شده نام انتخاب کنیم

دستور فرمت جهت قالب بندی دیسک صادر میگرددو….

به پسوند S ، سویچ گفته می‌شود.

ـ Q نیز یک سویچ است.

یکی از فرمانهای سویچ فرمت فرمان /Q است

ـ وقتی هارد یا درایوی که قبلاً FORMAT شده را مجددا بخواهیم فرمت کنیم فرمان FORMAT/Q می‌دهیم تا سریعاً مراحل FORMAT درایو به پایان برسد

FORMAT به شکل اولیه که توضیح دادیم FORMAT با سطح پائین است و LOW-LEVEL FORMAT هم گفته می‌شود.

نتیجه: پس از اولین بار که دیسکی را با دستور FORMAT  قالب بندی کردیم می‌توانیم برای FORMAT  های آینده  درایوها از دستور فورمت با Q استفاده کنیم.

C:/>FORMAT/Q A:

ـ دستور FORMAT به همراه انتقال سیستم:

C:/>FORMAT/Q/S A:

A: نام درایو می‌باشد.

بین / (اسلش) و FORMAT چه فاصله باشد چه نباشد مهم نیست:

ـ در سیستم عامل DOS برای ایجاد یک دیسکت سیستم از طریق هارد مراحل زیر را انجام می‌دهیم

SYS   C:   A:

که در اینجا COMMAND.COM بصورت خودبخودی منتقل می‌شود و در صورت مخفی بودن  میتوان آنرا بصورت معمول کپی کرد.

از ویندوز از طریق MSDOS  Prompt از منوی START به محیط DOS می‌رویم یا از همان ابتدای بالا آمدن سیستم به محیط DOS می‌رویم.

نحوه خروج از DOS و ورود به محیط ویندوز با تایپ EXIT است.

ـ دستور DATE  یک دستور داخلی است و در COMMAND.COM است و تاریخ را تعیین می‌کند.

دستور TIME برای نشان دادن و یا تغییر زمان بکار می‌رود.

دستور DIR فهرست گیری از مخازن داخل دایرکتوری است (یا درایو یا هر چیزی) و محتویات را نشان می‌دهد.

مثال:

C:>ABBASDIR

VOLUME IN DRIVE D HAS NO LABEL

VOLUME SERIAL NUMBER IS 1153-16FF

DIRECTORY OF  C:>ABBAS

ALI

AUTOEXEC BAT                        ۱۲۰٫۴۶۶           ۲۸/۰۴/۰۰          ۲:۵۳A   AUTOEXEC.BAT

BOOK      TXT                 ۲۹۱٫۴۰۸           ۲۵/۰۸/۰۲          ۷:۰۳P   BOOK.TXT

COMMAND          COM               ۲۸۸٫۴۰۱           ۲۸/۰۴/۰۰          ۳:۴۴P   COMMAND.COM

DOS

LOTUSB~D         PIF      ۴۱۴٫۲۷۲           ۰۱/۰۴/۰۰          ۹:۴۷A   LOTOUSBOLD.PIF

REZA        BAT                 ۱۱۱٫۰۰۲           ۰۱/۰۳/۰۰          ۵:۳۰P   REZA.BAT

WINDOWS

ZAR76

۴          FILE(S)                                   ۱٫۳۱۶٫۵۳۹        BYTES

۴          DIR(S)                 ۹۱۷٫۴۷۱٫۲۳۲            BYTES FREE

D:>ABBAS

در این مثال با نوشتن دستور DIR در مقابل اعلان داس ( C:>ABBAS ) و زدن کلید (ENTER) نتیجه به صورت زیر دیده می‌شود که در واقع تمام فایل‌ها و دایرکتوریهایی که از نوع غیر پنهان هستند مشاهده می‌شود. (منظور از پنهان و غیر پنهان یک نوع خصوصیت برای فایل‌ها و دایروکتوریها می‌باشد و با دادن خصوصیت پنهان به فایل‌های مهم می‌توان آنها را از دید مخفی کرد و خصوصیات دیگر شامل آرشیو ، خواندنی و سیستمیک می‌باشد. در سیستم عامل داس جهت تغییر خصوصیت یک فایل از دستور ATTRIB استفاده می‌شود. فایلهای پنهان +H هستند فایلهای سیستمیک +S هستند، فایلهای خواندنی +R هستند و فایلهای آرشیو +A هستند. فایلهای AHRS هر چهار خصوصیت را دارند. مثل فایلهای مهم IO.SYS و MSDOS.SYS).

نکته:

این علامت در مقابل بعضی کلمات هنگام نمایش فهرست (DIR) به معنی این است که نام مورد نظر یک دایرکتوری می‌باشد. و اگر فایل باشد در مقابل آن یک پسوند که شامل سه حرف یا کمتر است نمایش داده می‌شود. مثلاً TXT در مقابل نام فایل ALI که نشان دهنده پسوند فایل ALI می‌باشد. ضمناً دایرکتوریها هرگز پسوند ندارند.

دستور DIR سویچ‌هایی نیز دارد از جمله /O و /P و   /Eو /Sکه بعد از دستور با فاصله یا بدون فاصله نوشته می‌شود.

اگر از دستور DIR/P استفاده کنیم نتیجه بصورت صفحه به صفحه نمایش داده می‌شود و البته برای نشان دادن هر صفحه  باید یک کلید را فشار دهید تا صفحه بعد نمایش داده شود. این سویچ برای دایرکتوریهایی که درون آنها فایل‌ها و دایرکتوریهای زیادی باشد بسیار مفید است.

اگر از دستور DIR/O استفاده کنیم نتیجه بصورت مرتب شده بر اساس حروف الفبا نمایش داده می‌شود. البته دایرکتوریها را  در ابتدا و بعد فایلها را مرتب شده بر اساس حروف الفبا نمایش می‌دهد.                 SET DIRCMD=/O/P

] اگر از سوئیچ /E استفاده کنید بر اساس پسوند فایلها مرتب می‌شود.

سویچ /S جهت یافتن یک فایل در یک درایو و یا یک دایرکتوری استفاده می‌شود.

مثلاً اگر C:ABBAS ALI.TXT DIR/S/P را تایپ کنیم نتیجه آن نمایش دادن کلیه فایل های ALI.TXT در دایرکتوری ABBAS و تمام دایرکتوریهای موجود در دایرکتور ABBAS می‌باشد. سویچ /A.H.R.S برای یافتن فایلهایی که خصوصیات خواندنی، آرشیو، سیستمیک و پنهان را دارند بکار می‌رود.

WILDCARDS:

شامل دو کاراکتر * و ؟ می‌باشند که  جایگزین اسم فایل و پسوند فایل می‌شوند.

استفاده از این دو کاراکتر سبب می‌شود که داس کلمات یا حروف را نادیده بگیرد.

مثال:

DIR *.* C:Â این دستور سبب می‌شود که فهرستی از ریشه درایو C گرفته شده که شامل تمام فایل ها با هر پسوندی می‌باشد.

D:>DIR ????.??? این دستور سبب می‌شود که فهرستی از ریشه درایو D: گرفته شود که شامل تمام فایلهای چهار حرفی وکمتر با هر پسوندسه حرفی یا کمترمی‌باشد.

E:DIR/P/S *.BMP تمام فایلهای تصویری با پسوند BMP در ریشه درایو E را پیدا کرده، صفحه به صفحه نمایش می‌دهد.

D:>DIR  A??C.? این دستور تمام فایلهایی که چهار حرفی بوده ، کاراکتر اول آنها A و کاراکتر دو و سوم هر چی و کاراکتر چهارم C و فقط با پسوند یک حرفی هستند را فهرست می‌کند.

در فایل Autoexec.Bat  می‌توان دستوری داد که همیشه خروجی دایرکتوری را صفحه بندی شده و براساس ترتیب حروف الفبا فایلها باز شوند. Set dirCMD=/o/p

دستور VER :ورژن سیستم عامل  را نشان می‌دهد.

هر نرم  افزار یک ورژن یا نسخه دارد که مهم  است .

دستور  C: یا D: یا E: یا … برای تعویض درایوها بکار می‌رود.

] مثلاً با تایب C:>D: و زدن اینتر نتیجه به صورت D:> می‌باشد. یعنی از  درایو C:> به D:>  منتقل شده‌ایم .

دستور DOSKEY : (دستورخارجی )

وقتی که این دستور را در مقابل اعلان داس نوشته و اینتر بزنیم از این به بعد دستورات بعدی که به کامپیوتر می‌دهیم در حافظه کامپیوتر ضبط شده و برای اجرای مجدد کافی است که از دکمه‌های جهت دار یا فلش مانند (AROW KEY) و یا از دکمه‌های فرمان (F7,F2,…) استفاده کنیم. دکمه F7 می‌تواند لیست تمام دستوراتی را که پس از دستور DOSKEY اجرا شده است را نمایش دهد.

دستور DOSKEY را می‌توانیم در فایلی بنام AUTOEXEC.BAT نیز تعریف کنیم که پس از روشن شدن کامپیوتر در محیط داس خودبخود اجرا شود.

دستور MD:برای ایجاد یک دایرکتوری به کار می‌رود.

مثال:C:MD ALI که نتیجه آن ساختن دایرکتوری ALI در ریشه درایوC می‌باشد.

دستور / ? : این  فرمان برای کمک گرفتن از سیستم عامل جهت شناسایی دستورات.

مثال:c:>dir/? با اجرای دستور مذکور سیستم عامل داس اطلاعاتی را در مورد فرمان dir به ما می‌دهد.

همچنین c:>help dir نیز این کار را می‌کند که یک دستور خارجی است .

برای خارج شدن از محیط داس به ویندوز مراحل زیر را انجام می‌دهیم.

۱ ـ  نوشتن cd/ و زدن اینتر

۲ ـ  نوشتن win و زدن اینتر  و یا نوشتن exit و زدن اینتر

منبع:پویا پردازان نوین


تروجان چیست؟ و چگونه در مقابل آن ایمن شویم؟

در این مطلب قصد داریم راجع به شاخه ای از بدافزارها به نام «اسب تروجان» که به اختصار «تروجان» نامیده می شوند صحبت کنیم. تروجان ها بر خلاف ویروس ها، کرم ها و … توانایی تکثیر خود را ندارند. آنها بسیار شبیه نرم افزارهای مفید و کاربردی رفتار می کنند، اما در درون خود کدهای مخفی دارند که باعث دسترسی هکر سازنده تروجان به کامپیوتر هدف (کامپیوتر آلوده شده) و به دست گرفتن کنترل آن می شوند.

trojan

علت نام گذاری
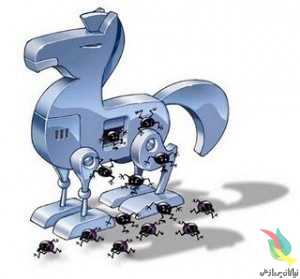
نام این بدافزارها به ماجرای تسخیر تروا توسط یونان برمی گردد، که با ساختن یک اسب چوبی و مخفی شدن درون شکم آن به شهر تروا نفوذ کرده و آن را به تصرف خود درآوردند. در این داستان اسب تروا نقش یک بدافزار را دارد و شهر تروا مانند کامپیوتر کاربری است که توسط اسب تروا آلوده می شود. به همین دلیل بعضی بکار بردن کلمه «تروجان» برای بدافزار را اشتباه و کلمه «اسب تروجان» را صحیح می دانند.

مقدمه
تروجان ها بر خلاف ویروس ها، کرم ها و … توانایی تکثیر خود را ندارند. آنها بسیار شبیه نرم افزارهای مفید و کاربردی رفتار می کنند، اما در درون خود کدهای مخفی دارند که باعث دسترسی هکر سازنده تروجان به کامپیوتر هدف (کامپیوتر آلوده شده) و به دست گرفتن کنترل آن می شوند. البته در مواردی که چند کاربر از یک کامپیوتر استفاده می کنند سطح دسترسی هکر بسته به سطح دسترسی کاربر آلوده و نوع تروجان تفاوت می کند.

اهداف و عملکرد
زمانی که هکر به کامپیوتر هدف نفوذ می کند، احتمالاً قصد انجام این اعمال را در کامپیوتر هدف داشته باشد:
استفاده از کامپیوتر به عنوان یک ابزار برای نفوذ به دیگر سیستم‌ها و شبکه ها
دزدیدن اطلاعات (مثل رمزهای عبور)
نصب نرم افزارها (مثلا یک بدافزار)
دانلود و آپلود فایل‌ها و استفاده از پهنای باند
تغییر یا حذف فایل ها
Key Logging (ثبت فعالیت هایی که کاربر انجام می دهد. برای مثال یک Key Logger می تواند تمام دکمه های صفحه کلید را که فشار می دهید به ترتیب ثبت کند و آنها را به هکر سازنده اش ارسال کند.)
دیدن صفحه نمایش کامپیوتر هدف
پر کردن فضای خالی کامپیوتر هدف

تروجان برای انجام اهداف خود نیاز به ارتباط با هکر سازنده اش دارد. البته این گونه نیست که هکر برای هر کدام از تروجان های خود دستور خاصی بدهد، بلکه می‌تواند در اینترنت جستجو کرده و کامپیوترهای آلوده را پیدا کند. سپس کنترل هر کدام را که بخواهد به دست می گیرد.

انتقال و نصب
تروجان به روش‌های زیر کامپیوتر را آلوده می کند:
۱-دانلود نرم افزارها (تروجان قسمتی از نرم افزاری است که کاربر آن را از اینترنت دانلود و نصب می کند.)
۲-سایت های دارای کدهای مخرب (مثلا زمانی که وارد یک سایت می شوید، سایت یک برنامه روی کامپیوتر اجرا می کند و تروجان را روی کامپیوتر کپی می کند.)
۳-فایل‌های ضمیمه ایمیل (Email attachments ممکن است همراه یک ایمیل فایلی باشد که اگر آن را باز کنید، تروجان منتقل شود.)
۴-استفاده از نقص های نرم افزارها ( تروجان از طریق ایرادهایی که در نرم افزارهایی مثل مرورگرهای اینترنتی، مدیا پلیرها و مسنجرها وجود دارد، به کامپیوتر کاربر نفوذ می کند.)

تروجان

در زیر راه های مقابله با موارد بالا را به ترتیب می آوریم:

۱- دانلود نرم افزارها نرم افزارهای اینترنتی به دو گروه کلی تقسیم می شوند: رایگان و پولی. زمانی که می خواهید از یک نرم افزار رایگان استفاده کنید، حتما آن را از سایت اصلی اش دانلود کنید. اگر آدرس سایت اصلی را نمی دانید، نام نرم افزار را در گوگل – یا هر موتور جستجوی دیگر – جستجو کنید و سایتی که در بالای نتایج می آید را برای دانلود برگزینید. البته معمولا آدرس آن سایت شباهت زیادی به نام نرم افزار دارد. مثلا برای دانلود آنتی ویروس «اوست» به سایت «avast.com» مراجعه کنید. ماجرا درباره نرم افزارهای پولی پیچیده تر است.

برای خرید اینترنتی این نرم افزارها به کارت اعتباری و یک حساب بانکی بین المللی نیاز است که در دسترس همگان نیست. خب برای رفع این مشکل باید نسخه کرک شده (قفل شکسته) نرم افزار را پیدا کنیم و یا به جای نرم افزار پولی از یک نرم افزار مشابه و رایگان استفاده کنیم. ما توصیه می کنیم حتی الامکان از نرم افزار جایگزین و رایگان استفاده کنید، اما برای بعضی نرم افزارها – مثل Photoshop – جایگزین مناسبی وجود ندارد و کاربران مجبور به استفاده از نسخه های کرک شده هستند.

همان طور که می دانید این کار خلاف قانون کپی رایت بوده و دقیقا از همین جا است که خطرات آغاز می شود. بسیاری از نرم افزارهای کرک شده حاوی انواع بدافزارها خصوصا تروجان هستند. این امر کاملا طبیعی است. شما خودتان را جای یک هکر بگذارید. آیا حاضرید برای رضای خدا مدت ها وقت و انرژی خود را بگذارید تا بتوانید یک نرم افزار را کرک کنید و آن را به رایگان در اختیار دیگران قرار دهید؟ مسلما نه.

هکرها در ازای نرم افزار رایگانی که در اختیار کاربران قرار می دهند، انتظار جبران دارند. بعضی از آنها فقط به نوشتن نام خود به عنوان هکرِ نرم افزار و کسب شهرت از طریق آن بسنده می کنند. اما گروهی دیگر در نسخه کرک شده یک بدافزار قرار می دهند تا اطلاعاتی را (مثلا رمزعبور حساب بانکی) از کاربران بدست بیاورند و آن را به پول تبدیل کنند.

خب پس تکلیف چیست؟ توصیه ما این است که حتی الامکان از نرم افزارهای کرک شده استفاده نکنید و اگر مجبور بودید، قبل از اینکه نرم افزار را نصب کنید، پوشه حاوی نرم افزار را با آنتی ویروس و دیگر نرم افزارهای امنیتی خود کنترل (scan) کنید. سپس نرم افزار را نصب کرده و این بار کل کامپیوتر خود را اسکن کنید. اگر در اسکن چیزی پیدا نشد که خوش به حال تان و می توانید دفعات بعد هم از همین نسخه کرک شده استفاده کنید. ولی اگر در اسکن بدافزاری پیدا شد، ضمن آنکه به آنتی ویروس می گویید که آن بدافزار را پاک کند، توصیه می شود دفعات بعد از نسخه دیگری استفاده کنید. البته اگر نرم افزارهای امنیتی شما قوی و آپدیت (به روز) باشند احتمالا خطر زیادی شما را تهدید نمی کند. یادآوری: یکی از معمول ترین فایل های آلوده به بدافزارها کی جن (Keygen) ها هستند. کی جن ها همان نرم افزارهایی هستند که برایتان رمزعبور تولید (Generate) می کنند.

۲- سایت های حاوی کدهای مخرب
خطر آلودگی از این طریق بستگی مستقیمی به عادات وبگردی تان دارد. اگر شما همیشه به یکسری سایت های شناخته شده و معتبر سر بزنید، خطر زیادی تهدیدتان نمی کند. مشکل زمانی پیش می آید که به دنبال چیزی در موتورهای جستجو می گردید. در این موارد موتور جستجو سایت هایی پیشنهاد می دهد که هیچ شناختی از آنها ندارید و ممکن است حاوی کدهای مخرب باشند.
توصیه هایی برای وبگردی امن تر:
از مرورگر فایرفاکس استفاده کنید.

اگر سرعت اینترنت خوبی دارید از حالت «گشت و گذار محرمانه» استفاده کنید. برای فعال کردن این حالت در فایرفاکس در منوی Tools روی گزینه Private Browsing Windows کلیک کنید. در پنجره بعد روی دکمه Start Private Browsing کلیک کنید. با این کار تمام Tab های فعلی فایرفاکس تان بسته می شوند و پنجره Private Browsing باز می شود. پس از گشت و گذار در اینترنت زمانی که پنجره را می بندید، تمام تاریخچه، کوکی ها و هر فایل دیگری که در زمان وبگردی محرمانه ذخیره شده است، پاک می شوند و در آخر Tab های فایرفاکس عادی تان باز می گردند.

استفاده از افزونه Noscript در فایر فاکس.

۳- ضمیمه هایی که به ایمیل ها الصاق می شوند

هیچ گاه ایمیلی که فرستنده آن را نمی شناسید باز نکنید. بلکه با خیال راحت آن را حذف کنید. اگر از جی‌میل استفاده می کنید آن ایمیل را تیک زده و روی دکمه Report Spam کلیک کنید، تا دیگر ایمیلی از این شخص برای تان نیاید.
نکته: نام فرستنده این ایمیل ها معمولا نام یک بانک معتبر است و در Subject ایمیل نوشته که شما پول فراوانی برنده شده اید و یا از یک نام زیبای زنانه استفاده شده.

۴- استفاده از نقص های نرم افزاری
برای حل این مشکل سعی کنید همیشه نرم افزارهایتان را به روز نگه دارید. خصوصا به روز رسانی های امنیتی (Security Updates) را حتما نصب کنید.

اگر به تروجان آلوده شدید
نرم افزارهای آنتی ویروس توانایی پاک کردن تروجان ها را دارند. آنها حتی می توانند قبل از نفوذ تروجان به سیستم جلوی آن را بگیرند. البته اگر از عملکرد یک تروجان آگاهی کافی داشته باشید، حتی خودتان می توانید آن را پیدا کرده و پاک کنید. البته در مورد تروجان هایی که دسترسی هکر را به سیستم فراهم می آورند، ماجرا کمی پیچیده تر است. در این موارد اگر امنیت کامپیوتر اهمیت زیادی دارد، توصیه می شود کل هارد کامپیوتر را فرمت (پاک) کنید و از ابتدا روی آن سیستم عامل و نرم افزارهای مورد نیاز را نصب کنید.

و در آخر شیوع تروجان ها

با توجه به علاقه روز افزون هکرها به مبحث کنترل کامپیوتر از راه دور، شیوع تروجان در میان بدافزارها در حال افزایش است. طبق آمار مختلف در سه ماهه آخر سال ۲۰۰۹ بین ۷۰ تا ۸۰ درصد از بدافزارهای کشف شده در سراسر دنیا تروجان بودند و این میزان در حال افزایش است. پس بهتر است آنها را جدی بگیرید.


چه ایمیل هایی رو هرگز باز نکنیم ؟

روزانه میلیون ها ایمیل خطرناک و ویروسی در شبکه جهانی رد و بدل می شود و هدف همه آنها یک چیز است. به دردسر انداختن کاربران و بالا کشیدن پول آنها و خالی کردن حساب بانکی‌شان، بخش کوچی از اهداف این نامه‌‌های الکترونیکی هستند.

البته اکثر ایمیل‌های خطرناک و ویروسی غیر منتظره هستند و معمولا کاربران را در تشخیص دچار سردرگمی می‌کنند. اما چگونه می توان ایمیل های ویروسی و آلوده را از ایمیل های درست و واقعی تشخیص داد؛

email

ایمیل‌هایی با نام های اشتباهی

در دنیای واقعی آدرس اشخاص با ذکر پلاک منزل و شماره خیابان مشخص می شود. در فضای اینترنت نیز هر کامپیوتری با اعداد منحصر به فردی که بهIPمعروف است معین می‌‌شود که به وسیله آن راحت تر می توان کاربر را پیدا کرد.

همانند دفتر تلفن که نام هر شخص با شماره مخصوصی تعیین شده و معین است. اما برای سهولت در کار این شماره هایIPبا یک نام مشخص می‌شود که با وارد کردن آن در مرورگر می‌توان به سایت موردنظر دسترسی پیدا کرد. مسلما بدون اینIPکامپیوتر نمی تواند آدرس را بیابد.در ایمیل های شخصی نیز افراد همزمان از اعداد و حروف استفاده می کنند.

اما گیرنده ایمیل تنها قادر به خواندن آدرس ایمیل هاست و نه خواندن شمارهIPآنها اما هکرها می توانند برنامه ایمیل های شما را طوری تغییر دهند که آدرس ایمیل شما با آدرس ایمیل فرد دیگر یا شرکتی مشهور یکسان شود. فرد گیرنده نیز به محض دریافت این ایمیل گمان می کند که از این فرد یا شرکت مذکور پیغامی دارد. لذا همواره مراقب باشید که حتی ایمیل های افرادی را که می شناسید را نیز با احتیاط باز کنید و قبل از آن از ارسال چنین ایمیلی از طرف آن فرد اطمینان حاصل کنید.

تجارت کثیف با ایجاد وحشت، طمع و جلب اعتماد

در بسیاری از مواقع جنایتکاران با ارسال ایمیل‌هایی با نام مقامات سیاسی و عنوان «احضاریه پلیس»‌ و نامه‌ای که در آن اتهاماتی در خصوص کالاهای تقلبی مطرح شده از دریافت کننده ایمیل درخواست می کنند که با کلیک بر روی لینک ذکر شده از جزئیات اتهام آگاه شوند.کاربری که روی لینک معرفی شده کلیک کند کامپیوتر خود را با بدافزارها آلوده کرده است.همچنین ایمیل های با عناوینی چون «شما برنده شده اید»‌ یا «حساب بانکی تان مسدود شده است»‌ و یا «اخطاریه» نیز حاوی لینک هائی با کدهای اشتباهی و پیوست های آلوده هستند.

برای خوشبینی بیش از اندازه باید بهای سنگینی بپردازید

کاربران هیچگاه نباید به سرعت روی لینک خاصی کلیک کنند و یا پیوست های آن را باز کنند. هر قدر هم عنوان ایمیل وسوسه کننده و وحشت برانگیز باشد زیرا بانک ها،‌ مراجع دولتی و رسمی و شرکت های مطرح هیچگاه از طریق ایمیل اطلاعات حساس همانند رمز کارت اعتباری و یا اطلاعاتی در خصوص حساب بانکی و یا رمز عبور شما را درخواست نمیکنند.


چگونه ایمیل اسپم را متوقف کنیم؟

new%20spam

این مقاله به شما مختصرا در مورد نحوه متوقف کردن ایمیل های اسپم توضیح می دهد. ایمیل های اسپم (هرزنامه) نه تنها مقدار قابل توجهی از فضای جهان مجازی را به خود اختصاص داده اند ، همچنین می توانند وسیله ای برای سرقت های امنیتی باشند. برای اطلاعات بیشتر در مورد تهدیدات ناشی از ایمیل های اسپم ، لطفا این مقاله را مطالعه نمایید.

آیا می دانیددر کشورهای پیشرفته فردی که ایمیل اسپم( هرزنامه ) برای شما ارسال می کند مجرم بوده و علاوه بر بلوک شدن وب سایتش باید جریمه نقدی زیادی هم برای هر ایمیلی که برای شما می فرستد پرداخت نماید ؟

ما در این مقاله قصد داریم برخی از روش های موثر در مورد چگونگی متوقف کردن ایمیل های اسپم را به شما ارائه دهیم.

چرا ایمیل های اسپم یک تهدید به حساب می آیند؟

ایمیل های اسپم گاها ممکن است ابزار خوبی برای سرقت هویت شما توسط هکرها باشند.شما با کلیک بر روی لینک موجود در این گونه ایمیل ها ، ممکن است به طور ناخواسته  برای فرستنده ی ایمیل ، این امکان را فراهم کنید که به بسیاری از اطلاعات مهم موجود در کامپیوتر شما دسترسی پیدا کند.مانند شماره Social Security،پسورد، مشخصات حساب و فایل های شخصی و غیره ، یعنی همه ی اطلاعات محرمانه ای که از آن ها استفاده می نمایید ،با استفاده از این روش تمام اطلاعات شما توسط فرد دیگری که این ایمیل را برایتان فرستاده است سرقت (سرقت هویت )می شود.

مشکل دیگر این ایمیل های اسپم این است که بعضا حاوی نرم افزارهای مخرب ،نرم افزارها جاسوس  و غیره می باشند.

شما تنها با یک کلیک ساده روی هر یک از لینک ها ی ایمیل اسپم ممکن است دانلود برخی از نرم افزارهای مخرب را در کامپیوتر خود آغاز نمایید.

بنابراین شما باید اطلاعات بیشتری در مورد حفاظت ازسیستم تان در مقابل ابزارهای تبلیغاتی مزاحم و نرم افزارهای جاسوسی بدست آورید. با استفاده از این اطلاعات، ما به شما می گوییم که در مورد این واقعیت کاملا مطمئن باشیدکه بسیاری از ایمیل های اسپم تهدیدی برای حریم خصوصی شمامی باشند.


چگونه ایمیل های ناخواسته را متوقف کنیم ؟

بسیاری از ارائه دهندگان سرویس ایمیل(یاهو ،گوگل و …) تا حد زیادی اقدامات لازم برای مسدود کردن ایمیل های اسپم را می دانند. بله ، شما باید متوجه پوشه اسپم ،در حساب ایمیل خود باشید. جایی که بسیاری از ایمیل های اسپم به صورت خودکار به آنجا منحرف می شوند. اما باز هم  شما برخی از ایمیل های اسپم را در حساب اصلی خود دریافت می نمایید. شما می توانید اقدامات زیر را انجام دهیدکه می تواند به شما در متوقف کردن ایمیل های اسپم کمک کند.

هرگز پاسخ ایمیل اسپم را ندهید

مسلما شما آن قدر باهوش هستید که هرگز به یک ایمیل اسپم پاسخ ندهید و یا روی لینک موجود در این ایمیل های ناخواسته کلیک نکنید . من به شخصه هیچ عنوان بر روی ایمیل های ناشناس کلیک نمی کنم و به سرعت آنها را Delete خواهم کرد . اما با این حال ممکن است گاهی تحت شرایطی ، این کار را انجام دهید مانند پاسخ دادن به یک ایمیل اسپم احساسی یاجواب دادن به یک سوال در ایمیل هرزنامه ای که برایتان ارسال شده است. کلیک روی ایمیل های اسپم تنها راهی است که شما به کسی که ایمیل اسپم رابرایتان ارسال کرده اجازه می دهید به سیستم تان نفوذ کند ، باید بدانید که این ایمیل ها همیشه فعال هستند. فرستندگان ایمیل اسپم همیشه حواسشان هست که آدرس ایمیلی فعال باشد تا او را طعمه قرار دهند.

مورددیگر اینکه گاهی حتی با کلیک کردن بر روی یک دکمه مانند قبول’اشتراک’ در ایمیل نیز راه برای فرستنده ایمیل اسپم باز خواهد شد تا شما را پیدا کند و بداند که آدرس ایمیل شما فعال است. پس تحت هیچ شرایطی روی ایمیل های ناشناس و مشکوک کلیک نکنید تا فرستنده ایمیل اسپم، ایمیل شما را غیر فعال تلقی نماید.

۲

استفاده از ایمیل های مختلف برای شناسه ها

با استفاده از آدرس های ایمیل مختلف ، برای مقاصد مختلف، ایده ی هوشمندانه ای است. اگر شما کسی هستید که استفاده ازسیستم خرید آنلاین را دوست دارید ، استفاده از یک آدرس ایمیل دیگربرای همه معاملاتی که از طریق اینترنت انجام میدهید روش خوبی خواهد بود. یعنی آدرس ایمیلی راکه برای کسب و کار و یا استفاده شخصی تان استفاده می کنید ، برای انجام معاملات اینترنتی مورد استفاده قرار ندهید. در این شرایط شما می توانید هر زمان که خرید آنلاین انجام میدهید، بدون نگرانی آدرس پست الکترونیکی خود را به فروشنده بدهید.

استفاده از فیلترهای هرزنامه

استفاده از فیلترهای اسپم ارائه شده توسط ارائه دهندگان خدمات پست الکترونیکی ، یکی دیگر از راه های موثر برای کاهش دریافت ایمیل های اسپم هستند. اگر چه این فیلترهای هرزنامه به طور خودکار حذف می شوند و گاهی باز هم برخی از این گونه ایمیل های اسپم را دریافت می کنید ، ولی شما می توانید ابتکار عمل به خرج داده و با مارک کردن این گونه ایمیل ها کاری کنید که بازهم این گونه ایمیل ها به عنوان اسپم به صندوق پستی بروند. کافی است که ایمیل خاصی را انتخاب کنید و آن را به عنوان اسپم علامت گذاری نمایید. به این روش شما می توانید دریافت ایمیل های اسپم را فیلتر نمایید.

این ها اطلاعات کمی در مورد نحوه متوقف کردن ایمیل های اسپم بود.

در ایالات متحده آمریکا قانونCAN – SPAM وجود دارد ، این قانون چیزی است که حاکم بر تمام دادرسی هایی مربوط به سازمان های اسپم است. به امید روزی که در کشور ما نیز این قانون جزئی از قوانین حاکم بر این صنعت شود هر چند با توجه به رشد روز افزون تجارت آنلاین در ایران این روز زیاد دیر نیست.

منبع:http://www.amoozesh-computer.ir/computer-traning-pro/how-to-stop-email-spam