چگونه به icloud دسترسی پیدا کنیم؟

کاربران اپل می توانند به این سرویس ابری، بدون مراجعه به سایت icloud و استفاده از مرورگر، به اطلاعات ذخیره شده در icloud خود دسترسی داشته باشند.

فضای ابری محیطی است که کاربران می توانند فایل ها و اطلاعات خود را در آن نگهداری کنند و در هر کجای دنیا که به اینترنت متصل شوند به اطلاعات خود دسترسی خواهند داشت.

شرکت های زیادی این سرویس را به کاربران ارائه می دهند. شرکت اپل هم این سرویس را با نام iCloud در اختیار مشترکین خود قرار می دهد. کاربران محصولات شرکت اپل می توانند با ثبت نام در این فضای ابری، به ۵ گیگا بایت فضای رایگان دسترسی داشته باشند که در صورت نیاز به فضای بیشتر می توانند آن را خریداری کنند.

برای دسترسی به فضای ابری شرکت اپل، کاربران باید وارد سایت icloud شوند. اپل این امکان را طوری در اختیار مشترکین خود قرار داده است که بتوانند از رایانه خود به صورت مستقیم به iCloud دسترسی پیدا کنند.

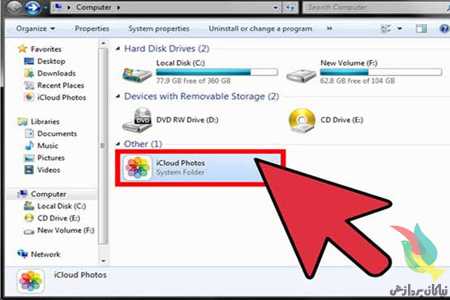
۱- به صفحه کنترل پنل iCloud

co5434

آموزش استفاده از سرویس icloud

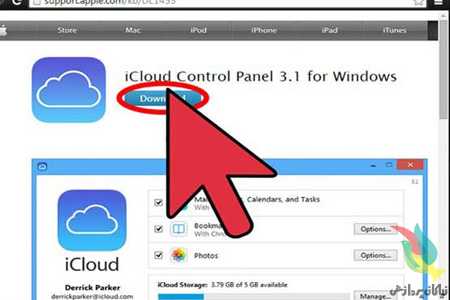
مرور گر خود را باز کنید و به آدرس www.icloud.com/icloudcontrolpanel مراجعه کنید که برنامه icloud را دانلود کنید.

۲- کنترل پنل iCloud را نصب کنید

co5435

فضای ابری محیطی است که کاربران می توانند اطلاعات خود را در آن نگهداری کنند.

بر روی فایل دانلود شده کلیک کنید و مراحل نصب شروع شود. مرحله به مرحله نصب را پیش ببرید و در پایان Shortcut برنامه را در Desktop خود خواهید دید.

۳-iCloud رافعال کنید

co5436

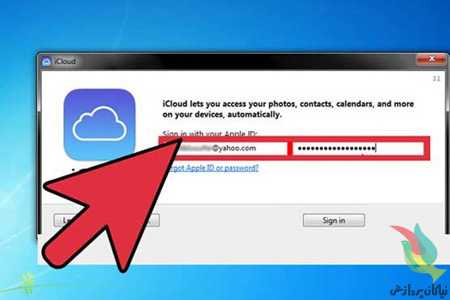
بر روی آیکون برنامه در Start Menu یا Desktop رایانه خود کلیک کرده و آن را باز کنید. در پنجره نمایان شده، نام کاربری و کلمه عبور خود را وارد کنید.

پس از اینکه در iCloud نام کاربری و رمز عبور خود را وارد کردید،‌می توانید به اطلاعات ذخیره شده در iCloud خود دسترسی داشته باشید. کافیست برنامه نصب شده را اجرا کنید تا عکس ها، شماره های تماس و دیگر اطلاعات خود را که در سرویس ابر اپل ذخیره کرده اید را ببینید.

منبع:beytoote


مودم ها هم ویروسی می شوند؟

امنیت در همه چیز مهم ترین اصل است امنیت مودم ها و دسترسی های به نت نیز از این قضیه مستثنی نیست هکر ها هم خدا خیرشان بدهد علاقه وافری به استفاده از حفره های امنیتی و اشکالات بوجود آمده تولید کنندگان است که می تواند میلیون ها کاربر را تحت اشعاع قرار دهد

امنیت در همه چیز مهم ترین اصل است. امنیت مودم ها و دسترسی های به نت نیز از این قضیه مستثنی نیست. هکر ها هم خدا خیرشان بدهد علاقه وافری به استفاده از حفره های امنیتی و اشکالات بوجود آمده تولید کنندگان است که می تواند میلیون ها کاربر را تحت اشعاع قرار دهد. اکنون نیز کافی است با پستی دیگر از برسام همراه باشید تا از امنیت مودم یا روتر خود اطمینان کامل پیدا کنید.

تجارت مودم و ساخت آن، دست کمی از تجارت تلفن های اندروید نیست! سازندگان این وسایل ارتباطی، تعداد زیادی از دستگاه های مختلف را تولید کرده و همینطور به ارائه آپدیت های جدید نیز اهمیتی نمی دهند که کاربران را نسبت به حمله آسیب پذیر تر می کنند.

چگونه از نیمه تاریک روتر خود مطلع شویم؟

تغییر تنظیمات سرور DNS راهی است که هکر ها برای تغییر مسیر به یک دی ان اس مخرب از آن استفاده می کنند. هنگامی که به یک سایت متصل می شوید – برای مثال سایت بانکی تان – دی ان اس تغییر یافته شما را به یک سایت مخرب و سوء استفاده کننده به جای سایت اصلی راهنمایی می کند. البته این اتفاق معمولا رخ نمی دهد و بعضی اوقات دی ان اس قادر به پاسخگویی نیست و شما را به سایت اصلی توسط پوشش دهنده اینترنت خودتان راهنمایی می کنند. به طور معمول درخواست های دی ان اس کند نشانه ای از داشتن چنین مشکلی است.

البته دچار شدن به چنین مشکلی بسیار واضح است و سایت های مخرب هیچ گاه از اتصالات و امنیت HTTPS استفاده نخواهند کرد.

البته هکر ها (حمله کنندگان اطلاعاتی) از تبلیغات ورودی، نتایج جستجوی تغییر یافته یا تلاش برای نصب فایل های دانلود شده نیز استفاده می کنند.

بیشترین حملات از طریق فایل های مخرب جای سازی شده جاوا اسکریپت در یک سایت می باشد. پس از این که کد جاوا اسکریپت بر یک دستگاه متصل به سیستم وای فای شما اجرا می شود، این کد توانایی دسترسی به اینترفیس را خواهد داشت که تنها در شبکه شما موجود است.

البته در این میان، بعضی از مودم ها دارای یک اینترفیس مدیریت از راه دور هستند که با یوزر و پسورد پیشفرض همراه می شود. برخی از روبات ها می توانند این مودم ها را پیدا کرده و به آن ها دسترسی پیدا کنند. البته داستان به همین جا ختم نمی شود و می توانند تنظیمات دیگری را نیز درگیر کنند از جمله UPnP

asus-rt-ac3200-router-9500

نحوه بررسی

یکی از علائم شایع حمله به دی ان اس، مشاهده تغییر در سرور آن می باشد. در این مورد، باید به اینترفیس مبتنی بر وب مودم تان رفته و تنظیمات سرور دی ان اس را بررسی نمایید. معمولا در این مورد در صورتی که خودتان تغییری ایجاد نکرده باشید، نحوه دی ان اس به صورت منوال یا دستی خواهد بود و شبیه به ۰٫۰٫۰٫۰ می باشد.

از بین بردن و محافظت بیشتر اگر احیانا با تغییر در دی ان اس مواجه شدید، باید به تنظیمات مودم رفته، ابتدا آن را روی حالت آتوماتیک تنظیم نمایید و سپس آن را با روش های زیر ایمن تر نمایید:

۱) نصب آپدیت های فریم ویر؛ برای اطمینان از نصب آخرین آپدیت کافی است به سایت تولید کننده و یا پوشش دهنده اینترنت خود مراجعه نمایید.

۲) غیر فعال سازی امکان دسترسی از راه دور؛ با رفتن به صفحه مدیریت وب مودم، این امکان را نیز غیرفعال نمایید.

۳) گذرواژه خود را تغییر دهید؛ گذرواژه خود را به کلمه ها و اعدادی تغییر دهید که قابل حدس نباشند.

۴) UPnPرا تغییر دهید؛ حتی اگر این قابلیت آسیب پذیر هم نباشد، تکه ای از برنامه های مخرب موجود در شبکه داخلی شما می تواند از آن سوء استفاده نموده و دی ان اس شما را تغییر دهد زیرا هر درخواستی که از طرف شبکه لوکال شما باشد را می پذیرد.

منبع:www.aftabir.com


پس از مرگ، چه بر سر اطلاعات آنلاین افراد می‌آید؟

آیا از خود پرسیده‌اید هنگامی که فردی می‌میرد، چه اتفاقی برای حساب‌های بانکی، حساب ای‌میل و پروفایل‌های او در شبکه‌های اجتماعی می‌افتد؟

دیوید ایگلمن، نویسنده و عصب‌شنای مشهور یک داستان کوتاه به نام «کلید مرگ» دارد که در مجموعه داستان‌های او به نام «مجموع» منتشر شده است. او در این داستان به زندگی آنلاین افراد پس از مرگ آنها می‌پردازد. در بخشی از این داستان آمده است: «در ابتدای دوران کامپیوتر، افراد در حالی می‌مردند که پسوردهایشان را فقط خودشان می‌دانستند و پس از مرگشان هیچ کسی نمی‌توانست به فایل‌هایشان دسترسی داشته باشد. گاهی ممکن بود این فایل‌ها برای یک شرکت ارزشی حیاتی داشته باشند؛ در این حالت شرکت به بحران برمی‌خورد. به همین دلیل بود که برنامه‌نویسان کلید مرگ را اختراع کردند.»

ایگلمن سپس درباره این کلید خیالی توضیح می‌دهد: «کلید مرگ به این نحو کار می‌کند که کامپیوتر هر هفته یک بار به کاربر می‌گوید رمز عبورش وارد کند تا مطمئن شود که او زنده است. وقتی برای چند هفته کاربر این رمز را وارد نکند، کامپیوتر به این نتیجه می‌رسد که او از دنیا رفته است و سپس پسورد او را به فرد دیگری می‌دهد که نفر اول تعیین کرده است. به این ترتیب، افراد از کلید مرگ استفاده می‌کنند تا شماره حساب‌ها و رمز عبورهای خود را به ورثه منتقل کنند، آخرین پیام خود را به بازماندگان بدهند و اسرار ناگفته خود را فاش سازند.»

ایگلمن در داستان خود نوشته که از این کلیدهای مرگ می‌توان استفاده کرد تا پس از مرگ افراد، آنها باز هم برای بازماندگانشان پیام‌های تبریک بفرستند یا زمانی که فرزندانشان به سن بلوغ رسیدند، دارایی‌های پدر و مادر متوفی‌شان پس از سال‌ها به آنها ارث برسد. او پا را فراتر از این گذاشت و دنیایی را به تصویر کشید که در آن افراد پس از مرگ همچنان به ای‌میل‌ها پاسخ می‌دهند و جامعه‌ای مجازی از مردگان به وجود آورده‌اند.

شاید برایتان جالب باشد بدانید که داستان ایگلمن، بیشتر از آن که خیال‌پردازی باشد به واقعیت نزدیک است! اکنون شرکت‌های بسیاری هستند که کنترل میراث مجازی افراد را در دست می‌گیرند؛ این میراث می‌تواند شامل چیزهای زیادی شود: از پروفایل آنها در شبکه‌های اجتماعی و گالری‌های عکس‌های آنلاین تا رمز عبور حساب‌های بانکی.

سایت‌های یادبود زیادی در اینترنت به وجود آمده‌اند. در سایتی مانند www.respectance.com سنگ قبرهای آنلاین وجود دارند و می‌توانید برای افراد از دنیا رفته، یک شمع مجازی روشن کنید. افرادی که می‌خواهند پس از مرگشان در این سایت برایشان صفحه یادبود ایجاد شود، باید به ازای هر سال یادبود ۳۰ دلار پیشاپیش بپردازند. سایت‌های بسیار دیگری هم در این زمینه وجود دارند.

یکی از این سایت‌ها را خود ایگلمن به نام www.deathswitch.com ساخته است. می‌توان به صورت رایگان در این سایت عضو شد. در این حالت، هر چند وقت یک بار یک ای‌میل برای اعضا می‌آید و در آن از آنها خواسته می‌شود روی یک لینک کلیک کنند. اگر آنها این کار را برای مدتی طولانی انجام ندهند، سایت فرد را مرده می‌پندارد و برای لیست افرادی که فرد در زمان حیات ساخته بود یک ای‌میل می‌فرستد و خبر مرگ او را به آنها می‌دهد. این سایت امکان این را می‌دهد که در این ای‌میل‌ها، پسوردهای افراد درگذشته هم به دست افرادی برسد که خود فرد تعیین کرده بود.

اگر فردی بمیرد، سایت‌های شبکه‌های اجتماعی به راحتی پسورد او را در اختیار بستگانش نخواهند گذاشت، چرا که ممکن است اطلاعات شخصی فرد در پروفایل او باشد و نخواهد که پس از مرگش، فرد دیگری از این اطلاعات باخبر شود. یا ممکن است ای‌میل‌هایی داشته باشد که بخواهد حتی پس از این که از دنیا رفت هم کسی آنها را نخواند.

بیش از یک میلیارد نفر در دنیا به اینترنت متصل هستند و به این ترتیب، سرنوشت دارایی‌های دیجیتال آنها یکی از دغدغه‌های امروز به شمار می‌رود. مقالات آکادمیک بسیاری در این باره نوشته شده و وکلا دارند درباره قوانین مربوط تحقیق می‌کنند تا مشخص شود پس از مرگ افراد، چه اتفاقی برای میراث دیجیتال آنها بیفتد.

سه رویکرد به مرگ کاربران

Google

اگر یک کاربر گوگل بمیرد، این شرکت ای‌میل او را به سادگی در اختیار نزدیک‌ترین فرد به او نخواهد گذاشت. کمپانی اصرار دارد که اسناد بسیاری را دریافت کند، از جمله گواهی مرگ و مدرکی که نشان دهد فرد راضی بوده که ای‌میل او به آن فرد برسد. تقریبا یک ماه طول می‌کشد تا اسناد بررسی شود و کنترل ای‌میل به وارث برسد.

Google-Logo


Yahoo!

یاهو می‌گوید که اگر اعضای خانواده فرد درگذشته درخواست بدهند، اکانت ای‌میل او را خواهد بست. با این حال این شرکت اجازه دسترسی به ای‌میل فرد را به بازماندگان نخواهد داد. البته اگر فرد درگذشته پیش از مرگ پسورد خود را به افراد مورد اعتمادش داده باشد، یاهو دسترسی آنها به ای‌میل او را نخواهد بست.

Soho-Media-Solutions-and-Yahoo-Canada-to-Deliver-Display-Ads-Cued-by-Real-Time-Events

MySpace

اگر بازماندگان، پسورد فرد درگذشته را در اختیار نداشته باشند، به سختی خواهند توانست به پروفایل او در MySpace دسترسی یابند. این شرکت هرگز یک پروفایل را به دلیل غیرفعال بودن در مدتی طولانی نمی‌بندد. اما با این حال، اگر افراد تمایل داشته باشند می‌توانند به این سایت درخواست بدهند که پروفایل فرد درگذشته پاک شود. در این حالت آنها باید گواهی مرگ، گواهی تولد و نامه وکالت را به این شرکت بدهند تا بتوانند این کار را انجام دهند. همچنین اگر ثابت شود که فرد درخواست کرده پسورد او به یکی از بازماندگان داده شود، این کار پس از انجام مراحل قانونی انجام می‌شود، هر چند که پسورد او تغییر یافته و کلمه عبور جدیدی برای او مشخص می‌شود و به فردی که از نظر قانونی وارث پروفایل است داده می‌شود.

myspace


نبرد با شرکت‌ها

وقتی مادربزرگ جرمی تومن درگذشت، او به فکر این افتاد که در صورت مرگ خودش چه خواهد شد. تومن که یک طراح وب است می‌گوید: «مادر بزرگ من مرتبا به هات‌میل سر می‌زد. هنگامی که او دنیا را ترک کرد، هیچ کدام از اعضای خانواده نمی‌دانستیم رمز عبورش چیست تا بتوانیم به اکانت ای‌میل او دسترسی داشته باشیم. ما وارد دعوای حقوقی بسیار بزرگی با شرکت مایکروسافت – مالک هات‌میل – شدیم و سرانجام هم در گرفتن رمز عبور او ناکام ماندیم. حالا از خودم می‌پرسم پس از مرگ من چه اتفاقی برای دارایی‌های آنلاین من خواهد افتاد؟ مساله فقط این نیست که به همسرم پسوردهایم را بدهم، مساله این است که من دارایی‌های دیجیتال بسیاری دارم که برخی از آنها برای شرکتی که برایش کار می‌کنم اهمیت فوق‌العاده‌ای دارد و همسرم حتی نمی‌داند کجا به دنبالشان بگردد.»

یکی از سخنگوهای شرکت یاهو در این باره می‌گوید: «ارتباطات ای‌میلی محتوایی خصوصی و محرمانه است و ما نمی‌توانیم این اطلاعات بسیار شخصی را بدون رضایت فرد به افراد دیگری منتقل کنیم.» هنگامی که یک آدرس ای‌میل در یاهو به نام خود ثبت می‌کنید، این شرکت در بخش شرایط اعلام می‌کند که محتوای ای‌میل شما قابل جابجایی نیست. این کار به دلیل این انجام می‌شود که خیال کاربران از بابت حفظ حریم شخصی‌شان راحت باشد.

شرایط معکوس

البته گاهی هم شرایط برعکس است. مثلا پس از مرگ غیرمنتظره ویلیام برنیستر، روزنامه‌نگار مشهور در سال گذشته، استفانی خواهر او از کمپانی فیس‌بوک خواست که پروفایل او را پاک کند. او این درخواست را به دلایل امنیتی داشت، چرا که اطلاعاتی که ویلیام روی فیس‌بوک گذاشته بود می‌توانست باعث شود تبهکاران بتوانند هویت او را بدزدند. او همچنین می‌گفت که افراد غریبه مرتبا به فرد درگذشته ای‌میل می‌دهند و به شماره تلفن او زنگ می‌زنند و این باعث ناراحتی شدید او شده است.

فیس‌بوک صفحه شخصی او را به صفحه یادبود تبدیل کرد. در این حالت، اطلاعات شخصی فرد از صفحه‌اش پاک می‌شود و تنها دوستان او می‌توانند پروفایلش را ببینند. دیوار پروفایل پاک نمی‌شود تا دوستان بتوانند پیام‌های یادبود خود را روی آن قرار دهند. صفحات افراد در حالی به حالت یادبود می‌رود که یکی از اعضای خانواده آنها یا یکی از دوستان آنها گواهی مرگشان را ارسال کند.

ذخیره آنلاین اطلاعات مهم

جرمی تومن با بهره‌گیری از تجربه‌ای که داشت، یک کمپانی به نام Legacy Locker بنا نهاد. این شرکت به افراد اجازه می‌دهد پسوردهایشان را به صورت آنلاین ذخیره کنند. در این حالت اگر فردی بمیرد، بستگان او می‌توانند با ارسال مدارکی که نشان از مرگ او داشته باشد این اطلاعات را دریافت کنند. این کار راه حلی آسان به نظر می‌رسد، اما مشکلات بزرگی نیز دارد. مثلا چطور می‌توانید به یک شرکت اعتماد کنید و اطلاعات بسیار مهم خود را یک‌جا در اختیارش قرار دهید؟ یا این که چطور می‌توانید مطمئن شوید سایت پس از مرگ کاربران همچنان به فعالیت خود ادامه می‌دهد؟

باب استیوارت، موسس شرکت VitalLock که با نام «بانک سوییس داده‌ها» هم شناخته می‌شود در این باره می‌گوید: «ما از رمزگذاری‌های بسیار قدرتمندی استفاده می‌کنیم. این کار در سمت کاربر انجام می‌شود و به همین دلیل داده‌ها حتی در مسیر انتقال به سرورهای ما هم قابل خوانده شدن نیستند.»

اما اگر چنین شرکت‌هایی ورشکسته شوند یا توسط شرکتی دیگر خریداری شوند چه می‌شود؟ چنین اتفاقی افتاده و بعضی از سایت‌هایی که قرار بود خدمات پس از مرگ ارائه دهند، خودشان به مرگ دچار شدند. با این حال، دو شرکت VitalLock و iForem که خدمات مشابهی ارائه می‌کند از روش خاصی استفاده می‌کنند. استیون پیرالدی، موسس شرکت iForem می‌گوید: «ما ۳۰ درصد از درآمدهایمان از هر فروش را به یک صندوق کاملا مستقل منتقل می‌کنیم تا مطمئن شویم که به مشکل مالی برنخواهیم خورد. همچنین از فناوری‌های ساده و استانداردهای باز استفاده می‌کنیم تا با انقراض فناوری‌ها، در آینده دچار مشکل نشویم.»

اثبات مرگ

مزیت بزرگ داشتن یک سرویس تحت وب این است که به هر فردی در دنیا می‌توانید سرویس بدهید. اما نکته منفی آن این است که چطور می‌توانید از مرگ یک نفر مطمئن شوید؟ شاید بتوان از چنین سرویس‌هایی سوء استفاده کرد و این کار می‌تواند تبعات فاجعه‌باری به همراه داشته باشد. استیوارت می‌گوید بستگان افراد درگذشته یا مامور اجرای وصیت‌نامه او باید اسنادی مانند گواهی تولد، گواهی مرگ و سند وکالت را به صورت فیزیکی به شرکت VitalLock بفرستند تا از مرگ فرد اطمینان حاصل شود؛ این یعنی بازگشت به همان نقطه اول، یعنی جایی که بستگان فرد درگذشته با اضطراب به دنبال این هستند که شرکت را مجاب کنند که فرد درگذشته است.

در هر حال، استیوارت می‌گوید شرکتش قصد دارد راه حل دیگری را در پیش بگیرد. طبق این راه حل، شرکت او به افراد ای‌میل می‌زند و اگر آنها پاسخ ندادند، به گروهی از معتمدان فرد (که خود او لیست آنها را تهیه کرده) ای‌میل می‌زند و از آنها می‌خواهد بگویند که آیا فرد مرده است یا نه. نتیجه آرای معتمدان نشان‌دهنده این خواهد بود که آیا به راستی این اتفاق افتاده است یا نه. البته خود فرد می‌تواند مشخص کند که آیا رأی مثبت تمامی معتمدان لازم است یا این که اگر اکثریت آنها رأی به مرگ او دادند کافی است.

اما پس از مرگ این سایت‌ها چه خدماتی ارائه می‌دهند؟ شرکت iForem حتی سال‌ها پس از مرگ فرد هم در تاریخ‌هایی خاص پیام‌هایی از طرف او می‌فرستد. مثلا، افراد می‌توانند هر سال در روز تولد همسر و فرزندانشان برای آنها کارت تبریک بفرستند و به آنها بگویند که چقدر دوستشان داشته‌اند. آنها می‌توانند سال‌ها پس از مرگشان، فارغ‌التحصیل شدن فرزندشان را تبریک گفته و به او بگویند چقدر دوست داشتند در آن هنگام می‌توانستند پیشش باشند. پیرالدی می‌گوید: «تصور کنید این سرویس چقدر می‌تواند تسلی‌بخش باشد. اگر فرض کنید یک خواهر دارید که در استرالیا زندگی می‌کند و تنها ارتباط شما با او کارت تبریکی است که به مناسبت کریسمس برایتان می‌فرستد، اگر این کار پس از مرگ او هم ادامه پیدا کند برای شما به نظر می‌رسد که انگار او نمرده است. البته، یک خط باریک بین تسلی خاطر بازماندگان و عصبانی کردن آنها وجود دارد، خطی که نباید از آن عبور کرد.»

شرکتی که شکست خورد

در سال ۲۰۰۴ بود که ظفر مجید، مدیر شرکت مشاوره‌ای Alphatalk یک سرویس به نام MyLastEmail.com به راه انداخت. در صورتی که کاربران این سرویس می‌مردند و گواهی مرگ آنها هم ارائه می‌شد، شرکت ای‌میل‌هایی به افرادی که کاربر در نظر گرفته بود می‌فرستاد و اطلاعاتی نظیر پسورد ای‌میل و رمز عبور حساب بانکی آنها را برای این افراد ارسال می‌کرد.

مجید می‌گوید تقاضای کمی برای سرویس او وجود داشت، چرا که شبکه‌های اجتماعی خدمات مشابه را به شکل رایگان ارائه می‌دادند و MyLastEmail که از کاربران پول می‌گرفت آینده چندان درخشانی پیش رو نداشت.

به همین دلیل بود که مجید کار روی سایت را متوقف کرد و سایت او در وضعیتی برزخی است. او می‌گوید: «هنوز به این ایده اعتقاد دارم، اما به نظر می‌رسد نمی‌توان کسب و کار خوبی از این طریق به راه انداخت.»

برای مجید بسیار مهم بود که خدمات او از نظر مالی به مشکل برنخورد: «اگر این اتفاق بیفتد چطور می‌توانید تضمین کنید که سایت شما مثلا ۲۵ سال بعد هم کار کند؟»

او همچنین نگران امنیت است: «باید به شدت به یک شرکت اعتماد داشته باشید تا تمام اطلاعات مهم و حیاتی خود را به آن بسپارید.» اخیرا شرکت T-Mobile UK دچار یک رسوایی بزرگ شد، چرا که برخی از کارکنان فاسد آن، ‌اطلاعات مشتری‌ها را به رقیبان می‌فروختند. اگر این اتفاق برای MyLastEmail یا سرویس‌های مشابه روی دهد چه؟

منبع:computernews.ir


عادات‌ نادرست کاربران کامپیوتر

۱ـ عدم نصب ابزارهای امنیتی

تصور داشتن یک زندگی مجازی آرام بدون استفاده از ابزارهای امنیتی به منظور شناسایی و حذف انواع بدافزارها عملا دور از انتظار است. امنیت تنها در اطلاع دقیق از محتویات لینک‌ها و باز نکردن ایمیل‌های ناشناس خلاصه نمی‌شود. این روزها در امان ماندن از انواع بدافزارها و تکنیک‌های پیشرفته نفوذ و دسترسی امن به اطلاعات، بدون استفاده از مجموعه‌ای حرفه‌ای از ابزارهای امنیتی عملا غیرممکن است.

بعضی از کاربران با دلایلی غیرمنطقی مثل کند شدن سرعت کامپیوتر هنگام نصب ضدویروس و کندی سرعت اینترنت در صورت فعال بودن فایروال، باورهای اشتباه خود در زمینه عدم استفاده از ابزارهای امنیتی را توجیه کرده و حتی دیگران را هم به این کار تشویق می‌کنند.

در حالی که این دسته از کاربران باید عواقب عدم استفاده از ابزارهای امنیتی را تصور کرده و بعد تصمیم به نصب یا عدم نصب آنها بگیرند. برای مثال شاید نصب یک ضدویروس موجب کندی نامحسوس و قابل تحمل کامپیوتر شود، اما بهتر است ساعات‌ مدیدی که صرف نصب مجدد ویندوز و درایورها به دلیل آسیب دیدن فایل‌های سیستم‌عامل از سوی بدافزارها می‌شود را هم در نظر داشت.

ضمنا بهتر است از نصب نسخه‌های مجانی ضدویروس یا فایروال شرکت‌های غیرمعتبر بپرهیزید؛ این گونه ابزارها به جای محافظت از اطلاعات اقدام به سرقت آنها می‌کنند!

۲ـ عدم پشتیبان‌گیری از اطلاعات

پشیمانی برای آن دسته از کاربران تنبل که از اطلاعات خود پشتیبان تهیه نمی‌کنند، سودی نخواهد داشت. این کاربران با بهانه‌های بی‌پایه و اساس، اطلاعات را در معرض خطرهای جبران‌ناپذیر قرار می‌دهند. ضمنا از کار افتادگی‌هارددیسک امری اجتناب‌ناپذیر است! بهتر است با شیوه‌های گوناگون پیشتیبان‌گیری آشنا شده و از نرم‌افزارهای حرفه‌ای این حوزه که نیازی به دخالت شما نداشته و کار را به صورت خودکار انجام می‌دهند، استفاده نمایید. همچنین بهتر است فایل‌های پشتیبان را روی ‌هارددیسک اکسترنال قرار دهید.

۳ـ عدم پشتیبان‌گیری آنلاین

یکی از بهترین و امن‌ترین روش‌های موجود برای ذخیره‌سازی کاملا امن اطلاعات، ارسال آنها به فضای ابرهاست. سرویس Live شرکت مایکروسافت ۲۵ گیگابایت فضای کاملا مجانی در اختیار کاربران قرار داده و امکان آپلود انواع فایل‌های حجیم را میسر کرده است. البته در Gmail گوگل هم تقریبا ۸ گیگابایت فضا در اختیار دارید. با استفاده از نرم‌افزارهایی مثل Gmail Drive یا SkyDrive Explorer می‌توان این فضاهای رایگان ابری را در قالب درایو به ویندوز اضافه کرد و با استفاده از قابلیت کشیدن و رها کردن (Drag & Drop) اقدام به پشتیبان‌گیری از داده‌های مهم نمود.

البته این راه حل فقط برای کاربران مرفه (از نوع بی‌درد) است که اینترنت پرسرعت دارند و می‌توانند به راحتی فایل‌ها را آپلود و دانلود کنند!

۴ـ پاسخ به هرزنامه‌های تبلیغاتی

یکی از دلایل مهمی‌که  اسپمرها را تشویق به ادامه کار می‌کند، کلیک کاربران روی لینک‌های موجود در هرزنامه‌های تبلیغاتی و حتی پاسخ به این گونه ایمیل‌هاست. بله اسپمرها کلیک روی لینک‌های Remove me یا Unsubscribe me (به منظور حذف از لیست ارسال) را پاسخی از سوی کاربران محسوب کرده، از فعال بودن آن آدرس ایمیل مطمئن شده و سیل هرزنامه‌ها را با شدتی بیشتر به سوی کاربر هدایت می‌کنند.

در صورتی که پیام تبلیغاتی از سوی یک شرکت معتبر ارسال شده باشد، کلیک روی چنین گزینه‌هایی خطرناک نیست؛ البته فراموش نکنید که این روزها با حرفه‌ای‌تر شدن خرابکاران، جعل آدرس ایمیل شرکت‌های معتبر هم کار سختی نبوده و بهتر است در این گونه موارد نیز ‌جوانب احتیاط را در نظر داشته باشید.

۵ـ حمل دستگاه‌های روشن

حمل نوت‌بوک روشن از اتاق خواب تا نشیمن ایرادی ندارد، اما جابه‌جایی آن مثلا از اداره تا منزل، پیاده‌روی طولانی، هنگام بالارفتن از پله‌ها و … بسیار خطرناک بوده و امکان وارد آمدن صدمات جدی به دستگاه وجود دارد. در چنین مواقعی که ‌هارددیسک در حال چرخش است، امکان از کار افتادگی آن در هر لحظه وجود دارد.

از این رو توصیه می‌کنیم هنگام جابه‌جایی، نوت‌بوک یا نت‌بوک، آن را خاموش کنید، مگر اینکه مدل مورد استفاده از نمونه‌های مقاوم در برابر ضربه و تکان‌های شدید باشد. ضمنا ریسک افتادن دستگاه از دست را هم نباید فراموش کرد. در این گونه مواقع بهتر است از حالت Hibernate که در آن، محیط کار ذخیره می‌شود، استفاده نمود. دقت داشته باشید در حالت Sleep هر لحظه امکان روشن شدن اتفاقی وجود دارد.

۶ـ  نوت‌بوک در رختخواب!

استفاده از نوت‌بوک در رختخواب اشکالی ندارد، اما پرز و کرک بالش و لحاف و … موجب گرفتگی پورت‌ها یا بسته شدن منافذ تهویه دستگاه و در نتیجه گرم شدن و در نهایت خرابی دستگاه خواهد شد. برای رفع این مشکل بهتر است از میز نوت‌بوک به منظور حفظ جریان هوا بین نوت‌بوک و سطوح پرزدار و همچنین خنک‌سازی دستگاه توسط فن استفاده کنید. فراموش نکنید که استفاده از نوت‌بوک در حالت درازکش یا دیگر وضعیت‌های بدنی نامطلوب، اثرات سو روی سلامت شما خواهد داشت.

۷ـ چاپ همه چیز

در صورت وجود نسخه دیجیتال یک سند چه نیازی به چاپ نسخه کاغذی وجود دارد؟ گاهی اوقات مطالب یک وب‌سایت نظرتان را جلب کرده و برای مطالعه بهتر آن را در قالب Word تنظیم و چاپ می‌کنید. بهتر نیست چنین سندی را تبدیل به فایل PDF کنید و به راحتی آن را در کامپیوتر یا حتی گوشی همراه مطالعه کنید. ضمنا چاپ کمتر، برابر با قطع کمتر درختان و ایفای نقشی هر چند جزیی در نجات کره زمین است.

g_-_-x-_-_-_24273x20110407225026_3

۸ـ اظهار نظرهای آنلاین

در آغاز یک روز کاری بعد از نشتن پشت میز در اداره، برگه اخراج را روبروی خود خواهید دید و متوجه از دست رفتن شغل محبوب تان خواهید شد. اگر چه باور این مسئله تا حدودی سخت است اما امکان چنین اتفاقی دور از ذهن نیست. شاید یکی از اظهارنظرهای (کامنت‌های) قدیمی‌شما در مورد عملکرد یکی از همکاران که هم اکنون رئیس شرکت شده، علت اخراج شدن تان باشد.

البته بعید نیست در وب سایت یا وبلاگ شخصی خود، یا در نظرات شبکه‌های اجتماعی از شرکت به خاطر بی‌کفایتی مدیران و کارکنان هم گله کرده باشید. حال یکی از مسئولان یا کارکنان بانفوذ با مشاهده چنین اظهارنظرهایی که حتی آنها را با نام مستعار منتشر کرده‌اید، موجبات بیکار شدن‌تان را فراهم کرده است؛ پس حتی نام مستعار (نام کاربری در وب سایت‌ها) خود را نزد همکاران فاش نکنید.

امروزه مسئولان با یک جستجوی ساده نام و نام خانوادگی، آدرس ایمیل یا نام مستعار، قادر به مشاهده نظرات شما در اینترنت هستند. بهتر است جوانب احتیاط را رعایت کرده و از اظهارنظرهای بی‌مورد در فضای وب خودداری نمایید.

۹ـ رها کردن نوت‌بوک در خودرو

سارقان زیادی منتظر سرک کشیدن به درون خودروهای پارک شده هستند تا در صورت وجود چیزی با ارزش، دست به کار ‌شوند. اگر نوت‌بوک خود را اغلب در خودرو به همراه دارید، باید احتیاط زیادی به خرج دهید. بهتر است هنگام پیاده شدن از خودرو نوت‌بوک را نیز با خود بردارید.

ضمنا استفاده از ابزارهایی موسوم به قفل سفر یا Travel Lock هم بد نیست. قفل سفر که نمونه‌های مختلفی دارد، به نوت‌بوک متصل شده و در صورت جدا شدن صدایی ناهنجار و بسیار بلند پخش می‌کند. ضمنا در ویندوز۷ و ویستا نیز با استفاده از ویژگی Bitlocker می‌توان کار رمزنگاری اطلاعات روی ‌هارددیسک را به منظور عدم دسترسی دیگران به آنها انجام داد.

۱۰ـ عدم داشتن آدرس ایمیل اضافه

کاربران حرفه‌ای چندین آدرس ایمیل داشته و از هر کدام برای مقاصدی خاص استفاده می‌کنند. برای مثال آدرس ایمیل شخصی، در اختیار دوستان درجه یک و افراد خانواده قرار گرفته و آدرس ایمیل کاری را برای مکاتبات کاری در نظر می‌گیرند.

بهتر است آدرس شخصی را در اختیار خبرنامه‌ها، سرویس‌های وب و … قرار ندهید، چرا که پیام‌های تبلیغاتی یا اطلاع‌رسانی‌های این گونه سایت‌ها شما را کلافه خواهند کرد. برای ثبت‌نام در بعضی سایت‌ها و استفاده از امکاناتی مثل دسترسی به لینک دانلود مجبور به وارد کردن آدرس ایمیل هستید؛ چنین سایت‌ها و سرویس‌هایی ایمیل‌ها را نگه‌داری کرده و بعضا تبلیغات خود را از این طریق به شما ارسال کرده و حتی گاهی اوقات آنها را به اسپمرها می‌فروشند.

علی‌رغم قول عدم استفاده تجاری از ایمیل‌ها از سوی این سایت‌ها، گاهی اوقات این اتفاق نیفتاده و به بازدیدکنندگان خیانت می‌شود. فراموش نکنید حتی در صورت متعهد بودن سایت، احتمال هک شدن پایگاه داده و دسترسی هکرها به ایمیل‌ها وجود دارد. یک ایمیل اضافی ساخته و در موارد ضروری آن را در اختیار وب‌سایت‌ها قرار دهید.

۱۱ـ عدم استفاده از کلیدهای میانبر

برخی از کاربران آشنایی بسیار کمی‌ با میانبرهای کیبورد داشته و حتی نمی‌دانند فشار دادن کلیدهای Ctrl+C کار کپی و Ctrl+V کار Paste را انجام می‌دهد. البته یادگیری تمامی ‌میانبرهای کیبورد و عادت به استفاده از آنها کار ساده‌ای نیست، اما هر چه میانبرهای بیشتری یاد بگیرید، سرعت شما در انجام کارها بیشتر خواهد شد. از هم‌اکنون ماوس را کنار گذاشته و استفاده از میانبرهای پرکاربرد را آغاز کنید.

۱۲ـ نصب نرم‌افزارهای غیرضروری

“چرا ویندوزم کند شده؟” این سوالی است که به شنیدن آن عادت داریم و عوامل گوناگونی در بروز آن نقش دارند: احتمالا ۳ نرم‌افزار مجزای پیام‌رسان، ۴ مرورگر اینترنتی مطرح و به همراه ۷ نوارابزار روی هر یک نصب کرده‌اید و فایل‌های زیادی روی دسکتاپ یا پوشه Documents ذخیره نموده‌اید و …

عده‌ای عادت به تست و بررسی انواع نرم‌افزارهای غیرضروری و ناشناخته مثل انواع و اقسام پخش‌کننده‌های چندرسانه‌ای، ابزارهای امنیتی، مرورگرهای مختلف، بازی، محافظ‌های صفحه نمایش و دیگر موارد مشابه دارند. صرفنظر از مسایل امنیتی، نصب انواع ابزارهای غیرضروری مشکلاتی از قبیل کند شدن یا قفل کردن سیستم را برای کاربر به ارمغان می‌آورد. بهتر است چند ابزار مطرح برای نیازهای گوناگون خود در نظر گرفته و تنها از آنها استفاده نمایید.

ضمنا بسیاری از برنامه‌های ناشناخته مثل نوارابزارها به ندرت رد پایی از خود به جا گذاشته و حذف کامل آنها گاهی اوقات غیرممکن است، به طوری که تنها راهکار موجود برای حذف آنها نصب مجدد ویندوز است.

۱۳ـ بی توجهی به خطرات اینترنت

هر روز اخبار جدیدی در مورد جرایم اینترنتی از قبیل فاش شدن اطلاعات شخصی و قرار گرفتن عکس و فیلم‌های خانوادگی روی اینترنت در رسانه‌ها پخش می‌شود. توصیه اول برای کاهش خطرات اینترنت پرهیز از دوست‌یابی اینترنتی یا حداقل عدم اعتماد به چنین افرادی است.

هیچ‌گاه از تصاویر واقعی در پروفایل خود استفاده نکرده یا آن را به عنوان آواتار انتخاب نکنید. از قرار دادن فیلم‌ها و عکس‌های خانوادگی در اینترنت اجتناب کنید؛ اگر امکان خرابی چنین داده‌هایی وجود دارد، بهتر است آنها را روی حساب ایمیل یا فضاهای ابری ذخیره نمایید.

ایمیل یا حساب بانکی خود را از کامپیوترهای عمومی چک نکنید، زیرا احتمال نصب Keylogger‌ سخت‌افزاری یا نرم‌افزاری در این سیستم‌ها و در نتیجه فاش شدن اطلاعات حیاتی، بسیار بالاست.

۱۴ـ استفاده از رمز عبور واحد در کلیه حساب‌های کاربری

بعضی افراد برای تمام حساب‌های کاربری از جمله ایمیل، حساب بانکی، شبکه‌های اجتماعی و … یک رمز عبور انتخاب می‌کنند. از این رو هکر با دستیابی به رمز عبور یکی از حساب‌های چنین شخصی امکان دسترسی به دیگر حساب‌ها را خواهد داشت.

از سوی دیگر انتخاب رمز عبورهای منحصر به فرد برای هر وب‌سایتی که در آن ثبت‌نام می‌کنید کار آسانی نیست؛ توصیه می‌کنیم از نرم‌افزارهای مدیریت رمز عبور مثل Roboform استفاده کنید.

ضمنا از قابلیت به خاطر سپاری خودکار رمز عبور در مرورگر نیز استفاده نکنید. امروزه مرورگرهای اینترنتی هدف اول خرابکاران بوده و هر لحظه احتمال نفوذ به آنها و لو رفتن رمز عبورها وجود دارد. در صورت استفاده از کامپیوتر مشترک، ریسک مشاهده رمز عبور توسط دیگران را هم باید به جان خرید.

منبع:computernews.ir


چرا کامپیوترها در انجام محاسبات ریاضی ناتوان هستند؟

کامپیوترها هنوز در انجام کارهای هوشمندانه مشکلات بسیاری دارند،

اما اینکه از آنها بخواهیم محاسبات را انجام دهند که انتظار زیادی نیست، هست؟

برنامه‌نویسان به خوبی می‌دانند که گاهی ماشین حساب آنلاین گوگل و برنامه اکسل مایکروسافت حتی از پس محاسبات ساده هم برنمی‌آیند. اما به هر حال، مشکلات گاه و بی‌گاه آنها را نمی‌توان اشکال دانست. در حقیقت، این مشکلات نشان نمی‌دهند که کامپیوترها در انجام کارهای ریاضی ناتوان هستند!

کامپیوترها محاسبات را به شیوه کاملا متفاوتی نسبت به انسان‌ها انجام می‌دهند و اغلب هم به پاسخ نادرست می‌رسند. برای آنهایی که هنوز متقاعد نشده‌اند که کامپیوترها قادر به انجام اعمال ساده ریاضی نیستند، با چند مثال شروع می‌کنیم.

مثلا ماشین حساب گوگل را در نظر بگیرید. برای استفاده از آن کافیست عبارت ریاضی مورد نظر را در کادر جستجوی گوگل تایپ کنید و آن را جستجو کنید تا نتیجه را ببینید، مثلا بنویسید ۵*۹+sqrt 9)^3) تا ببینید چه جوابی روی صفحه نمایش داده می‌شود. به طور حتم جواب درست است. اکنون محاسبه دیگری انجام می‌دهیم.

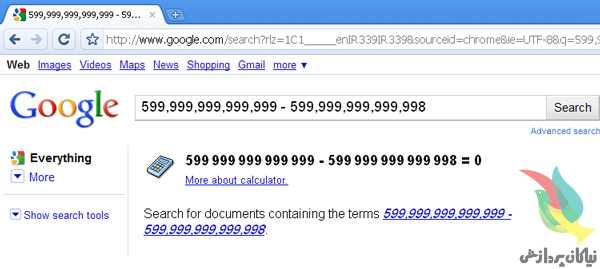
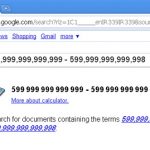
در کادر جستجوی گوگل عبارت زیر را تایپ کنید (شکل ۱):

۵۹۹,۹۹۹,۹۹۹,۹۹۹,۹۹۹ – ۵۹۹,۹۹۹,۹۹۹,۹۹۹,۹۹۸

مشخص است که پاسخ این عبارت ۱ است، اما گوگل اعتقاد دارد پاسخ این عبارت صفر می‌شود!

computernews_ir_math_04

(شکل۱)

یا یک محاسبه ساده دیگر انجام دهیم. در یکی از سلول‌های یک فایل اکسل ۲۰۰۷ عبارت زیر را بنویسید:

=۸۵۰*۷۷٫۱

اگر این روش کار نکرد (یعنی در واقع کار کرد!)، این کار را در نسخه قدیمی‌تری از اکسل انجام دهید تا ببینید که اکسل به جای پاسخ صحیح که ۶۵۵۳۵ است، عدد ۱۰۰۰۰۰ را نشان می‌دهد. البته این ایراد در برخی از نسخه‌های اکسل درست شده است.

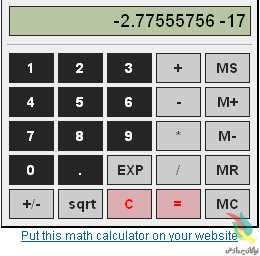
به همین ترتیب، در ماشین حساب‌های آنلاین (مانند http://calculator.net) عبارت زیر را محاسبه کنید:

۱٫۰ – ۰٫۹ – ۰٫۱

خواهید دید که به جای جواب صحیح که صفر است، با مقدار عجیب -۲٫۷۷۵۵۵۷۵۶ E-17 روبرو می‌شوید که نماد علمی عدد -۰٫۰۰۰۰۰۰۰۰۰۰۰۰۰۰۰۰۲۷۷۵۵۵۷۵۶ است (شکل ۲).
computernews_ir_math_05

(شکل۲)

 این جواب خیلی از صفر دور نیست اما چرا ماشین حساب پاسخ صحیح را نداد، پاسخی که به حدی روشن است که حتی فردی که حساب ساده را هم بلد نیست می‌تواند آن را به دست آورد؟

روش انجام محاسبات در کامپیوتر

با آنکه کامپیوترها می‌توانند اعداد صحیح را نگه دارند، اما برای محاسبات عمومی ریاضی اعداد را در قالب ممیز شناور (Floating Point) ذخیره می‌کنند که روشی بسیار کارآمد در زمینه صرفه‌جویی در مصرف حافظه است.

مثلا نمایش ممیز شناور با دقت دوگانه، از ۶۴ بیت برای ذخیره هر عدد استفاده می‌کند و در آن می‌توان اعداد از ­۱۰۳۰۸­- تا ۱۰۳۰۸ (یعنی منفی و مثبت یک با ۳۰۸ صفر در مقابلش) را ذخیره کرد. همچنین اعداد کسری حتی به کوچکی ۳۰۸-۱۰ (صفر، ممیز، ۳۰۷ صفر و سپس ۱) هم قابل ذخیره‌سازی هستند.

به همین ترتیب اگر از همین ۶۴ بیت برای ذخیره اعداد صحیح استفاده شود، می‌توان از اعداد ۹,۲۲۳,۳۷۲,۰۳۶,۸۵۴,۷۷۵,۸۰۸-  تا ۹,۲۲۳,۳۷۲,۰۳۶,۸۵۴,۷۷۵,۸۰۷+ را البته بدون قسمت اعشاری در آن نگه داشت.

اما چگونه این حجم انبوه از اعداد در تنها ۶۴ بیت جا می‌گیرند؟ پاسخ این است: تقریب! از آن ۶۴ بیت، یکی برای نمایش علامت به کار می‌رود که نشان دهد عدد مثبت است یا منفی. ۵۲ بیت برای مانتیس (خود عدد) استفاده می‌شوند و ۱۱ بیت دیگر توان را نشان می‌دهند (یعنی اینکه چند صفر باید گذاشته شود و ممیز هم کجای عدد قرار می‌گیرد).

با آنکه طیف گسترده‌ای از اعداد را می‌توان به شیوه ممیز شناور نشان داد، اما دقت در عمل کمتر از قالب اعداد صحیح است چون تنها ۵۲ بیت برای این کار در نظر گرفته شده است. در عمل، ۵۲ بیت باینری تنها قادر به نشان دادن یک عدد ۱۶ رقمی مبنای ده است و اعدادی که رقم ۱۷ام آنها با هم فرق دارند، از دید کامپیوتر معادل در نظر گرفته می‌شوند.

به همین دلیل است که گوگل مقدار ۵۹۹,۹۹۹,۹۹۹,۹۹۹,۹۹۹ – ۵۹۹,۹۹۹,۹۹۹,۹۹۹,۹۹۸ را صفر می‌داند؛ البته مشخص است که مانتیس ماشین حساب گوگل کمتر از ۵۲ بیت است.

اما چرا محاسبه ۰٫۱ – ۰٫۹ – ۱٫۰ برابر با صفر نمی‌شود؟ به نظر می‌رسد شاید این موضوع ربطی به محدودیت ۶۴ بیتی نداشته باشد، چون ما با اعداد کوچکی سر و کار داریم. اما این طور نیست.

کامپیوترها اعداد را در مبنای دو ذخیره می‌کنند. عدد ۰٫۱ در مبنای ده تنها یک رقم معنی‌دار دارد، اما در نمایش مبنای دو مانتیس آن چندین عدد است که مرتبا تکرار می‌شوند. یعنی، از هر چند بیت که می‌خواهید برای ذخیره اعداد استفاده کنید، ۰٫۱ در مبنای دو هرگز با دقت قابل نمایش نخواهد بود.

تفاوت بین جواب محاسبه ‌شده و پاسخ درست معمولا بسیار جزیی است و شاید این خطا را بی‌اهمیت بشمارید. اما این خطاها می‌توانند روی هم انباشته شده و تبعاتی جدی داشته باشند.

پردازشگری که تقسیم بلد نبود

اینتل، پنتیوم که پنجمین نسل پردازنده‌های x86 بود را در مارس ۱۹۹۳ به بازار عرضه کرد. در نسل‌های پیشین، برخی پردازنده‌ها تنها قادر بودند اعمال محاسباتی را روی اعداد صحیح انجام دهند. اما تمامی پنتیوم‌ها همگی یک واحد ممیز شناور (FPU) داشتند که قطعه‌ای سخت‌افزاری بود و کار محاسبات ممیز شناور را انجام می‌داد و باعث شده بود سرعت پردازنده به شدت عالی باشد، چون محاسبات اعشاری روی اغلب پردازنده‌هایی که این واحد را نداشتند باید با استفاده از عملیات اعداد صحیح و به صورت نرم‌افزاری انجام می‌شد.

اما این کار در نهایت به زیان اینتل تمام شد. در ژوئن ۱۹۹۴ و کمی پس از آغاز فروش کامپیوترهای مبتنی بر پنتیوم، تامس نایسلی که استاد ریاضی دانشگاه لینچبرگ ویرجینیا بود متوجه شد برنامه‌ای که نوشته در هر بار اجرا جواب‌های متفاوتی می‌دهد.

او همان برنامه را روی ماشین‌های مختلف اجرا کرد و متوجه شد مشکل زیر سر پردازنده پنتیوم، و به ویژه دستور FDIV آن است که برای تقسیم اعداد با ممیز شناور به کار می‌رود. با آنکه این مشکل تنها روی بخشی جزیی از تقسیم‌های ممیز شناور تاثیر می‌گذاشت، اما می‌توانست نتایج بدی به همراه داشته باشد. مثلا تقسیم ۴۱۹۵۸۳۵ بر ۳۱۴۵۷۲۷ منجر به جواب ۱٫۳۳۳۷ می‌شد، در حالی که پاسخ درست ۱٫۳۳۳۸ بود.

FPU پنتیوم از الگوریتم SRT برای تقسیم اعداد ممیز شناور استفاده می‌کرد. هر چند روش‌های ساده‌تر و روشن‌تری هم برای تقسیم اعداد وجود دارد، اما الگوریتم SRT سرعت بسیار بالاتری نسبت به سایر روش‌ها داشت. عملکرد SRT به زبان ساده به این ترتیب بود که در یک جدول به دنبال یک سری مقادیر می‌گشت. این جدول حدود ۱۰۰۰ خانه داشت، اما به دلیل خطای تولید پنج خانه آن پر نشده بود.

با آنکه اندری گرو، مدیر اجرایی اینتل بر این باور بود که این مشکل یک کاربر معمولی را هر ۲۷ هزار سال یکبار به دردسر می‌اندازد، اما تخمین IBM بسیار بالاتر از اینتل بود: یک مشکل به ازای هر ۲۴ روز.

در نهایت اینتل تصمیم گرفت پردازنده‌های تولید شده را از بازار جمع کرده و آنها را با پردازنده‌های بهتر جایگزین نماید، پیشنهادی که مورد استقبال چندانی هم قرار نگرفت. با این حال باعث شد کاربران کامپیوتر برای اینتل لطیفه بسازند؛ مانند این: می‌دانید چند طراح پنتیوم برای عوض کردن یک لامپ لازم است؟ پاسخ: ۱٫۹۹۹۰۴۲۷۴۰۱۷ نفر!

در خطاهایی که تاکنون دیده‌ایم  مشکل این بوده که اعداد در مانتیس جا نمی‌گرفته‌اند. اما با توجه به طیف بسیار گسترده اعدادی که می‌توانند در قالب ممیز شناور جا بگیرند، احتمال این خطاها بسیار کم است.

اما هنگامی که صحبت از اعداد صحیح می‌کنیم، اوضاع می‌تواند وخیم‌تر شود. یک متغیر صحیح ۶۴ بیتی حداکثر قادر به ذخیره عدد ۹,۲۲۳,۳۷۲,۰۳۶,۸۵۴,۷۷۵,۸۰۷ است. اگر به این عدد ۱ اضافه کنید، دچار سرریز (Overflow) شده و مقدار ۹,۲۲۳,۳۷۲,۰۳۶,۸۵۴,۷۷۵,۸۰۸- را به ما می‌دهد (به منفی پشت عدد دقت کنید). اتفاقی کاملا مشابه در اولین پرواز موشک آریان ۵ آژانس فضایی اروپا روی داد.

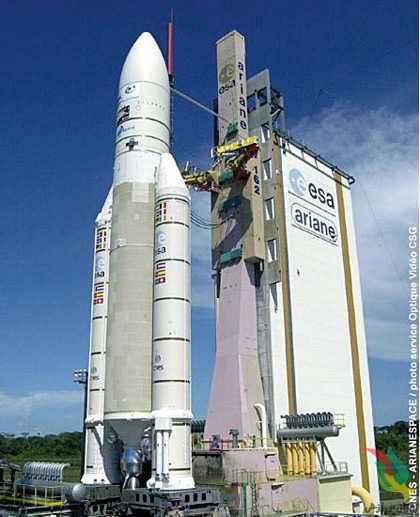
البته آن رویداد حتی ساده‌تر از این بود و تنها شامل کپی کردن یک عدد ذخیره ‌شده در قالب ممیز شناور به محلی برای یک عدد صحیح بود. این محل ۱۶ بیت جا داشت و حداکثر عدد ۳۲۷۶۷ را می‌توانست ذخیره کند. البته عدد اصلی بزرگ‌تر از این بود و در نتیجه سرریز روی داد. این خطا مشکلات دیگر را در پی داشت و به طور خلاصه بگوییم: در نهایت آرین ۵ یکی از گران‌ترین آتش‌بازی‌های تاریخ دنیا شد (شکل ۳).

computernews_ir_math_06

شکل ۳: موشک آرین ۵ قبل از انفجار در هوا

احتمالا از خود پرسیده‌اید آیا کامپیوترهای آینده این مشکلات را برطرف می‌کنند یا نه. اما جالب است بدانید اغلب خطاهایی که به آنها اشاره کردیم، به جز مشکل سخت‌افزاری اینتل همه قابل پیش‌گیری بوده‌اند و عملا خطاهایی نرم‌افزاری به شمار می‌رفته‌اند.

مثلا خطای سرریز موشک آرین ۵ در اصل خطا نیست، چون پردازنده قرار بوده به این سبک کار کند. هر گاه سرریز روی می‌دهد، پردازنده Flag مربوط به آن را ۱ می‌کند تا برنامه متوجه شود.

اما برنامه‌نویسان آرین ۵ جایی برای بررسی Flag سرریز در برنامه در نظر نگرفته بودند و اگر این کار را می‌کردند، می‌توانستند اقدامات تصحیحی لازم را انجام دهند. به این ترتیب، برنامه‌نویسان باید مراقب خطاها باشند، هر چند که این کار به کاهش سرعت برنامه می‌انجامد.

در هر صورت، نتیجه برخی از تقسیم‌ها هرگز به صورت دقیق ذخیره نخواهد شد. دیدیم که یک تقسیم بر ۱۰ رشته‌ای نامتناهی در مبنای ۲ است. اما در مبنای ۱۰ هم با مشکلات مشابه برخورد داشته‌ایم؛ مثلا یک تقسیم بر ۳ مساوی می‌شود با …۰٫۳۳۳۳ تا بی‌نهایت.

می‌توان از روش‌های مختلفی برای حل مشکل استفاده کرد، مثلا جواب برخی عبارت‌های مشکل‌ساز را به صورت مجزا ذخیره کرد تا در صورت لزوم از آنها استفاده شود. درست است که کامپیوترها در انجام کارهای ریاضی ناتوان هستند، اما همیشه راهی برای حل این نقاط ضعف آنها وجود دارد. بنابراین بهتر است بگوییم برنامه‌نویسان در انجام کارهای ریاضی ناتوان هستند؛ اگر همه آنها نه، حداقل بعضی از آنها!

منبع:computernews.ir


محافظت از حریم شخصی در کافی نت و کامپیوترهای عمومی

گاهی اوقات بنا به دلایلی مجبوریم به کافی‌نت و یا مکانی مشابه (مانند سایت‌ کامپیوتری دانشگاه‌، مؤسسات و شرکت‌ها) که امکان استفاده از کامپیوترهای عمومی را فراهم می‌کنند، مراجعه کنیم. فرض کنید به مسافرت رفته‌اید و لپ‌تاپ همراه‌تان نیست، کامپیوترتان از کار افتاده و برای ارسال یا دریافت یک فایل عجله دارید؛ صرف‌نظر از هر دلیلی که برای مراجعه به کافی‌نت‌ داشته باشید، باید بدانید که مراجعه به این گونه مکان‌ها احتمال به خطر افتادن اطلاعات شخصی‌تان را افزایش می‌دهد. در ادامه مقاله به ارایه و بررسی راهکارهایی مناسب به منظور محافظت از اطلاعات در این گونه مکان‌ها پرداخته‌ایم.

پاکسازی تاریخچه گشت و گذار مرورگر

پاک کردن تاریخچه مرورگر اینترنت اولین قدمی است که باید برای محافظت از حریم شخصی و جلوگیری از فاش شدن اطلاعات بردارید. بعد از پایان وبگردی باید کوکی‌ها، اطلاعات وارد شده در فرم‌های ثبت‌نام، تاریخچه و حتی فایل‌های موقتی (Temp) اینترنتی مرورگر را حذف کنید.

اگرچه امکان حذف دستی این موارد وجود دارد، اما خوش‌بختانه با پیشرفت روزافزون مرورگرها و اضافه شدن ویژگی‌های متعدد برای بالا بردن امنیت کاربر، می‌توانید از ویژگی گشت و گذار محرمانه استفاده نمایید. با استفاده از ویژگی گشت و گذار محرمانه می‌توانید با خیال راحت وبگردی کنید، چون در این حالت اطلاعات وبگردی شما توسط مرورگر ذخیره نخواهند شد.

این ویژگی در فایرفاکس Private Browsing نام دارد و برای استفاده از آن می‌توانید به منوی Tools بروید و گزینه Start Private Browsing را کلیک کنید یا از کلیدهای میانبر Ctrl+Shift+P استفاده نمایید.

در مرورگر IE این ویژگی InPrivate Brwosing نام دارد و برای استفاده از آن باید از منوی Tools گزینه Inprivate Browsing را کلیک کنید. لازم به ذکر است که کلیدهای میانبر این ابزار در IE، مشابه فایرفاکس است.

این ویژگی در مرورگر Chrome شرکت گوگل با نام Incognito Mode شناخته شده و برای استفاده از آن باید روی دکمه آچار کلیک کنید و گزینه New incognito windows را انتخاب کنید، یا از کلیدهای میانبر Ctrl+Shift+N برای اجرای آن استفاده نمایید.

عدم ذخیره فایل روی کامپیوتر عمومی

اگر از کامپیوتر دوست‌تان استفاده می‌کنید، عدم ذخیره فایل‌های گوناگون و بی‌فایده روی سیستم وی نشانگر شخصیت شما و احترام متقابلی است که برای وی قایل هستید. اما زمانی که صحبت از کافی‌نت‌ و مکان عمومی مشابه می‌شود واژه “احترام” محلی از اعراب نداشته و این امنیت و حریم شخصی شماست که در اولویت قرار می‌گیرد.

شاید برخی از فایل‌هایی که در کافی‌نت‌دانلود می‌کنید، اهمیت چندانی نداشته باشند (مثل فایل‌های صوتی، ویدیویی و یا تصویری)، اما زمانی که صحبت از دانلود فایلی می‌شود که در قالب ضمیمه به آدرس ایمیل شما ارسال شده، حساسیت امر چندین برابر می‌شود، چرا که گاهی چنین ضمیمه‌هایی حاوی اطلاعاتی بسیار مهم و محرمانه هستند.

فرض کنیم شخصی یک سند ساده Word را که حاوی متن چندان مهمی نیست، برای شما ارسال کرده است. صرف‌نظر از نوع سند، همه فایل‌ها اطلاعاتی تحت عنوان MetaData را همیشه یدک می‌کشند که این اطلاعات بسته به نوع فایل با یکدیگر فرق دارند.

برای مثال اطلاعات متادیتای اسناد Word شامل مواردی مثل عنوان فایل، موضوع آن، نام شخص نویسنده، تاریخ آخرین ویرایش، تعداد صفحات، تگ‌ها، کامنت‌ها و دیگر موارد مشابه است. یا اطلاعات متادیتای یک فایل MP3 شامل نام سازنده، آلبوم، مالک فایل و حتی نام کامپیوتر مالک و مواردی از این قبیل است.

مسئله این است که اطلاعات متادیتا می‌تواند اطلاعات بسیار جامع و البته محرمانه‌ای از شما را در اختیار دیگران قرار دهد؛ اطلاعاتی مثل نام شما، نام سازمان، نام کامپیوتر، نام هارددیسک و یا سرور شبکه‌ای که فایل را در آن ذخیره کرده‌اید، نام و نوع چاپگر، مولف‌های قبلی سند، و نسخه‌های مختلف سند.

فرد خرابکار به راحتی می‌تواند از این اطلاعات سوءاستفاده کرده و شما و حتی سازمان یا شرکتی که در آن مشغول به کار هستید را به خطر بیندازد.

برای حذف اطلاعات متادیتا در ویندوز ابتدا روی فایل کلیک راست کرده، از منوی ظاهر شده گزینه Properties را کلیک کرده و در پنجره ظاهر شده به برگه details بروید. حال در انتهای این پنجره گزینه Remove Properties and Personal Information را مشاهده می‌کنید که باید آن را کلیک نمایید.

در پنجره بعدی دو گزینه در اختیار دارید؛ گزینه اول یعنی Create a copy with all possible properties removed که به صورت پیش‌فرض در حالت انتخاب‌ شده قرار دارد، تمامی اطلاعات شخصی قابل حذف را پاک می‌کند. با استفاده از گزینه دوم یعنی Remove the following properties from this file هم می‌توانید به صورت دستی اطلاعات متادیتای مورد نظر خود را پاک نمایید.

البته راه دیگر برای حذف این‌گونه اطلاعات، استفاده از نرم‌افزارهای ثالث مانند Document Trace Remover است که حتی امکان پاکسازی گروهی (Batch) اسناد را فراهم می‌کند.

در هر صورت اگر در چنین شرایطی مجبور به دانلود فایل هستید، بهتر است یک حافظه فلش همراه داشته و فایل مورد نظر را مستقیم روی آن ذخیره نمایید. دقت داشته باشید اگر ابتدا فایل را روی کامپیوتر دانلود کنید، امکان بازیابی آن برای دیگران وجود خواهد داشت. مگر اینکه از برنامه‌هایی مثل File Shredder استفاده کنید. اگر چنین نرم‌افزاری روی کامپیوتر عمومی نصب نشده بود بهتر است ابزار پرتابل مشابه همراه خود داشته باشید.

عدم ذخیره رمز عبور

یکی از نکات بسیار مهم که متأسفانه تازه‌کارها اطلاعی در مورد آن نداشته و هرگز توجهی به آن نمی‌کنند امکان ذخیره سازی رمز عبورها توسط مرورگرهاست. البته این نکته در مورد کاربران حواس‌پرت و بی‌حوصله‌ای که وقتی برای خواندن پیام‌ها نگذاشته و تنها به زدن گزینه Yes و Next بسنده می‌کنند هم صادق است.

این عادت بد کلیک سریع روی پیام باعث شده که کاربران هیچ‌گونه احساس خطری نسبت به کلیک روی پیام‌های سیستم‌عامل و یا دیگر نرم‌افزارها، به خصوص مرورگرها نکنند. بعضی از کاربران کافی‌نت‌ حین چک ایمیل، پیام مربوط به ذخیره‌سازی رمز عبور که از سوی مرورگر نشان داده می‌شود را تایید می‌کنند. به این ترتیب کاربر بعدی به راحتی می‌تواند وارد حساب ایمیل شخص قبلی شده و حتی رمز عبور آن را از طریق مرورگر مشاهده نموده و تغییر دهد.

در چنین شرایطی بهتر است قبل از انجام هر کاری ویژگی ذخیره‌سازی رمز عبور را غیرفعال نمایید. برای این منظور در محیط فایرفاکس از منوی Tools گزینه Options و سپس Security را کلیک کرده و در قسمت Passwords گزینه Remember passwords for site را غیرفعال کنید.

در مرورگر IE هم بعد از باز کردن پنجره تنظیمات (Options)، به برگه Content رفته و در قسمت AutoComplete دکمه Settings را کلیک نمایید. در پنجره باز شده گزینه Usernames and passwords on forms را غیرفعال کنید.

cafenet-04

عدم انجام کارهای بانکی

‌نت به هیچ عنوان مکانی مناسب برای انجام امور بانکی نیست؛ از این رو اکیداً توصیه می‌کنیم هرگز برای انجام امور مرتبط با تراکنش مالی به آن جا مراجعه نکنید. اگر به کامپیوتر شخصی خود دسترسی ندارید، برای کنترل حساب بانکی‌تان بهتر است از دستگاه‌های خودپرداز و یا سرویس‌های تلفنی بانک‌ها استفاده کرده و یا به نزدیک‌ترین شعبه بانکی مراجعه نمایید.

البته از نظر سرقت اطلاعات شخصی مربوط به حساب‌های بانکی جای نگرانی زیادی وجود ندارد. زیرا می‌توان موجودی حساب و تراکنش‌های مالی حساب در دوره‌های زمانی مختلف را مشاهده کرد.

عدم استفاده از کارت‌های اعتباری

این روزها استفاده از کارت‌های اعتباری رواج بسیاری در میان مردم پیدا کرده و فروشگاه‌ها نیز برای جذب مشتریان، امکان خرید از طریق کارت‌های الکترونیکی را به وب‌سایت‌های خود اضافه کرده‌اند. فقط باید مراقب باشید که از صفحه کلید مجازی درگاه‌های پرداخت الکترونیکی بانک‌ها و مؤسسات مالی استفاده نمایید.

این امر به دلیل وجود نرم‌افزارهایی مخربی موسوم به Keylogger است. این نرم‌افزارها هر کلیدی که شما فشار دهید را ثبت می‌کنند و می‌توانند امور دیگری مثل کلیک‌های ماوس، عکس گرفتن از صفحه نمایش، ارسال اطلاعات در تاریخی خاص به یک ایمیل مشخص و … را نیز انجام دهند.

توصیه ما در خصوص محافظت از اطلاعات کارت‌های الکترونیکی، انجام فرایند خرید تنها از طریق کامپیوتر شخصی‌تان است.

cafenet-01

حذف فایل‌های موقتی

‌های موقتی یا همان Temporary Files در مقابل فایل‌های موقتی اینترنت یا Temporary Internet Files قرار می‌گیرند. این گونه فایل‌ها هنگام کار با نرم‌افزارها ساخته می‌شوند. معمولاً این فایل‌ها بعد از بسته شدن نرم‌افزار مربوطه یا راه‌اندازی مجدد سیستم، به طور خودکار حذف می‌شوند که متأسفانه در بیشتر موارد این کار انجام نمی‌شود.

برای مشاهده این گونه فایل‌ها می‌توانید فایل‌های *.tmp یا *.chk و یا ~*.* را در سیستم جستجو کنید. با این کار تمامی فایل‌هایی که با این کاراکترها آغاز شده و یا دارای پسوندهای .tmp و .chk هستند، ظاهر خواهند شد. سپس همه آنها را با هم انتخاب کرده و برای حذف کلید Shift را نگه داشته و سپس کلید Delete را فشار دهید تا به این ترتیب این فایل‌ها مستقیماً پاک شده و به سطل بازیافت نروند.

هر چند امکان برگرداندن آن‌ها توسط نرم‌افزارهای بازیابی فایل مثل Recover My Files وجود دارد.
‌افزارهایی همچون CCleaner نیز برای حذف چنین فایل‌هایی طراحی شده‌اند. این نرم‌افزار تمهیدات لازم برای حذف فایل‌های موقتی بدون امکان بازیابی آنها (Shred) را برای کاربر فراهم می‌کند.

در صورت تمایل به پاک کردن دستی، ۲ مسیر اصلی این گونه فایل عبارتند از:

برای دسترسی آسان به این دو مکان می‌توانید عبارت‌های %temp% برای مسیر اول و همچنین Tempبرای مسیر دوم را در قسمت Run تایپ کرده و اینتر نمایید.

cafenet-05

حذف Pagefile

در ویندوز حکم حافظه مجازی را دارد. هدف Pagefile دریافت اطلاعات از RAM و ذخیره موقت آن‌ روی هارددیسک است؛ به این ترتیب برنامه‌ها تصور می‌کنند مقدار زیادی RAM روی کامپیوتر نصب شده و از این رو از آن به عنوان حافظه مجازی استفاده می‌کنند. بهتر است بعد از اتمام کار با کامپیوتر عمومی، Pagefile ویندوز را به صورت دستی پاک نمایید. برای این کار باید به قسمت Local Security Policy مراجعه نمایید.

برای دسترسی به این قسمت در ویندوز ایکس‌پی ابتدا به کنترل پانل رفته، گزینه Administrative Tools را باز کرده و سپس روی گزینه Local Security Policy دوبار کلیک کنید. سپس روی گزینه Security Options در سمت راست صفحه کلیک کرده و گزینه Shutdown: Clear Virtual Memory Pagefile را که در قسمت پایین صفحه قرار دارد را پیدا کرده، آن را باز نموده و فعال کنید.

نکته: اگر به هر دلیلی به قسمت Local Security Policy دسترسی ندارید، می‌توانید Pagefile را به صورت دستی پاک کنید. برای این کار ابتدا باید قابلیت نشان دادن فایل‌های مخفی و سیستمی ویندوز را فعال کنید. برای این منظور Folder Options را در کنترل پانل باز کرده و گزینه Show Hidden Files and Folders را فعال کرده و تیک گزینه Hide Protected Operating System Files را هم بردارید.

بعد از این فایلی با نام pagefile.sys را پیدا کرده و آن را پاک کنید. این فایل معمولاً در درایو C: یعنی درایوی که ویندوز در آن نصب شده قرار دارد. دفعه بعد که کامپیوتر از نو راه‌اندازی می‌شود Pagefile جدیدی ساخته خواهد شد.

راه‌اندازی مجدد کامپیوتر

بعد از اتمام کار با کامپیوتر، آخرین کاری که باید انجام دهید راه‌اندازی مجدد سیستم با استفاده از دکمه Restart تعبیه شده روی کیس است. این کار نه تنها Pagefile را پاک می‌کند (البته در صورت فعال بودن) بلکه تمامی اطلاعات موجود در RAM را هم از بین می‌برد.

زیر نظر گرفتن محیط

نهایتاً باید گفت جدای از محیط مجازی کامپیوتر بهتر است به اتفاقاتی که دور و بر می‌افتد هم توجه کرده و همه چیز را زیر نظر داشته باشید. به خاطر داشته باشید در مکانی عمومی نشسته‌اید. هرگز اقدام به باز کردن و مشاهده سند محرمانه در این مکان‌ها نکنید؛ چه بسا Keylogger نصب شده در کامپیوتر که شما از وجود آن بی‌خبرید، اقدام به عکس برداری از محتویات سند کند.

در صورت وجود دوربین‌ مداربسته بهتر است دقت بیشتری کنید. برای مثال هنگامی که در حال تایپ اطلاعات مرتبط با ورود به حساب کاربری هستید، بهتر است کیبورد را با دست‌ به خوبی بپوشانید، چه بسا برخی بتوانند کلیدخوانی (در مقابل لب‌خوانی) کنند! به یاد داشته باشید که به هیچ عنوان امکان ایمن‌سازی کامل کامپیوترهای عمومی وجود ندارد.

توصیه نهایی: از کامپیوترهای عمومی تنها برای وبگردی‌ ساده استفاده کنید.

منبع:computernews


از صفحات کروم ، خروجی PDF بگیرید.

۱

تبدیل صفحات اینترنتی و یا فایل های متنی و تصویری به PDF اغلب از طریق نرم افزارهای مختلف قابل انجام است.
راه های زیادی برای تبدیل فایل های متنی و یا تصویر به فرمت PDF وجود دارد.راه هایی از قبیل استفاده از برنامه های تبدیل فرمت و یا استفاده از تبدیل آنلاین بصورت ایمیلی در دسترس شما هست.

در این مطلب می خواهیم روشی دیگر برای تبدیل فایل های متنی و یا تصاویر خود به فرمت PDF ارائه دهیم. در این روش فقط کافیست که از مرورگر گوگل کروم استفاده نمایید.

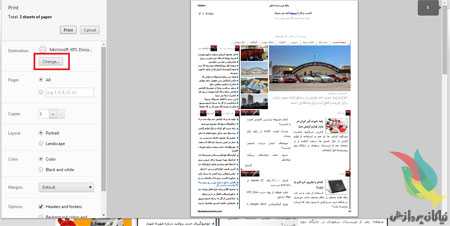
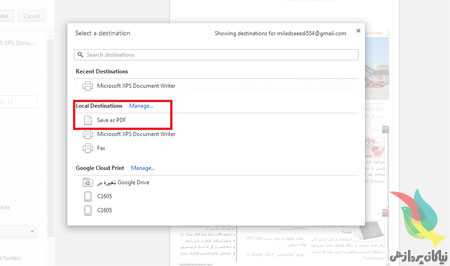
برای این کار ابتدا باید کلید ترکیبی CTRL+ P را فشار دهید تا پنجره مربوط پرینت باز شود.سپس برروی گزینه Change که در سمت چپ و بالای صفحه قرار دارد کلیک نمایید.


co4000

حال در پنجره جدید بر روی گزینه Save as PDF که در تصویر زیر نیز مشخص است کلیک نمایید.

co3999

به همین راحتی شما توانستید یک فایل PDF تهیه نمایید.
منبع:yjc.ir


پیدا کردن فونت استفاده شده در سایت

حتما برای شما اتفاق افتاده که در حال جستجوی یک موضوع خاص هستید و برای تحقیق خود به چند سایت مختلف رجوع می کنید، بعضی از سایت ها به دلیل فونت زیبا و خوانایی که دارند توجه شما را جلب می کنند و بعضی دیگر به خاطر فونت در هم ریخته مطالبشان اصلا در همان لحظه اول بسته می شوند. اما اگر گاهی اوقات این فونت به اندازه ای زیبا باشد ممکن است حتی به سرتان بزند که بخواهید آن فونت را داشته باشید و بدانید نام آن چیست. در این مطلب ما به شما کمک می کنیم که این آرزو را تحقق بخشید، با ما باشید.

فایرفاکس Firefox
ابتدا وارد صفحه موردنظر شوید

سپس راست کلیک کنید و Inspect Element  را انتخاب کنید.

و به زبانه Fonts بیایید

۱

حال نام فونت و لینک دانلود را خواهید دید.
 

کروم Chrome

وارد صفحه مورد نظر شوید.

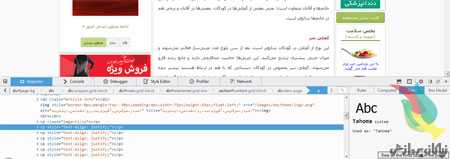
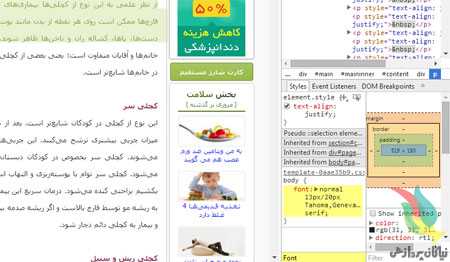
بر روی محلی که می خواهید بدانید چه فونتی در آن استفاده شده راست کلیک کنید و گزینه Inspect Element  را انتخاب کنید.

در کادر Find In Styles عبارت Font را تایپ کنید و به در ناحیه های زرد رنگ به دنبال نام فونت ها بگردید.

co4513

کروم Chrome (با افزونه)
ابتدا افزونه  What Font را نصب کنید پس از نصب با عکس زیر در بالا سمت راست کروم (در کنار آدرس بار) به نمایش در می آید.

حال روی آیکون افزونه کلیک کنید تا این پیغام زیر آیکون به نمایش در آید.

حال بر روی نوشته مورد نظر بیاید تا نام فونت را مشاهده کنید.

منبع:www.beytoote.com


فعال کردن طراحی متریال در مرورگر کروم

اگر گوگل کروم، مرورگر پیش‌فرض شما در سیستم عامل ویندوز است، هم‌اکنون می‌توانید تغییرات بزرگی را در ظاهر آن ایجاد کنید. شرکت گوگل در اقدامی جالب، امکان تغییر تم مرورگر به طراحی متریال را در برخی از دستگاه‌ها برای کاربران فراهم کرده است. اگر بعد از تغییر تم قصد بازگشت به حالت قبلی را داشته باشید، به راحتی می‌توانید از طریق همان تنظیمات مخفی فعال کردن طراحی متریال این کار را انجام دهید.

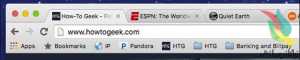
در ادامه‌ی مقاله شیوه‌ی فعال کردن طراحی متریال را شرح خواهیم داد اما قبل از آن قصد داریم تا توضیح مختصری درباره‌ی تغییرات اعمال شده بیان کنیم. تصویری که در زیر مشاهده می‌کنید، مربوط به طراحی قبلی (non-material) است. همان‌طور که می‌بینید، زبانه‌ها کوتاه‌تر و گوشه‌ی آ‌ن‌ها گرد شده است. به علاوه، عناصر ناوبری ضخیم‌تر و پوشه‌های بوکمارک رنگی هستند.

۱

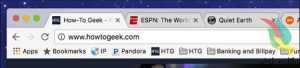
در طراحی متریال، بارزترین تغییر مربوط به زبانه‌ها (tab) است که نسبت به حالت قبلی بزرگ‌تر بوده و گوشه‌ی آن‌ها تیزتر شده است. همچنین، عناصر ناوبری بسیار نازک‌تر از قبل شده و پوشه‌ی بوکمارک (bookmark) تخت و خاکستری رنگ شده است.

۲

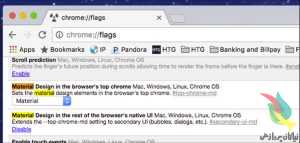
تم دارای طراحی متریال در بیش‌تر رایانه‌های مک به طور پیش‌فرض فعال شده است اما در سیستم عامل ویندوز این طراحی به صورت یک راز سر به مهر باقی مانده است! با معرفی این ترفند مخفی، کاربران می‌توانند بین طراحی متریال و طراحی قدیمی مرورگر جابه‌جا شوند (Switch). برای انتخاب تم مرورگر خود، آدرس زیر را در نوار آدرس مرورگر کروم تایپ کرده و کلید اینتر را از صفحه کلید بفشارید. پس از این کار به طور مستقیم به تنظیمات مربوطه دسترسی خواهید داشت.

۷۰۹e9cd2-8069-4aeb-80ba-9d3c95478f1f

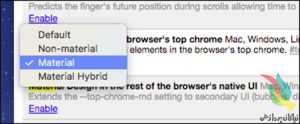
در این بخش، دو گزینه در اختیار کاربران قرار دارد. اولین گزینه، ظاهر بخش بالایی مرورگر کروم را همان‌طور که در تصویر بالا مشاهده می‌کنید به طراحی متریال تغییر می‌دهد. کاربران می‌توانند یکی از گزینه‌های پیش‌فرض (default)، غیر متریال (Non-material)، متریال (material) و متریال ترکیبی (material hybrid) را انتخاب کنند.

ca5ede9a-f323-4d71-9f74-c83c000a4da1

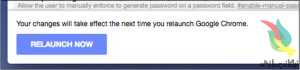
گزینه‌‌ی دوم هم امکان تغییر تم سایر بخش‌های مرورگر مانند حباب‌های حاوی پیام، کادرهای محاوره‌ای و غیره را برای کاربران فراهم می‌کند. با فعال شدن گزینه‌ی دوم تغییر چندانی حاصل نمی‌شود که می‌تواند به دلیل عدم تکمیل شدن تم کروم به وسیله‌ی گوگل باشد. در هر صورت، هنگامی که هر یک از تنظیمات یاد شده را تغییر دهید، برای اعمال شدن آن‌ها باید مرورگر را از نو راه‌اندازی کنید. برای این کار می‌توانید بر روی RELAUNCH NOW کلیک کنید.

۰db984dc-b659-4175-a946-ca1f0748154f

هر زمان که بخواهید می‌توانید با مراجعه به آدرس یاد شده، یکی از تم‌ها را انتخاب کنید. پس از فعال کردن تم مورد نظر، تا زمانی که خودتان اقدام به تغییر آن نکنید، در همان حالت باقی خواهد ماند.


مسدود سازی تمامی تصاویر در فایرفاکس

­

با نصب افزونه ی image-block در فایرفاکس می توانید به راحتی با زدن یک دکمه که در نوار ابزار فایرفاکس ظاهر می شود تمامی تصاویر را فعال یا غیرفعال کنید و در مصرف حجم اینترنت خود صرفه جویی کنید.

۱۳۴۴۶۹۷۱۹۸۱

کافی است به آدرس زیر بروید و افزونه ی image-block را در فایرفاکس نصب کنید:

https://addons.mozilla.org/en-us/firefox/addon/image-block/